- Electrum corrige defeito que impedia resgate de fundos em canais anchor da Lightning
- Backups exportados antes da correção podem não ter a chave necessária
- Carteiras com seed BIP39 ou xprv importada estão entre as afetadas
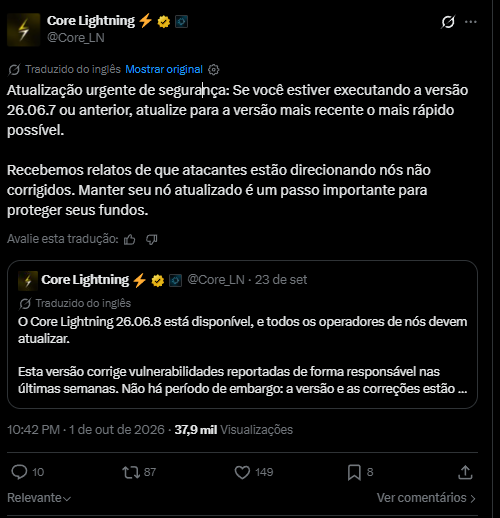
A equipe do Core Lightning emitiu um alerta urgente para operadores de nós da Lightning Network: quem utiliza a versão 26.06.7 ou anterior deve atualizar o software o quanto antes. O projeto informou ter recebido relatos de atacantes mirando nós que ainda não instalaram as correções.
A atualização recomendada, 26.06.8, já foi publicada e aparece como a versão mais recente no repositório oficial. Em paralelo, o Electrum corrigiu um problema distinto: determinados backups de canais não guardavam uma chave necessária para recuperar o saldo após um fechamento forçado remoto.
Os dois episódios exigem ações diferentes dos usuários. No Core Lightning, a prioridade é instalar o release corrigido. No Electrum, além da atualização, os usuários afetados precisam gerar novos backups dos canais. A existência do patch, portanto, não encerra o trabalho de proteção dos fundos.
Core Lightning: correção disponível e histórico de atualizações
O Core Lightning é a implementação da Lightning Network da Blockstream, usada para operar nós e canais de pagamento em Bitcoin.
A versão 26.06.8 foi publicada no GitHub em 22 de setembro e reúne correções de bugs e de vulnerabilidades comunicadas de forma responsável por pesquisadores.
No alerta publicado no X, a equipe afirmou, em tradução: “Recebemos relatos de que atacantes estão mirando nós que ainda não receberam as correções.” A recomendação de atualização alcança também quem instalou a 26.06.7.
As notas públicas da 26.06.8 não apresentam um balanço de vítimas ou valores perdidos, nem descrevem em detalhe o mecanismo dos ataques. A documentação consultada não permite atribuir o episódio a um vetor específico, como a publicação de estados antigos de canais.
A comunicação de lançamento esclarece que a 26.06.8 saiu sem período de embargo, com a versão e as correções disponíveis imediatamente. O projeto reteve temporariamente uma pequena quantidade de testes para dificultar a identificação e a exploração das vulnerabilidades, dando mais tempo para a atualização dos nós.
O histórico ajuda a entender a sequência. A 26.06.7, lançada em 28 de agosto, também trouxe correções de segurança, mas manteve o código sob embargo por duas semanas. A equipe informou posteriormente que publicou o código em 11 de setembro.
As notas dessa versão receberam outra atualização relevante: entre 28 de agosto e 1º de setembro, algumas imagens Docker identificadas como 26.06.7 informavam esse número ao iniciar, embora não contivessem as correções. Segundo o projeto, a publicação automática partiu de uma tag provisória; as imagens incorretas foram substituídas.
Esse problema de distribuição foi corrigido, mas a recomendação atual já é migrar para a 26.06.8. Quem utiliza contêineres precisa conferir o pacote efetivamente executado, porque o incidente mostrou que o número apresentado pela imagem podia dar uma falsa impressão de atualização.
- Leia também: Banco Central adia para 2027 reporte cripto de autocustódia mas exige reporte retroativo
Electrum: backups incompletos podiam impedir o resgate do saldo
No Electrum, o defeito corrigido atingia a recuperação de certos canais Lightning. A versão 4.8.2, de 11 de setembro, permanece como a mais recente listada no site oficial da carteira.
As notas de lançamento delimitam duas condições simultâneas: o backup precisa ter sido exportado de uma carteira com chaves Lightning não determinísticas, e o canal precisa ser do tipo anchor. Nesses casos, faltava uma chave crítica para movimentar os bitcoins na blockchain depois de solicitar o fechamento forçado pelo nó remoto.
As chaves não determinísticas são geradas aleatoriamente e não podem ser reconstruídas apenas pela frase de recuperação da carteira. O projeto informa que carteiras Lightning baseadas em seeds BIP39 ou em chaves privadas estendidas importadas, as xprv, utilizam esse modelo.
Já nas carteiras com seed nativa do Electrum, as chaves Lightning são determinísticas quando o arquivo foi criado na versão 4.1 ou posterior. A condição se refere à criação do arquivo: uma carteira originada na série 4.0.x não passa a atender esse critério simplesmente porque o aplicativo recebeu uma atualização.
Os canais anchor usam saídas adicionais que permitem reforçar as taxas de transações de fechamento, incentivando sua confirmação pelos mineradores. A falha de backup identificada no Electrum comprometia a informação necessária para gastar a saída que representa o saldo do usuário após o fechamento remoto.
O problema tem um relato concreto no registro 10785 do GitHub, aberto em 31 de julho. Um usuário disse ter importado uma chave privada estendida de uma carteira Sparrow, aberto um canal no Electrum Mobile e salvo o backup. Após perder os dados do aplicativo, restaurou esse arquivo e solicitou o fechamento remoto, mas relatou que não conseguiu resgatar o saldo. O registro foi encerrado com a correção.
A solução envolve dois trabalhos. O PR 10851, incorporado em 14 de agosto, preserva no backup completo da carteira uma chave privada Lightning que antes era removida. O mantenedor SomberNight explicou que sua exclusão fazia o programa gerar novas chaves ao reativar a Lightning, deixando os backups antigos insuficientes para gastar fundos de canais anchor.
Já o PR 10852, incorporado em 4 de setembro, amplia o backup individual do canal para incluir a informação de chave de pagamento ausente. A mudança também exibe avisos sobre backups antigos e impede que a interface ofereça um pedido de fechamento remoto quando não possui os dados necessários para reivindicar a saída resultante.
O que operadores e usuários precisam fazer agora
As medidas dependem do software e da situação dos canais:
| Software ou situação | Medida indicada |
|---|---|
| Core Lightning 26.06.7 ou anterior | Atualizar para a 26.06.8 e confirmar a versão em execução. |
| Electrum com canais anchor e chaves Lightning não determinísticas | Atualizar para a 4.8.2 e exportar novos backups dos canais afetados. |
| Electrum com apenas um backup antigo incompleto | Preservar os arquivos disponíveis; a atualização não recria uma chave aleatória já perdida. |
Essas orientações decorrem do alerta do Core Lightning e das correções documentadas pelo Electrum.
No Core Lightning, o comando lightningd --version informa a versão do binário instalado. A atualização deve seguir o método usado na instalação: substituir o binário por uma versão oficial ou compilar o release corrigido, conforme a documentação de atualização. Depois, é necessário reiniciar o serviço e conferir o software efetivamente executado.
Quem utiliza Umbrel, Start9, RaspiBlitz ou BTCPay Server deve verificar qual implementação Lightning está instalada e seguir as instruções de atualização do pacote correspondente. A documentação do Core Lightning lista essas plataformas entre as formas de utilizar o software, mas cada instalação precisa ser conferida individualmente.
No Electrum, os novos backups devem partir da carteira que ainda conserva os dados e as chaves originais. Instalar a 4.8.2 não altera automaticamente as cópias antigas guardadas em outro dispositivo e não reconstrói uma chave aleatória já perdida. Essa é a consequência do defeito descrito pelos desenvolvedores.
O download deve partir do site oficial do Electrum, que também orienta verificar as assinaturas GPG dos arquivos. A própria página adverte contra downloads de outras fontes.
Os cuidados com recuperação continuam depois do patch. A documentação de backups do Core Lightning explica que o segredo principal, armazenado em hsm_secret, é necessário, mas insuficiente para recuperar fundos em canais. O projeto também prevê o arquivo emergency.recover e dados do banco de canais; a recuperação por backup estático depende da cooperação dos pares.
As notas da 26.06.8 mantêm ainda dois cuidados: dual funding, ou financiamento do canal pelos dois participantes, continua experimental, e canais zero-conf com pares não confiáveis são desaconselhados. Nós que utilizaram builds de desenvolvimento da branch master também não devem tentar voltar para a série 26.06.x, porque o esquema do banco de dados é mais novo.
A mesma documentação desaconselha backups do banco baseados apenas em cópias de um momento passado, porque a perda de estados dos canais pode provocar perda permanente de fundos. Para os dados do nó, o projeto recomenda replicação em tempo real. Atualização do software e preservação dos dados de recuperação precisam caminhar juntas.