- 64 mil máquinas afetadas: estimativas apontam que hackers desviaram aproximadamente 13 EH/s de poder computacional.
- Recompensa sem encontrar blocos: endereço associado ao ataque recebeu 0,243 BTC, aproximadamente US$ 15,7 mil, por meio da pool OCEAN.
- Falha em software de mineração: Luxor confirmou comprometimento do sistema Commander e prometeu compensar integralmente os clientes prejudicados.
Um ataque hacker contra a infraestrutura de mineração de Bitcoin (BTC) permitiu que um invasor recebesse recompensas em criptomoedas sem possuir os equipamentos utilizados no processo e sem encontrar um único bloco por conta própria. O incidente, registrado entre sábado (14) e domingo (15), envolveu o redirecionamento de milhares de máquinas para a pool OCEAN, com os pagamentos destinados a um endereço associado ao atacante.
Segundo estimativas divulgadas por participantes do setor, aproximadamente 64 mil máquinas de mineração, responsáveis por 13 exahashes por segundo (EH/s), tiveram seu poder computacional redirecionado. Embora inicialmente tenham surgido informações de que o ataque não havia gerado ganhos, registros posteriores na blockchain mostraram três pagamentos que totalizaram 0,24308905 BTC, equivalentes a aproximadamente US$ 15,7 mil.
O episódio provocou críticas à forma como as recompensas são distribuídas pelas pools de mineração e levantou questionamentos sobre a segurança dos softwares utilizados para administrar grandes operações de Bitcoin.
Hackers assumem controle de mineradores e desviam recompensas de Bitcoin
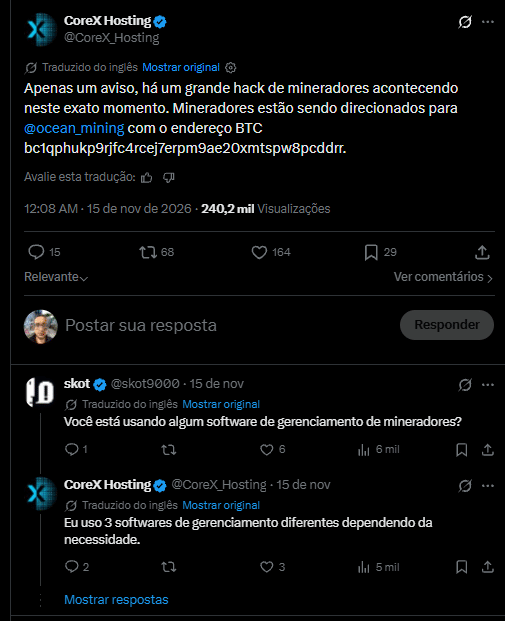
O ataque começou a ganhar repercussão depois que a CoreX Hosting, empresa especializada em hospedagem de equipamentos de mineração, alertou sobre uma movimentação suspeita. Máquinas estavam sendo direcionadas para a pool OCEAN, enquanto as configurações de pagamento apontavam para um único endereço de Bitcoin. A estimativa de 64 mil equipamentos afetados representa aproximadamente 1,5% do poder computacional global da rede, considerando os dados divulgados durante o incidente.
Posteriormente, a Luxor Technology confirmou que o ataque comprometeu seu software Commander, ferramenta utilizada para administrar remotamente grandes conjuntos de equipamentos de mineração. Segundo a companhia, pouco mais de uma dúzia de contas de clientes foi afetada. A invasão permitiu modificar configurações das máquinas, fazendo com que continuassem consumindo eletricidade e realizando cálculos, mas direcionando sua contribuição para uma conta que não pertencia aos operadores legítimos.
O CEO da Luxor, Nick Hansen, afirmou que o incidente envolveu um vetor sofisticado de ataque com uso de inteligência artificial, embora não tenha detalhado como a tecnologia teria sido empregada. A empresa informou que corrigiu a vulnerabilidade em aproximadamente duas horas, iniciou a restauração das configurações e não identificou vazamento de dados. Também prometeu compensar os clientes pelo poder computacional desviado durante o episódio.
Como o hacker ganhou Bitcoin sem encontrar nenhum bloco?
O aspecto mais curioso do ataque está no mecanismo de distribuição de recompensas da OCEAN. Diferentemente da mineração individual, na qual um operador precisa encontrar um bloco para receber diretamente a recompensa, uma pool reúne o poder computacional de vários participantes e distribui os pagamentos conforme o trabalho apresentado por cada um.
A OCEAN utiliza um sistema chamado TIDES (Transparent Index of Distinct Extended Shares), que contabiliza as contribuições recentes dos mineradores. Quando a pool encontra um bloco, a recompensa é dividida proporcionalmente entre participantes com trabalho válido registrado. Isso significa que um minerador pode receber Bitcoin mesmo depois de desconectar suas máquinas, desde que sua contribuição continue dentro da janela considerada pelo sistema.
Foi justamente essa característica que permitiu os pagamentos. As máquinas redirecionadas pelo invasor forneceram trabalho computacional à OCEAN, mas não encontraram individualmente os blocos premiados. Quando outros participantes da pool conseguiram minerar novos blocos, o endereço associado ao ataque recebeu sua parcela das recompensas. Segundo registros divulgados pela CryptoSlate e pelo CoinDesk, três pagamentos somaram aproximadamente US$ 15,7 mil até a manhã desta segunda-feira (16). Portanto, o invasor não criou Bitcoin sem mineração: ele se apropriou do trabalho realizado por equipamentos de terceiros.
Desenvolvedor do Bitcoin critica OCEAN por recompensar invasor
O caso também provocou uma discussão sobre a responsabilidade das pools na distribuição de recompensas. Luke Dashjr, desenvolvedor do Bitcoin Knots e ex-cofundador da OCEAN, criticou a continuidade dos pagamentos depois que o endereço envolvido no ataque se tornou público. Segundo ele, a pool poderia ter impedido que o invasor recebesse os valores relacionados ao poder computacional desviado.
Dashjr também estimou que o endereço poderia receber outros US$ 21,4 mil nas 24 horas seguintes, enquanto as contribuições registradas permanecessem elegíveis no sistema TIDES. O valor era uma projeção, não uma quantia já recebida. A crítica encontrou resistência entre defensores de sistemas de mineração que evitam bloquear endereços, pois consideram a neutralidade na distribuição de recompensas um princípio importante.
Até a publicação das primeiras reportagens, a OCEAN não havia apresentado uma resposta pública específica às acusações. O episódio não representa uma invasão ao protocolo Bitcoin nem demonstra comprometimento da blockchain. A vulnerabilidade confirmada ocorreu em uma ferramenta de gerenciamento das máquinas, permitindo o desvio de recursos computacionais e de suas respectivas recompensas.