- Executivos afirmam que IA reduz custos e automatiza etapas de ataques contra empresas cripto
- Anchorage adota computadores restritos e contratação presencial para conter infiltrações
- Fundação Solana atribui à análise com IA prevenção de US$ 5 milhões em perdas
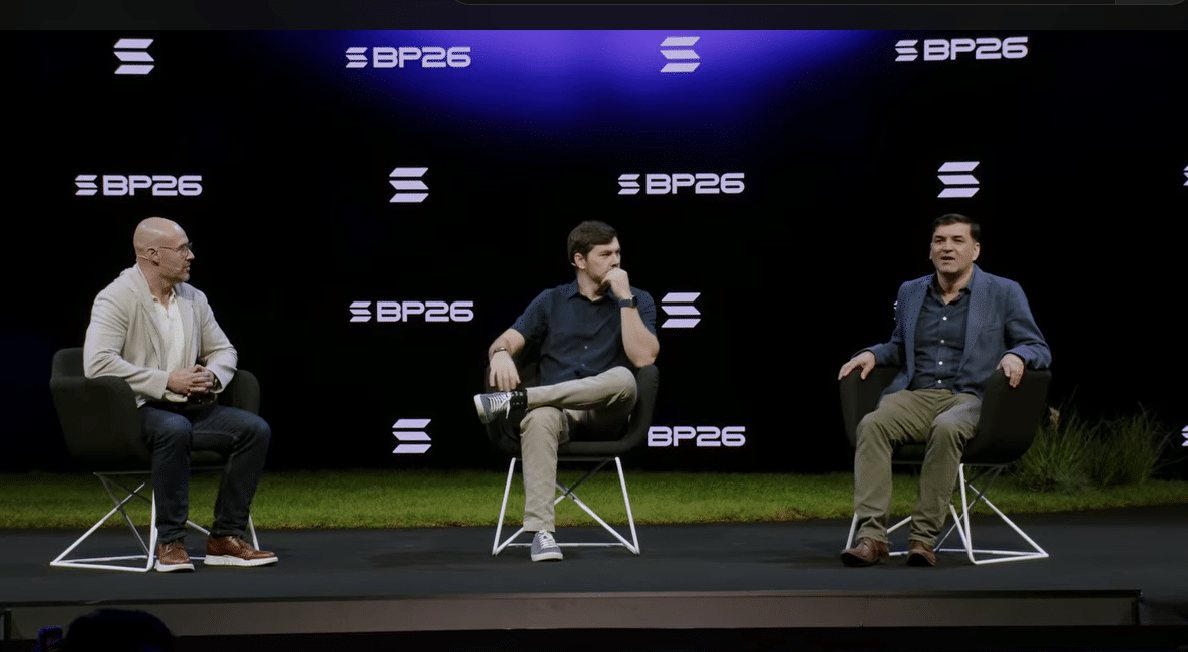
A inteligência artificial pode transformar os próximos 12 meses em um verdadeiro “matadouro” para a segurança das criptomoedas, com uma nova geração de ataques cibernéticos capazes de identificar vulnerabilidades, invadir sistemas e roubar recursos sem depender diretamente de hackers especializados. O alerta foi feito por Diogo Mónica, cofundador do banco de ativos digitais Anchorage Digital, durante a conferência Solana Breakpoint 2026, realizada em Londres.
Segundo o executivo, os avanços recentes da IA estão mudando radicalmente a capacidade de atuação dos criminosos. Ferramentas que anteriormente apenas identificavam falhas em softwares agora conseguem desenvolver códigos maliciosos e executar diferentes etapas de uma invasão de maneira autônoma, reduzindo as barreiras técnicas para a realização de ataques sofisticados.
“Os próximos 12 meses serão absolutamente brutais. Será um matadouro”, afirmou Mónica, conforme reportagem publicada pela Decrypt nesta quarta-feira (18). A previsão foi apresentada durante um debate sobre segurança digital que também contou com Michael Coates, diretor de segurança da informação da Solana Foundation.
O alerta ocorre em um momento particularmente delicado para o mercado de criptomoedas. Segundo números apresentados por Coates, mais de US$ 7,5 bilhões em criptoativos já foram roubados em 2026, incluindo aproximadamente US$ 6 bilhões relacionados ao ataque contra a Binance, ocorrido no final de outubro e atribuído pelas autoridades americanas a hackers ligados à Coreia do Norte.
Inteligência artificial já consegue executar ataques sem intervenção humana
De acordo com Diogo Mónica, a evolução das ferramentas de inteligência artificial nos últimos três a seis meses representa uma transformação na maneira como criminosos exploram vulnerabilidades. Antes, identificar uma falha de segurança exigia conhecimento técnico para desenvolver um ataque. Agora, determinados sistemas conseguem realizar praticamente todo esse processo, desde a descoberta da vulnerabilidade até sua exploração.
O executivo afirmou que ferramentas ofensivas estão se tornando tão acessíveis que mesmo pessoas sem experiência em segurança digital podem tentar explorar sistemas utilizando comandos em linguagem natural. Para Michael Coates, da Solana Foundation, essa transformação reduz drasticamente o custo dos ataques, tornando empresas e projetos menores alvos economicamente viáveis para criminosos.
Outro risco está relacionado à utilização de agentes de inteligência artificial dentro das próprias empresas. Mónica alertou que conectar sistemas automatizados a caixas de e-mail corporativas pode criar oportunidades para ataques de prompt injection, técnica na qual criminosos inserem instruções maliciosas em conteúdos processados pela IA para induzi-la a executar ações indevidas.
Coreia do Norte roubou bilhões em criptomoedas e utiliza deepfakes para invadir empresas
Além do avanço da inteligência artificial, os especialistas apontaram a Coreia do Norte como uma das principais ameaças à segurança do setor. Segundo Coates, mais de US$ 13 bilhões em criptomoedas foram roubados mundialmente ao longo da última década, sendo mais de US$ 7,5 bilhões somente em 2026, conforme os números apresentados durante o evento. O executivo destacou a atuação de grupos norte-coreanos em ataques contra corretoras e empresas de ativos digitais.
O caso mais grave ocorreu em 29 de outubro, quando a Binance sofreu um ataque que resultou no roubo de mais de US$ 6 bilhões em criptomoedas. O FBI atribuiu a operação ao grupo TraderTraitor, vinculado ao governo norte-coreano. Segundo os relatos apresentados durante a conferência, a invasão envolveu programas maliciosos distribuídos por ferramentas aparentemente legítimas e uma falsa entrevista de emprego, utilizada para comprometer o computador de um funcionário.
Os criminosos conseguiram avançar pela infraestrutura corporativa até alcançar serviços responsáveis pela assinatura de transações, permitindo autorizar transferências não autorizadas. O episódio demonstra que os ataques não dependem necessariamente do roubo direto das chaves privadas: o comprometimento dos sistemas que controlam essas credenciais também pode permitir a movimentação de ativos digitais.
Os especialistas também alertaram para a utilização de deepfakes, entrevistas de emprego falsas e identidades fabricadas em operações de infiltração. Segundo Coates, criminosos norte-coreanos já teriam conseguido roubar aproximadamente US$ 400 milhões utilizando chamadas manipuladas digitalmente. Mónica acrescentou que alguns agentes recorrem a intermediários nos Estados Unidos para conseguir empregos em empresas de tecnologia e posteriormente acessar suas redes internas de forma remota.
Empresas de criptomoedas reforçam segurança com IA para enfrentar hackers
Diante desse cenário, a Solana Foundation desenvolveu o STRIDE, programa de segurança que oferece avaliações e orientações para projetos do ecossistema. Segundo Michael Coates, protocolos que representam mais de 74% do valor total bloqueado (TVL) em aplicações de finanças descentralizadas da Solana já passaram pelo programa, incluindo dez dos onze maiores projetos da rede.
A fundação também utiliza inteligência artificial como ferramenta de defesa. Coates afirmou que sistemas automatizados estão analisando novos programas lançados na blockchain para identificar vulnerabilidades antes que criminosos consigam explorá-las. Segundo o executivo, essa estratégia teria evitado mais de US$ 5 milhões em perdas potenciais apenas no último mês.
Na Anchorage Digital, Mónica explicou que a empresa adotou medidas para reduzir a exposição de seus funcionários a ataques. Entre elas estão a integração presencial de novos empregados, o uso de dispositivos corporativos com restrições de segurança e o acesso remoto controlado aos ambientes de desenvolvimento. Segundo ele, essas mudanças reduzem entre 90% e 95% da superfície de ataque corporativa.
Para Coates, a proteção das chaves criptográficas continua sendo uma das medidas mais importantes. O executivo recomendou a utilização de dispositivos físicos de autenticação, carteiras com múltiplas assinaturas e procedimentos seguros para substituição ou recuperação de credenciais.