- Ledger confirma aparelhos adulterados em Berlim e investiga duas unidades suspeitas em Dubai
- Modificação física captura frases de recuperação durante a configuração das carteiras
- Fabricante oferece inspeções na França e orienta transferência para carteiras com novas credenciais
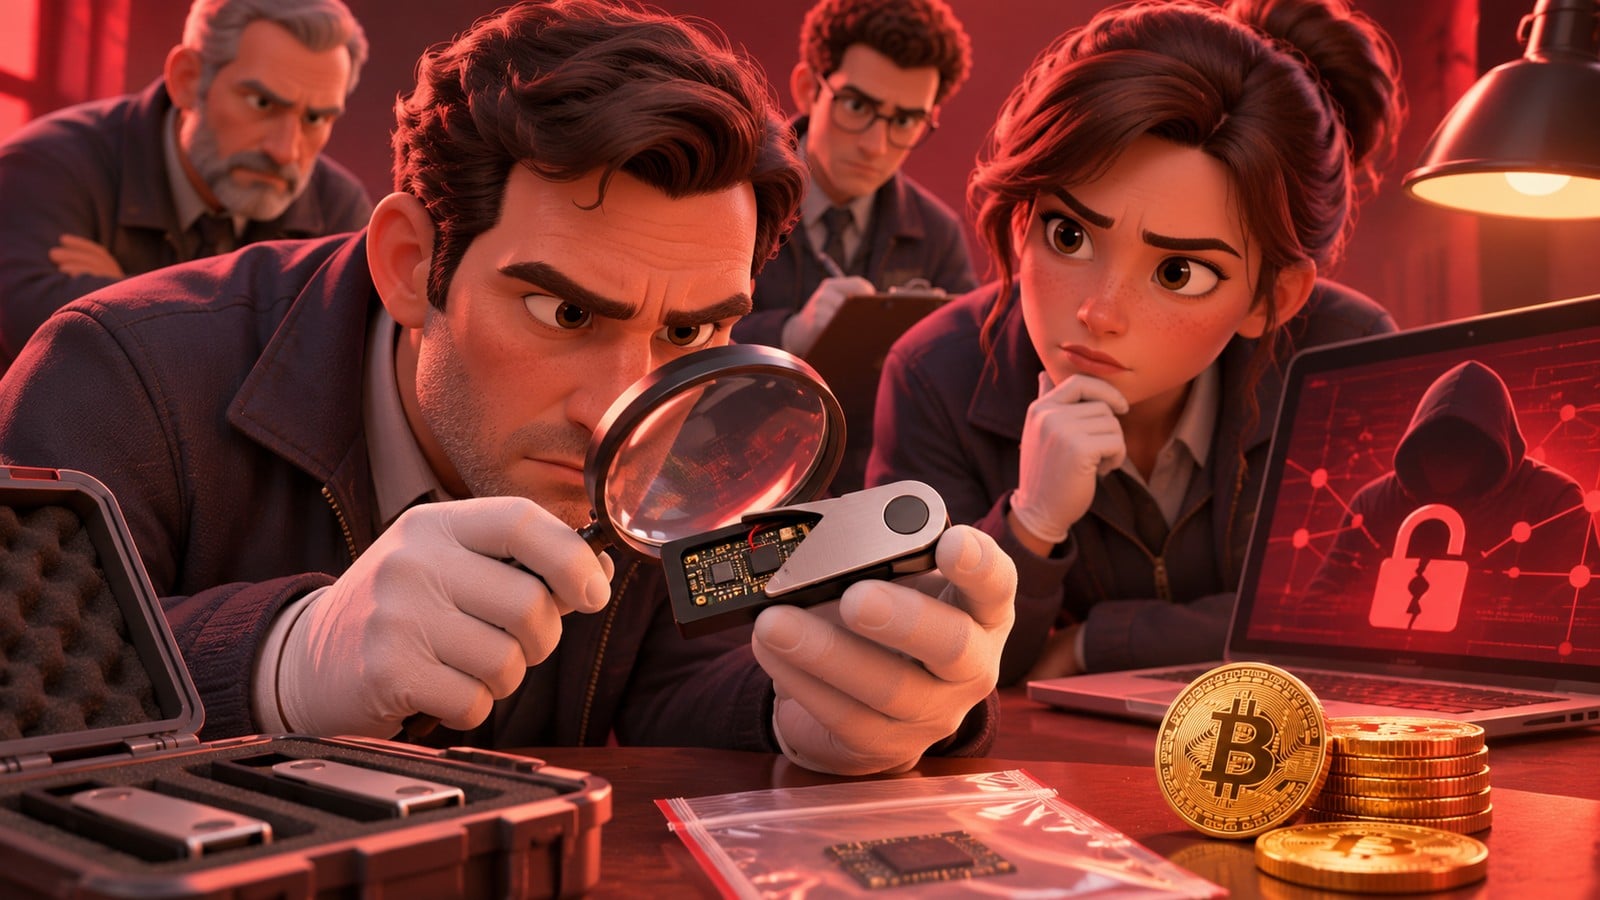
A Ledger ampliou a investigação sobre carteiras físicas de bitcoin adulteradas e passou a oferecer inspeções com raios X na França. A fabricante confirmou aparelhos comprometidos em Berlim e analisa duas unidades suspeitas em Dubai, após identificar casos no Sudeste Asiático.
O problema envolve uma modificação física destinada a capturar credenciais durante a configuração. Segundo a empresa, todos os dispositivos confirmados apresentam o mesmo tipo de adulteração.
Na atualização de quarta-feira, 18 de novembro, a fabricante classificou os registros fora da Ásia como parte do mesmo incidente. A investigação começou em outubro, após clientes da revendedora CryptoBilis relatarem perdas.
Investigadores de transações em blockchain rastrearam uma possível drenagem de aproximadamente US$ 87 milhões, envolvendo centenas de carteiras em diferentes redes. O valor permanece uma estimativa associada à investigação, sem detalhamento das perdas atribuíveis a cada aparelho adulterado.
Berlim confirma casos e Dubai tem duas unidades suspeitas
Na Alemanha, os aparelhos identificados ficaram concentrados em Berlim. A Ledger pediu que compradores de dispositivos na cidade desde janeiro de 2026 procurem o atendimento.
Em Dubai, parceiros de distribuição ajudam a reconstruir o caminho de duas unidades suspeitas. Os relatos apontam compras em uma loja da Virgin Megastore; a confirmação técnica desses aparelhos continua pendente.
Também apareceu um Nano Gen5 comprometido entre os revendedores do Sudeste Asiático cujas vendas já estavam suspensas. Antes dessa expansão geográfica, a fabricante vinculava todos os casos confirmados à CryptoBilis.
A resposta inicial incluiu pedidos para retirar produtos de circulação em sete mercados asiáticos. Agora, a empresa solicita interrupções nas vendas dos revendedores onde há inspeções em andamento.
Embora espere encontrar outros aparelhos adulterados, a Ledger afirma que o total identificado permanece pequeno. Não apresentou, porém, um número consolidado de unidades examinadas e comprometidas, o que impede calcular a incidência da fraude.
Adulteração captura credenciais sem exigir falha no chip
A fabricante sustenta que não encontrou vulnerabilidade no chip seguro nem no sistema operacional. Também afirma não haver caso confirmado envolvendo dispositivos comprados diretamente em ledger.com.
Essas afirmações delimitam o diagnóstico divulgado, mas não identificam onde ocorreu a intervenção física. A apuração ainda busca esclarecer como os aparelhos comprometidos chegaram aos canais de venda.
A frase de recuperação, normalmente composta por 24 palavras, permite reconstruir o acesso aos ativos. Quem obtém essa sequência consegue movimentar os fundos, mesmo sem possuir o equipamento original.
Há uma diferença técnica entre proteger a assinatura dentro do chip e preservar o segredo usado para recuperar a carteira. Se esse segredo vaza, o invasor pode restaurar as chaves em outro dispositivo e assinar transferências válidas.
Por esse mecanismo, substituir apenas o aparelho não elimina a exposição quando a mesma frase é reaproveitada. O saldo precisa migrar para endereços controlados por novas credenciais.
A ocorrência se soma a problemas recentes na distribuição de equipamentos. A concorrente Trezor relatou um vazamento de pedidos envolvendo cerca de 27 mil encomendas, após invasão de um parceiro logístico.
Ledger recebe aparelhos para raios X em Vierzon
O laboratório de segurança Donjon, da Ledger, examina os dispositivos suspeitos. Por tempo limitado, a fabricante oferece avaliações físicas, incluindo raios X, na fábrica de Vierzon, na França.
As orientações estão na página de suporte da empresa. Compradores que suspeitem de adulteração devem interromper o uso do aparelho e procurar atendimento.
Para os afetados, a recomendação é transferir os recursos para uma carteira nova, criada em equipamento adquirido diretamente da fabricante. A Ledger orienta não reutilizar a frase de recuperação nem a senha adicional, pois ambas podem ter sido capturadas.
A empresa também recomenda registrar ocorrência junto às autoridades locais. Em publicação no X, reforçou que nunca solicita a frase de recuperação dos clientes.