- Chainflip interrompe operações após suspeita de ataque com perda estimada em US$ 4,86 milhões
- Bitquery atribui retirada a assinatura válida aceita pelo cofre na rede Ethereum
- Protocolo ainda não confirmou valor perdido nem anunciou ressarcimento
O protocolo de finanças descentralizadas Chainflip sofreu um ataque hacker neste sábado (21), que resultou no desvio de aproximadamente US$ 4,86 milhões em criptomoedas. O incidente atingiu o cofre de ativos digitais da plataforma na rede Ethereum e levou à suspensão imediata de depósitos, saques e negociações. Após a divulgação do ataque, o token nativo FLIP registrou uma desvalorização de aproximadamente 34%.
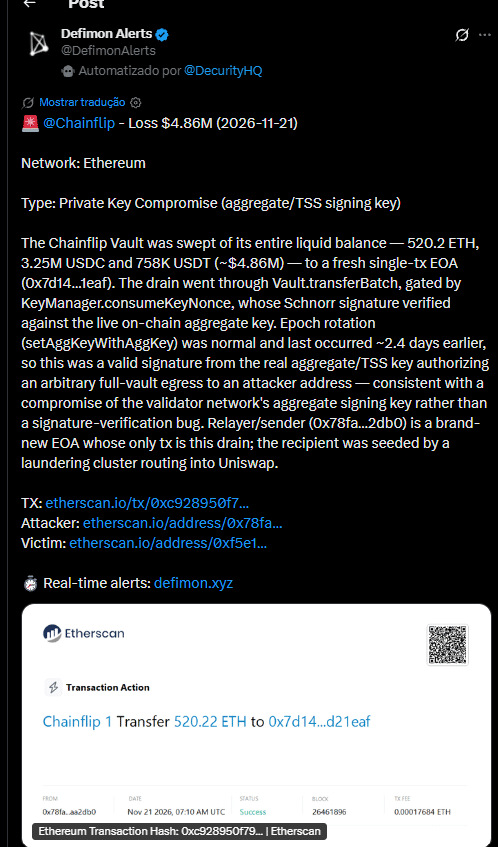
O alerta foi divulgado pela plataforma de monitoramento de segurança Defimon Alerts, ligada à empresa de cibersegurança Decurity. Segundo a investigação inicial, os criminosos conseguiram retirar praticamente todos os saldos disponíveis em ETH, USDC e USDT do cofre afetado por meio de uma única transação autorizada por uma assinatura criptográfica válida.
Um relatório de rastreamento on-chain elaborado pela Cilada Cripto em parceria com a AuditKey, encaminhado para análise, detalha o caminho percorrido pelos recursos. O documento mostra que os ativos foram transferidos para uma carteira recém-utilizada, convertidos em Ethereum e posteriormente direcionados ao Tornado Cash, serviço que dificulta o rastreamento da origem e do destino das criptomoedas.
Hackers retiraram US$ 4,86 milhões em uma única transação
O ataque aconteceu às 4h10 da madrugada deste sábado, pelo horário de Brasília, quando uma operação executada no contrato Ethereum Vault da Chainflip transferiu aproximadamente 520,22 ETH, 3.249.631 USDC e 758.141 USDT para um endereço externo.
Os valores correspondem a aproximadamente US$ 4,86 milhões, segundo os primeiros alertas de segurança. O relatório da Cilada Cripto e AuditKey calcula um montante de aproximadamente US$ 4,88 milhões utilizando uma cotação de referência posterior para o Ethereum. A diferença decorre da metodologia e do momento utilizado para converter os ativos em dólares.
- Leia também: Fintech investida pela Tether anuncia expansão global e aposta em pagamentos com stablecoins
O rastreamento mostra que, após receber os recursos, o endereço responsável pelo recebimento realizou operações na Uniswap para converter as stablecoins em ETH. Posteriormente, os valores foram concentrados em outra carteira, que iniciou uma sequência de depósitos no Tornado Cash.
De acordo com o documento, 2.909 ETH foram enviados ao misturador em 38 depósitos, sendo 29 transferências de 100 ETH e nove transferências de 1 ETH. As operações ocorreram entre 4h18 e 4h19, no horário de Brasília, menos de dez minutos depois da retirada inicial dos recursos.
A velocidade das transferências reduziu a possibilidade de intervenção dos emissores das stablecoins antes da conversão. O relatório identificou que, em uma consulta posterior realizada às 10h13 pelo horário de Brasília, os endereços analisados já não mantinham saldos em USDC ou USDT.
Assinatura válida levanta suspeitas de comprometimento de chave criptográfica
Um dos aspectos mais preocupantes do incidente é que a movimentação não parece ter explorado diretamente uma falha convencional no código de verificação de assinaturas do contrato.
Segundo a Defimon Alerts, a transação utilizou a função transferBatch do Ethereum Vault e apresentou uma assinatura criptográfica aceita pelo sistema de gerenciamento de chaves da Chainflip, conhecido como KeyManager.
O protocolo utiliza um mecanismo de assinaturas distribuídas entre validadores, chamado Threshold Signature Scheme (TSS). Em condições normais, esse modelo exige a participação de um conjunto de validadores para autorizar transferências, sem depender de uma única entidade responsável pela chave completa.
A aceitação da transação levantou a suspeita de que a chave agregada utilizada pela rede tenha sido comprometida ou utilizada indevidamente. Entretanto, os investigadores destacam que a presença de uma assinatura válida não permite determinar, isoladamente, como ela foi produzida.
O relatório da Cilada Cripto e AuditKey também identificou que a carteira utilizada para enviar a transação havia recebido aproximadamente 0,9933 ETH do Tornado Cash apenas um minuto antes do ataque. Esse recurso foi utilizado para financiar as taxas necessárias à execução da operação.
Outro detalhe identificado foi a rotação da chave agregada do protocolo após o incidente. Segundo o rastreamento, uma nova chave foi registrada aproximadamente uma hora e 43 minutos depois da retirada dos recursos. O movimento é compatível com uma resposta de segurança, mas não comprova por si só a origem da vulnerabilidade.
- Leia também: FBI é hackeado e criminosos invadem banco de dados usado por polícias de todos os Estados Unidos
A empresa de análise blockchain Bitquery também encontrou uma anomalia no identificador de uso único associado à autorização da transferência. Em sua investigação, a companhia analisou 299.677 assinaturas aceitas desde 2023 e identificou a operação do ataque como a única fora da sequência habitual. A descoberta reforça a suspeita de uma autorização produzida fora do fluxo normal, mas a causa definitiva ainda depende de confirmação da Chainflip.
Chainflip suspende operações e token FLIP despenca 34%
Após identificar o incidente, a Chainflip anunciou a ativação do chamado full safe mode, mecanismo de proteção que interrompe temporariamente as principais atividades do protocolo.
“Estamos cientes de uma possível exploração de vulnerabilidade que afeta os cofres da Chainflip. Como medida de precaução, o protocolo está sendo colocado em modo de segurança completo”, informou a equipe em comunicado publicado no X.
Com a medida, depósitos, saques, trocas entre criptomoedas e novas cotações foram desativados. Provedores de liquidez também ficaram temporariamente impedidos de retirar recursos enquanto a rede permanece nesse estado de proteção.
- Leia também: ETFs de XRP registram o pior desempenho da história a caminho de registrar o pior mês da história para um ETF
A reação do mercado foi imediata. Segundo dados publicados pelo The Block, o token FLIP chegou a perder aproximadamente 34% de seu valor, enquanto a capitalização de mercado do ativo caiu de cerca de US$ 41,6 milhões para US$ 27,1 milhões após a divulgação do incidente.
O ataque acontece apenas dois meses depois de outra falha de segurança envolvendo a Chainflip. Em 12 de setembro, o protocolo sofreu uma exploração de aproximadamente 736 mil USDT em seu sistema integrado à rede Tron, relacionada ao processamento de informações de transações. Na ocasião, os validadores aprovaram um plano de compensação utilizando recursos excedentes mantidos pelo protocolo.
Até a publicação das informações consultadas, a Chainflip ainda não havia apresentado um relatório técnico conclusivo sobre o novo ataque, nem divulgado um eventual plano de ressarcimento para os usuários afetados.