- Engenheiro brasileiro que contribui para a segurança do Bitcoin Core lança livro sobre fuzzing, técnica utilizada para identificar falhas em softwares.
- Bruno Garcia, doutorando da USP e Head de Engenharia da Vinteum, apresenta ferramentas e métodos para encontrar vulnerabilidades em programas.
- Criador do bitcoinfuzz, projeto que já identificou mais de 90 bugs, segundo o autor, Bruno compartilha experiências com Bitcoin e Lightning Network.
O engenheiro de software e pesquisador Bruno Garcia lança Fuzzing: Conceitos e Prática: Como encontrar bugs que ninguém imaginou, livro que apresenta os fundamentos e as aplicações práticas de uma das principais técnicas utilizadas para identificar falhas em programas de computador. A obra, escrita em português, reúne conceitos, ferramentas, exemplos de código e experiências do autor trabalhando na segurança do Bitcoin Core, um dos softwares mais importantes do ecossistema Bitcoin.
Fuzzing é uma técnica de testes automatizados que consiste em submeter programas a milhões de entradas de dados, explorando situações inesperadas para descobrir erros que poderiam passar despercebidos pelos desenvolvedores. A técnica é amplamente utilizada na identificação de vulnerabilidades e problemas de confiabilidade em navegadores, sistemas operacionais, bibliotecas de criptografia e outras infraestruturas digitais.
Com o crescimento do uso de inteligência artificial para gerar código, a capacidade de testar softwares de maneira sistemática ganha ainda mais relevância. No livro, Bruno explora não apenas como utilizar ferramentas de fuzzing, mas também como avaliar a qualidade dos testes, identificar falhas de lógica e aproveitar modelos de linguagem para acelerar a criação de testes automatizados.
“Decidi escrever este livro para sistematizar o que aprendi sobre fuzzing e também pela falta de materiais sobre o tema em português, mesmo que introdutórios. A ideia é apresentar tanto os fundamentos da técnica quanto o estado da arte de sua aplicação prática”, explica Bruno Garcia.
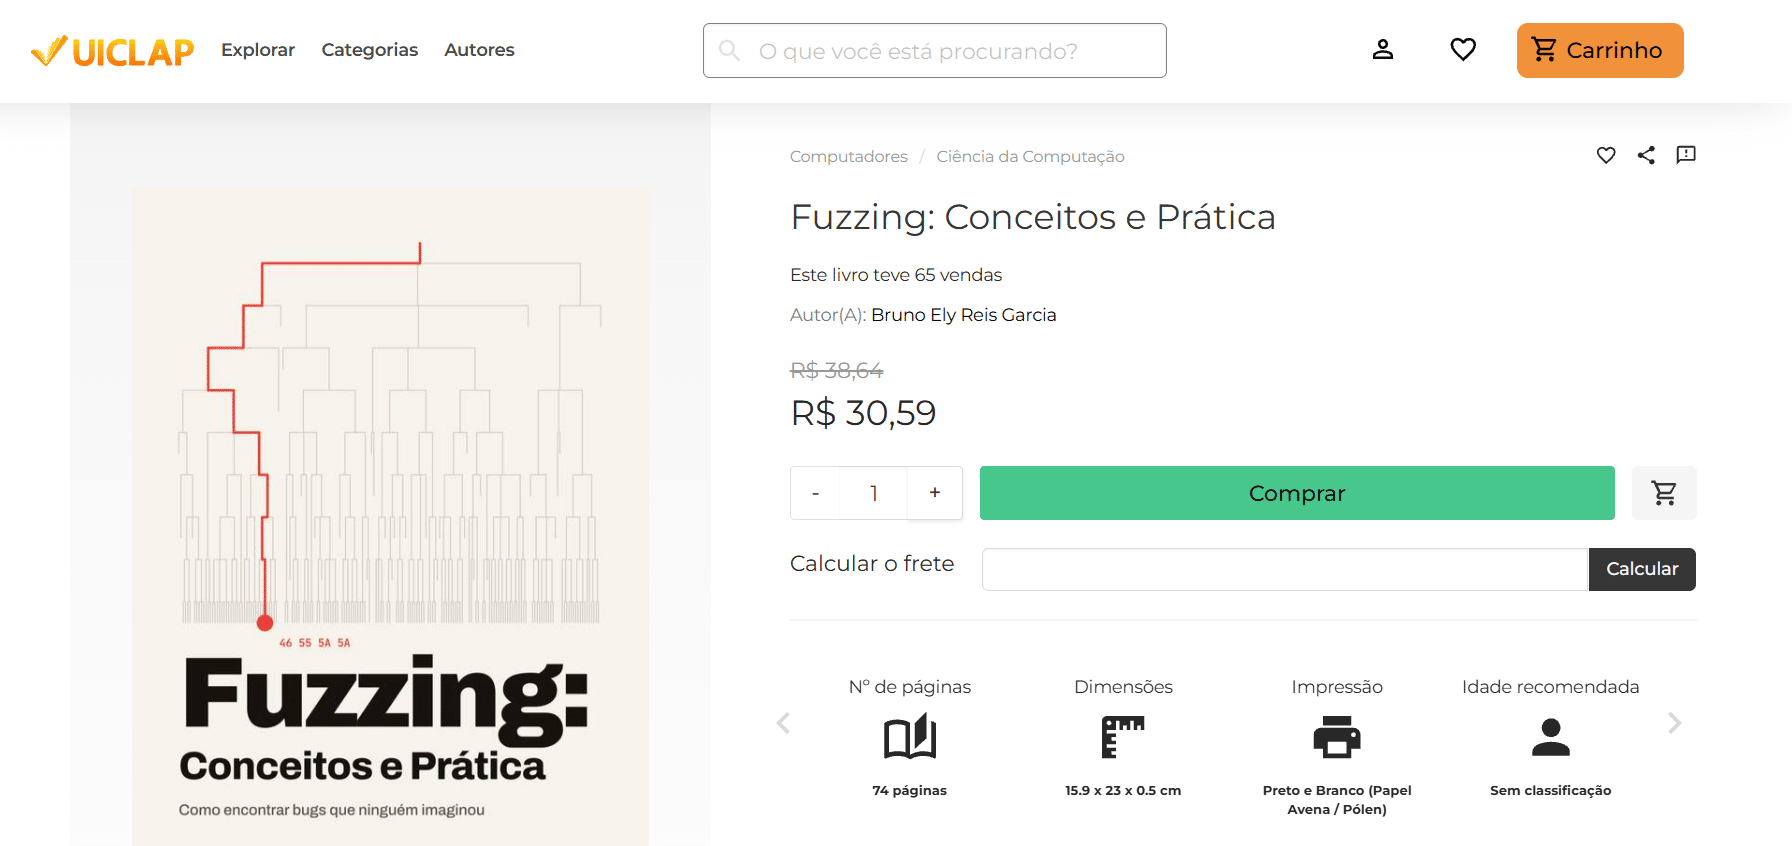
Como encontrar bugs
O conteúdo combina teoria e prática, passando por ferramentas como libFuzzer e AFL++, aplicações em diferentes linguagens de programação e técnicas mais avançadas, como differential fuzzing, que permite comparar implementações independentes de um mesmo protocolo para descobrir inconsistências.
Essa abordagem está diretamente relacionada ao trabalho de Bruno no desenvolvimento de código aberto. Ele é criador do bitcoinfuzz, projeto que utiliza differential fuzzing para comparar diferentes implementações de Bitcoin e da Lightning Network e que, segundo o autor, já identificou mais de 90 bugs.
- Leia também: CZ ‘parte pra cima’ da Netflix e critica a série “Os Altruístas” por transformá-lo no vilão do colapso da FTX
Mestre e doutorando em computação pela Universidade de São Paulo (USP), Bruno pesquisa técnicas de teste de software, com foco em fuzzing e teste de mutação. Há cerca de cinco anos, contribui em tempo integral para o Bitcoin Core e outros projetos de código aberto.
Atualmente, é Head de Engenharia da Vinteum, organização brasileira sem fins lucrativos dedicada à formação e ao financiamento de desenvolvedores que trabalham na infraestrutura de código aberto do Bitcoin, e membro do conselho da Btrust.