



- Prejuízo com hacks salta 58,3% ante o primeiro trimestre de 2026
- Drift e KelpDAO concentram cerca de US$ 290 milhões cada em perdas
- Grupos ligados à Coreia do Norte respondem por 75,5% dos furtos
O ecossistema cripto perdeu US$ 763.971.791 em 67 incidentes no segundo trimestre de 2026, segundo relatório da firma de segurança blockchain Hacken. O valor representa alta de 58,3% ante os US$ 482,7 milhões do trimestre anterior e marca o pior desempenho desde o segundo trimestre de 2025.
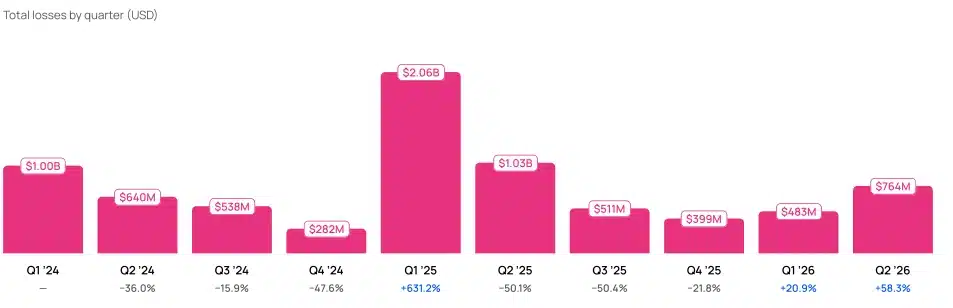
Diferente do senso comum, bugs em contratos inteligentes tiveram peso pequeno no rombo. Eles concentraram a maioria dos casos, mas responderam por apenas 11% do prejuízo financeiro. O ponto real de fragilidade está fora do código.
Drift e KelpDAO lideram perdas do trimestre
Os dois maiores ataques atingiram protocolos DeFi de peso. O Drift Protocol, plataforma de derivativos na Solana, e o KelpDAO, ligado a restaking no Ethereum, sofreram extrações da ordem de US$ 290 milhões cada. Somados, os dois casos concentram mais de 75% do prejuízo do período.
Falhas operacionais e de infraestrutura, incluindo chaves e signatários comprometidos, respondem por 88,3% do total drenado. É o retrato de um setor que amadureceu na auditoria de código, mas segue vulnerável na camada humana, gestão de acessos, custódia de chaves e revisão de multisig.
O trimestre também registrou o primeiro caso documentado de injeção maliciosa de prompt em IA resultando em furto de fundos. A perda foi de US$ 174 mil. A Hacken atribui o incidente a revisão inadequada, ausência de variantes de teste e cobertura fraca de casos-limite problemas típicos de código gerado por assistentes de IA sem validação humana rigorosa.
Coreia do Norte concentra 75,5% dos roubos
Atores ligados à República Popular Democrática da Coreia (RPDC) respondem por 75,5% de todo o valor drenado no trimestre. O padrão se repete há anos e tem financiado o programa de armamentos de Pyongyang, segundo relatórios reiterados da ONU e do Tesouro americano.
A infiltração vai além dos ataques diretos. A Consensys, empresa por trás da carteira MetaMask, admitiu recentemente ter contratado um desenvolvedor ligado à Coreia do Norte. A companhia detectou o vínculo um mês depois, demitiu o profissional, revogou acessos e comunicou autoridades. Segundo a Consensys, nenhum fundo de usuário foi perdido, nenhum dado vazou e nenhum código malicioso foi implantado. O caso reforça o alerta de firmas como Chainalysis sobre a estratégia norte-coreana de posicionar operadores como funcionários remotos em projetos ocidentais.
Para o investidor brasileiro, o dado tem leitura prática. Corretoras que atuam no país como Binance, Mercado Bitcoin e Foxbit enfrentam pressão crescente da Receita Federal e do Banco Central para reforçar compliance sob o marco legal Lei 14.478/2022. Um vazamento em protocolo DeFi popular no Brasil poderia acionar responsabilização em cadeia, especialmente após a autarquia sinalizar novas consultas públicas sobre custódia. Casos como o da SecondFi encerrando atividades após roubo mostram que exploits levam projetos inteiros ao encerramento.
MiCA corta exchanges e deixa uma stablecoin no topo
No front regulatório, o período de graça para prestadores de serviços cripto (CASPs) na União Europeia expirou em 1º de julho. Dos cerca de 1.200 players que manifestaram interesse em obter licença sob a MiCA, apenas 215 conseguiram autorização plena até o prazo final.
O corte atingiu nomes de peso. Binance, MEXC e HTX (antiga Huobi) foram forçadas a encerrar operações no bloco europeu. No segmento de stablecoins, o USDC, da Circle, permanece como o único ativo do top 10 por capitalização de mercado em conformidade total com a regra europeia o USDT da Tether segue fora do enquadramento.
Nos Estados Unidos, o GENIUS Act, que estabelece o marco para stablecoins de pagamento, entra em vigor no início de 2027. Enquanto isso, o Congresso ainda debate o CLARITY Act para definir jurisdição entre SEC e CFTC. A Hacken conclui que a próxima geração de contrapartes confiáveis não será definida por auditorias ou valor total travado (TVL), mas pela capacidade de comprovar segurança operacional em tempo real.





