



- DYORSWAP confirma que rede GIWA usada pela DEX era clone criado por golpistas
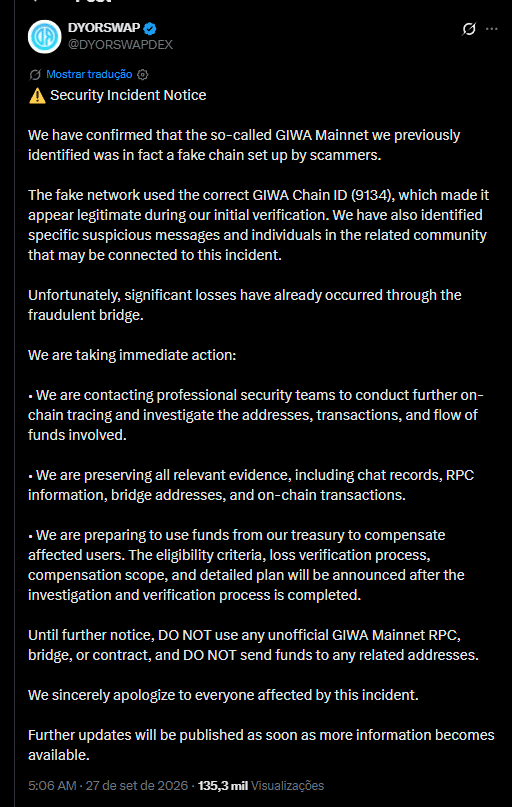
- Chain ID 9134 legítimo foi replicado e passou pela verificação inicial da equipe
- Tesouraria do projeto será usada para ressarcir usuários que perderam fundos
Golpistas conseguiram criar uma blockchain falsa que imitava a GIWA, projeto de camada 2 do Ethereum desenvolvido pela Dunamu, controladora da exchange sul-coreana Upbit, e atraíram centenas de usuários para uma ponte fraudulenta. O golpe movimentou aproximadamente 767,65 ETH, dos quais cerca de 766,25 ETH foram posteriormente retirados da estrutura controlada pelos atacantes.
O episódio ganhou proporções maiores depois que a DEX multichain DYORSWAP reconheceu a rede fraudulenta como se fosse a verdadeira GIWA Mainnet e integrou a blockchain à sua plataforma. Segundo a própria DYORSWAP, a falsa rede utilizava o Chain ID 9134, atribuído à futura mainnet da GIWA, o que contribuiu para que ela passasse pelas verificações iniciais.
Dados divulgados após o incidente indicam que 1.335 endereços depositaram aproximadamente 767,65 ETH na ponte falsa. Cerca de 766,25 ETH foram posteriormente retirados. Pelo valor do Ethereum no momento do incidente, o montante envolvido ficou próximo de US$ 2 milhões.
Segundo as informações divulgadas pela DYORSWAP, os responsáveis montaram uma infraestrutura que imitava uma verdadeira rede Layer 2, incluindo bridge, batcher e componentes semelhantes aos utilizados por redes construídas com OP Stack.
A rede fraudulenta teria sido implantada em 27 de setembro e começou a produzir blocos e enviar lotes de transações para o Ethereum. Isso ajudou a criar a aparência de que se tratava de uma blockchain operacional legítima.
A DYORSWAP afirmou posteriormente que o incidente não foi provocado por uma invasão de seus contratos inteligentes. O problema ocorreu porque a plataforma identificou incorretamente a blockchain criada pelos criminosos como sendo a verdadeira GIWA Mainnet e passou a oferecer suporte à rede.
- Leia também: Worldcoin é acusada de dar calote em fábrica de móveis no Brasil que foi a falência e pede R$ 20 milhões na Justiça
Outro elemento utilizado pelos golpistas foi o Chain ID 9134. A identificação coincidia com aquela reservada para a GIWA, enquanto a rede de testes GIWA Sepolia utiliza o número 91342. A combinação entre infraestrutura funcional e identificação compatível ajudou a tornar o ambiente fraudulento mais convincente.
GIWA alerta: mainnet sequer foi lançada
Enquanto usuários começavam a relatar perdas, a equipe oficial da GIWA publicou um alerta esclarecendo um ponto fundamental: a GIWA Mainnet ainda não havia sido lançada.
O projeto também negou rumores de que um endereço RPC da futura rede principal teria vazado. Segundo a equipe, esse vazamento seria impossível justamente porque a mainnet permanece em desenvolvimento. A GIWA recomendou que usuários evitassem RPCs, bridges e contratos que se apresentassem como infraestrutura oficial da rede.
A GIWA é uma blockchain de camada 2 baseada no Ethereum desenvolvida pela Dunamu, empresa responsável pela Upbit, uma das maiores exchanges de criptomoedas da Coreia do Sul.
Redes de camada 2 processam transações fora da camada principal do Ethereum e posteriormente utilizam a blockchain como infraestrutura de liquidação e disponibilidade de dados. Entretanto, qualquer pessoa pode tecnicamente criar uma rede compatível com Ethereum, o que significa que a existência de uma blockchain funcional não comprova que ela pertença ao projeto que afirma representar.
DYORSWAP promete ressarcir vítimas e investiga origem do golpe
Após reconhecer o erro, a DYORSWAP afirmou que acionou equipes especializadas em segurança para rastrear os endereços envolvidos, preservar evidências on-chain e acompanhar o destino dos recursos retirados da ponte falsa.
Inicialmente, a DEX informou que utilizaria recursos próprios de sua tesouraria para compensar usuários afetados. Uma atualização divulgada posteriormente indica que mais de 200 ETH já foram destinados ao ressarcimento das vítimas, enquanto a análise das transações continua.
A investigação também está tentando identificar os responsáveis pela implantação da blockchain, as fontes utilizadas para financiar a operação, carteiras possivelmente usadas em testes e o destino final dos aproximadamente 766 ETH retirados.
Segundo dados apresentados pela DYORSWAP, uma carteira relacionada à operação recebeu cerca de 0,045 ETH de um endereço associado à ChangeHero aproximadamente oito horas e meia antes da implantação da falsa L2.
Pouco depois da ativação da ponte, três depósitos totalizando 0,4 ETH ocorreram praticamente ao mesmo tempo, sendo que duas das carteiras estavam realizando suas primeiras transações de saída. A plataforma considera que o comportamento pode ser compatível com endereços utilizados para testar a infraestrutura antes do golpe.
Até o momento, porém, a identidade dos responsáveis pela falsa GIWA não foi confirmada. A DYORSWAP afirma que seguirá rastreando os recursos e prometeu divulgar novas informações à medida que a investigação avançar.





