- Mega ataque hacker: publicação relata scripts comprometidos em 178 organizações, incluindo Ledger e corretoras
- Código trocava endereços de carteiras e coletava dados de cartões
- Exposição teria durado 17 horas em 16 de novembro
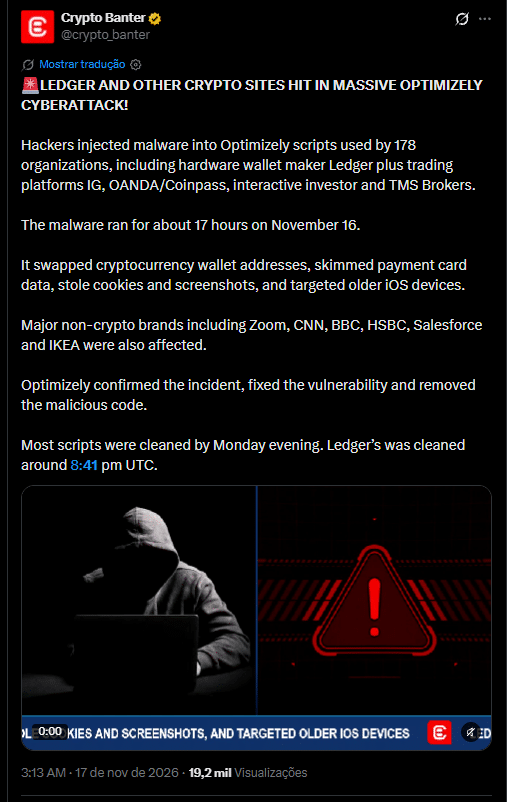
Uma ampla campanha de ataques cibernéticos atingiu sites utilizados por 178 organizações em diferentes países, incluindo empresas do mercado de criptomoedas, bancos, companhias aéreas, plataformas de tecnologia e grandes veículos de comunicação. A operação utilizou códigos maliciosos capazes de desviar transferências de Bitcoin e outras criptomoedas, capturar informações de cartões de crédito e tentar explorar vulnerabilidades em iPhones e iPads.
Entre as empresas identificadas pelos pesquisadores estão Ledger, HSBC, Equifax, Salesforce, Zoom, GitLab, BBC, CNN, Fox News, IKEA, Air France-KLM e OANDA. O ataque não exigia necessariamente a invasão direta dos servidores dessas organizações. Os criminosos exploraram uma vulnerabilidade na Optimizely, fornecedora de ferramentas utilizadas para personalizar páginas e realizar testes de desempenho em sites.
- Leia também: Preço do Bitcoin hoje, 17 de novembro de 2026: BTC cai para US$ 64 mil e mercado futuro perde ‘só’ US$ 26 bilhões
A campanha recebeu o nome de Optimjack e foi detalhada por pesquisadores das empresas de segurança Report URI e StepSecurity. A análise identificou 188 arquivos JavaScript contaminados entre 1.611 examinados. A quantidade real de páginas expostas pode ser maior, uma vez que o levantamento ficou limitado aos arquivos localizados pelos investigadores.
O incidente também chamou a atenção pela diversidade de ferramentas utilizadas pelos criminosos. Além do desvio de criptomoedas, os códigos incorporavam mecanismos de roubo de dados financeiros e componentes associados ao Coruna e ao DarkSword, conjuntos de ferramentas capazes de explorar falhas de segurança no sistema operacional da Apple. Até o momento, entretanto, não há confirmação pública de quantos dispositivos foram efetivamente comprometidos.
Ataque hacker atingiu empresas de criptomoedas, bancos e grandes sites internacionais
O levantamento foi conduzido pelo pesquisador de segurança Scott Helme, fundador da Report URI. Segundo a investigação, os criminosos conseguiram inserir códigos em projetos de clientes da Optimizely, uma plataforma que permite às empresas executar testes A/B, personalizar conteúdos e realizar alterações em páginas por meio de scripts.
A dimensão da campanha aparece na diversidade dos alvos. O setor bancário e financeiro foi o mais representado, com 32 organizações identificadas. Na lista aparecem diferentes operações do HSBC, incluindo Estados Unidos, México, Hong Kong e outros mercados, além de Equifax, ABN AMRO, Paychex, Funding Circle, Associated Bank, SmartAsset e outras empresas de serviços financeiros.
- Leia também: Maiores bancos do mundo se unem para barrar agentes de inteligência artificial e impedir acesso a contas de clientes
No segmento de tecnologia, foram identificadas 23 organizações, incluindo Zoom, Salesforce, GitLab, Bitly, Mixpanel, Typeform, Hootsuite, Smartsheet, Tableau e MuleSoft. Os pesquisadores também encontraram scripts comprometidos relacionados à própria Optimizely, inclusive em páginas de seu site institucional e de acesso à plataforma.
O varejo reuniu 20 organizações, entre elas IKEA, ASOS, Mattel, American Eagle, American Girl, Scheels e diferentes operações internacionais da Levi’s. No entretenimento, a lista incluiu Peacock, D&D Beyond, Wizards of the Coast, Starz e SkyShowtime.
A campanha também alcançou veículos de comunicação. Além de BBC, CNN e Fox News, os pesquisadores localizaram códigos contaminados em páginas associadas a NPR, CTV News, Fox Sports, TSN e Top Gear. Companhias como Air France, KLM, Alaska Airlines e Hawaiian Airlines também apareceram no levantamento.
Ledger e plataformas de negociação de criptomoedas estão na lista
Entre as empresas diretamente ligadas ao mercado financeiro e de ativos digitais, a presença da Ledger merece atenção especial. A fabricante de carteiras físicas de criptomoedas estava entre as organizações cujos scripts apresentaram códigos maliciosos. Isso não significa, porém, que os dispositivos Ledger tenham sido invadidos ou que as chaves privadas armazenadas nas carteiras físicas tenham sido comprometidas.
O levantamento também identificou páginas relacionadas à OANDA/Coinpass, à plataforma de investimentos IG, à corretora Interactive Investor, à TMS Brokers e à gestora Betashares. A combinação desses alvos aumentava as possibilidades de exposição de pessoas que movimentam investimentos e ativos digitais.
- Leia também: XRP Ledger ganha espaço no Brasil com tokenização de R$ 10 milhões em ativos financeiros
Além das empresas financeiras, a investigação encontrou arquivos contaminados em organizações como UNICEF USA, Change.org, ASPCA, Starbucks Canada, Heineken, PokerStars, Lucid Motors, Takeda e Invisalign. A presença dessas marcas demonstra que a campanha não foi direcionada exclusivamente ao setor de criptomoedas.
É importante destacar uma diferença: a identificação de um script contaminado não comprova que os bancos de dados ou sistemas internos de todas essas empresas tenham sido invadidos. O risco principal era a execução de código malicioso no navegador dos visitantes de páginas afetadas.
Como o Optimjack funcionava para roubar Bitcoin, cartões e comprometer iPhones
O ataque explorou uma característica comum da infraestrutura moderna da internet. Grandes empresas utilizam códigos de terceiros para executar ferramentas de análise, personalização, publicidade e testes de interface. Esses códigos são carregados pelo navegador dos visitantes e, normalmente, possuem permissões para interagir com diferentes elementos da página.
No caso da Optimizely, os criminosos inseriram instruções maliciosas no campo denominado Project JavaScript de projetos de clientes. Como resultado, arquivos distribuídos a partir do endereço legítimo da fornecedora passaram a carregar conteúdo controlado pelos atacantes.
- Leia também: Negociação de BDRs, incluindo cripto, dobra no Brasil e volume em 2026 já supera em 35,7% todo o ano passado
A própria Optimizely confirmou que uma pessoa não autorizada explorou uma vulnerabilidade no fluxo de cadastro de contas de sua ferramenta Experimentation. A empresa informou que corrigiu a falha, retirou os códigos contaminados e adotou medidas adicionais de segurança.
O funcionamento do malware foi dividido em diferentes mecanismos, capazes de operar simultaneamente conforme o dispositivo utilizado e as ações realizadas pelo visitante.
1. Substituição de endereços de carteiras de criptomoedas
Uma das funções mais perigosas era a substituição automática de endereços de carteiras digitais. O código procurava endereços válidos de criptomoedas e podia trocá-los por endereços pertencentes aos criminosos.
O mecanismo reconhecia endereços de Bitcoin, Ethereum, redes compatíveis com Ethereum, Tron, Solana, TON, Litecoin, Bitcoin Cash e Dogecoin. Segundo os pesquisadores, ele verificava características dos endereços para identificar informações compatíveis com as respectivas redes.
O risco não se limitava ao conteúdo visualizado no site. O script podia interferir em eventos de cópia, campos de formulários e determinadas operações realizadas pelo navegador. Dessa forma, um usuário poderia copiar um endereço aparentemente legítimo e acabar colando um endereço controlado pelos criminosos ao preparar uma transferência.
Em uma operação desse tipo, a transação pode ser enviada normalmente pela blockchain. O problema é que o destinatário foi alterado antes da confirmação. Como transferências de criptomoedas são geralmente irreversíveis, a recuperação dos recursos pode ser extremamente difícil.
2. Captura de números de cartões de crédito
Outra funcionalidade identificada foi um mecanismo conhecido como card skimmer, utilizado para capturar informações inseridas em formulários de pagamento.
O código monitorava campos e solicitações realizadas pelo navegador em busca de números de cartões, datas de validade e códigos de segurança. Ao encontrar informações compatíveis, podia transmiti-las para um servidor controlado pelos criminosos.
Entretanto, havia uma limitação importante. Segundo a StepSecurity, o mecanismo não conseguia acessar diretamente campos de pagamento isolados em estruturas de terceiros, como determinados formulários hospedados por processadores de pagamento. O risco se concentrava nos dados inseridos em elementos acessíveis ao script dentro da própria página.
3. Roubo de cookies e capturas de tela
Os pesquisadores também identificaram uma funcionalidade destinada à coleta de informações do navegador. Em determinadas circunstâncias, após a substituição de endereços de criptomoedas, o código podia registrar o endereço da página visitada, capturar uma imagem de seu conteúdo e coletar cookies acessíveis ao JavaScript.
Cookies são pequenos registros utilizados por sites para manter preferências, identificar sessões e executar outras funções. Dependendo de sua configuração e finalidade, o roubo desses dados pode facilitar acessos indevidos a contas.
A análise identificou, contudo, que cookies protegidos pelo atributo HttpOnly não podiam ser lidos por esse mecanismo. Também não há confirmação pública da quantidade de informações efetivamente recebidas pelos servidores dos criminosos.
4. Ataques contra iPhones e iPads
A operação se tornou ainda mais preocupante pela presença de componentes associados aos kits de exploração Coruna e DarkSword, utilizados para atingir dispositivos que executam versões vulneráveis do iOS.
Segundo Scott Helme, o script verificava informações do navegador para identificar dispositivos da Apple e, dependendo da versão do sistema operacional, tentava carregar componentes adicionais por meio de servidores externos.
O Coruna foi associado a versões do iOS 13 ao 17. Já o DarkSword apareceu relacionado a versões da família iOS 18. A investigação também encontrou componentes direcionados ao iOS 26, mas o comportamento observado nessa parte se limitava à identificação de características do dispositivo.
- Leia também: OranjeBTC quer pagar dividendos mensais acima do CDI com investimento ligado ao Bitcoin
O DarkSword já havia sido documentado pelo Google Threat Intelligence Group em março de 2026. Na ocasião, os pesquisadores explicaram que a ferramenta explorava uma combinação de vulnerabilidades para comprometer aparelhos e executar códigos com privilégios elevados.
Isso não comprova, entretanto, que todos os visitantes de páginas contaminadas tenham sofrido uma invasão. Os pesquisadores identificaram mecanismos de exploração, mas não apresentaram um número confirmado de iPhones efetivamente comprometidos nessa campanha.
Ataque começou antes de sua descoberta pública
A investigação revelou que a infraestrutura utilizada pelos criminosos possuía indícios de atividade anterior ao incidente de 16 de novembro. Scott Helme identificou conexões com uma campanha que utilizava o domínio webshell[.]lol e códigos distribuídos por outros serviços de terceiros. A ligação entre todos esses episódios ainda depende de confirmação independente.
Na campanha envolvendo a Optimizely, uma das primeiras alterações identificadas apareceu em um script associado à BBC, às 4h21 UTC de 16 de novembro, equivalente a 1h21 no horário de Brasília.
Nas horas seguintes, os criminosos ampliaram as funcionalidades do código. O mecanismo de captura de cartões apareceu às 13h43 UTC, enquanto componentes adicionais associados aos ataques contra iOS foram incorporados posteriormente.
Segundo o levantamento, o arquivo malicioso principal passou por 26 versões ao longo do dia, demonstrando que a operação continuava sendo modificada durante sua execução. Também foram observadas variações que ocultavam o endereço do servidor malicioso ou mantinham uma cópia do código dentro do próprio script, permitindo sua execução em determinadas situações mesmo quando o servidor externo estivesse bloqueado.
Quanto dinheiro foi roubado e o que as empresas fizeram para conter o ataque
Apesar da dimensão da campanha, o prejuízo financeiro confirmado ainda é limitado e permanece sujeito a novas investigações. Scott Helme identificou aproximadamente US$ 7.040 em movimentações recebidas por carteiras associadas ao malware até as 19h25 UTC de 16 de novembro.
O valor incluía transferências em Bitcoin, Litecoin, Ethereum e ativos movimentados na rede Tron e na BNB Smart Chain. Entretanto, movimentações recebidas por endereços controlados pelos atacantes não correspondem necessariamente a recursos roubados de vítimas.
Uma análise de Alex Thorn, chefe de pesquisa da Galaxy Digital, estimou que aproximadamente US$ 2.300 poderiam representar transferências de vítimas. Segundo ele, parte relevante dos recebimentos em Bitcoin parecia corresponder a recursos dos próprios criminosos movimentados por uma corretora e enviados novamente às carteiras investigadas.
A StepSecurity também identificou atividade anterior ao ataque em alguns dos endereços utilizados. A empresa verificou que carteiras de Bitcoin, Ethereum e Litecoin associadas à campanha tiveram seus saldos movimentados até a manhã de 17 de novembro.
Esses números não contemplam possíveis prejuízos relacionados ao roubo de cartões, cookies, informações pessoais ou à exploração de dispositivos móveis. Até agora, não existe uma estimativa pública confiável sobre o número total de usuários que tiveram dados ou recursos efetivamente comprometidos.
Optimizely confirma falha e anuncia medidas de contenção
A Optimizely reconheceu oficialmente o incidente em sua página de status. Em atualização publicada às 1h02 UTC de 17 de novembro, a empresa informou que corrigiu a vulnerabilidade utilizada para inserir códigos maliciosos em projetos de clientes.
A companhia também afirmou ter removido os scripts identificados, encerrado sessões ativas, revogado tokens e redefinido acessos de contas afetadas. Segundo a empresa, proteções adicionais foram implementadas para impedir a distribuição de códigos não autorizados.
A operação de limpeza ocorreu principalmente no final do dia 16. Às 21h52 UTC, a Report URI ainda encontrava código contaminado em apenas um dos 188 arquivos previamente identificados, relacionado à operadora TalkTalk. Na atualização consultada em 17 de novembro, o incidente permanecia em monitoramento no painel oficial da fornecedora.
- Leia também: Ministério Público envia procurador à Europa para treinamento sobre criptomoedas com a Interpol
A Salesforce informou que investigava alterações não autorizadas em scripts da Optimizely utilizados em algumas de suas páginas e que havia desabilitado esses recursos preventivamente. A Equifax também suspendeu o uso da ferramenta e declarou não ter encontrado evidências de comprometimento de seus sistemas internos.
A IKEA afirmou estar avaliando possíveis impactos sobre seus serviços digitais e consumidores. Outras empresas citadas no levantamento ainda não haviam apresentado conclusões públicas sobre eventuais prejuízos.
O que usuários de criptomoedas devem fazer
A principal recomendação para investidores que acessaram páginas afetadas em 16 de novembro é verificar o histórico das transferências realizadas, especialmente os endereços utilizados como destinatários. Como o malware podia interferir no processo de copiar e colar, a conferência deve utilizar uma referência independente do conteúdo obtido no navegador potencialmente afetado.
Usuários de carteiras físicas também devem confirmar os dados da transação diretamente na tela do dispositivo antes de assinar operações. A utilização de uma hardware wallet ajuda a proteger as chaves privadas, mas não impede que um usuário autorize uma transferência para um endereço incorreto.
- Leia também: Governo vai dar cashback de impostos para 70 milhões de brasileiros em 2027; confira quem tem direito
Pessoas que inseriram dados de cartões em páginas potencialmente comprometidas devem acompanhar suas movimentações e procurar a instituição emissora se houver suspeita de exposição. Já usuários de iPhone e iPad devem instalar as atualizações de segurança disponíveis para seus aparelhos. Dispositivos vulneráveis que acessaram sites afetados podem exigir avaliação especializada.
A Report URI identificou páginas nas quais configurações restritivas impediram a execução de determinados componentes maliciosos. Em outras, políticas insuficientes permitiam que scripts externos fossem executados ou que dados fossem enviados para servidores não autorizados.
A autoria do ataque ainda não foi estabelecida publicamente. Também permanecem sem resposta definitiva o alcance sobre os visitantes, a dimensão das informações eventualmente coletadas e as consequências dos componentes destinados a dispositivos móveis.