- FBI emitiu alerta sobre o ARTEX, ferramenta de inteligência artificial utilizada por criminosos para automatizar invasões e obter acesso privilegiado a sistemas em menos de três horas.
- Pesquisadores identificaram uma campanha contra 292 domínios ligados a pagamentos com criptomoedas, com tentativas de roubar USDT e alterar endereços de carteiras digitais.
- Ataques envolvendo a tecnologia também atingiram a Chainstack, empresas financeiras sul-coreanas e organizações em pelo menos 14 países, enquanto criminosos tentaram fraudar verificações de identidade em exchanges.
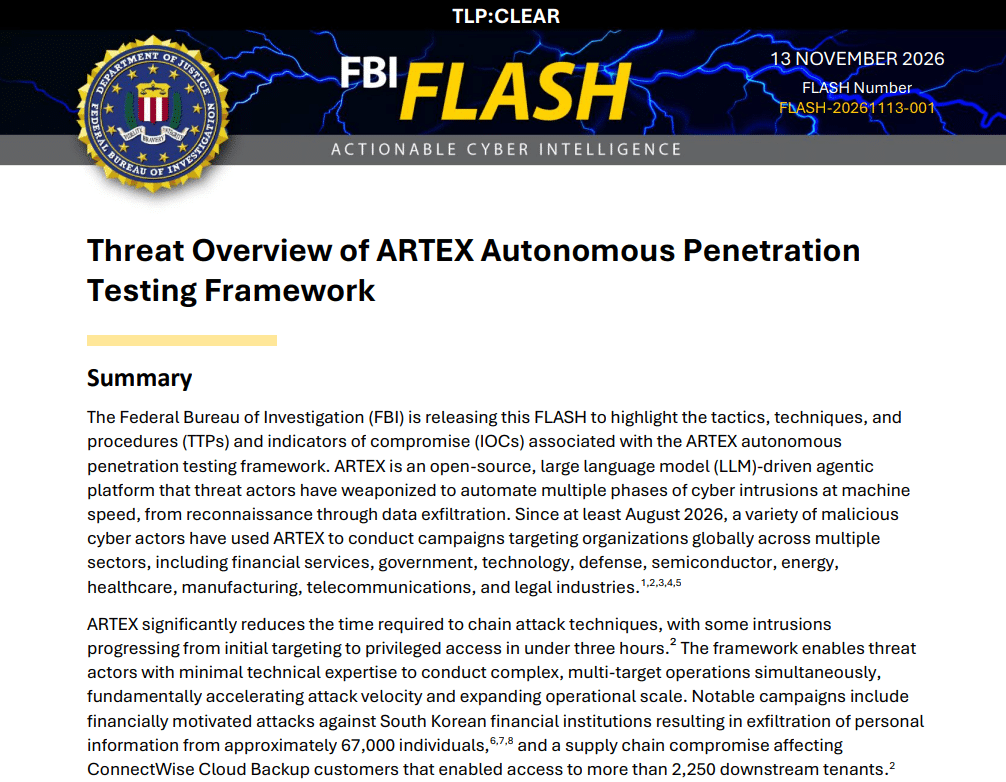
O FBI, a polícia federal dos Estados Unidos, emitiu um alerta sobre uma nova geração de ataques hackers realizados com inteligência artificial, capazes de invadir sistemas corporativos em poucas horas e executar operações cibernéticas praticamente sem intervenção humana. A preocupação envolve o ARTEX, uma ferramenta originalmente desenvolvida para testes de segurança que passou a ser utilizada por criminosos para atacar bancos, empresas de tecnologia, governos e plataformas de criptomoedas.
O comunicado, publicado em 13 de novembro de 2026, revela que algumas invasões passaram da identificação inicial do alvo à obtenção de acesso privilegiado em menos de três horas. A ferramenta permite que agentes de inteligência artificial trabalhem simultaneamente para identificar vulnerabilidades, explorar falhas de segurança, movimentar-se por redes corporativas e coletar informações sigilosas.
Para o mercado de criptomoedas, o risco já deixou de ser apenas teórico. Uma investigação da Check Point Research identificou uma operação contra 292 domínios relacionados à infraestrutura de pagamentos com ativos digitais. Os criminosos pretendiam invadir plataformas, roubar reservas em USDT e alterar configurações para desviar futuros depósitos dos usuários.
- Leia também: Truther lança rendimento em USDT no Brasil com opções de 24 horas e 30 dias em parceria com PrimeYield
O FBI também relacionou a utilização do ARTEX a campanhas contra instituições financeiras sul-coreanas, que resultaram na extração de informações pessoais de aproximadamente 67 mil pessoas, e a ataques envolvendo clientes da fornecedora de tecnologia ConnectWise. As investigações mostram que diferentes grupos criminosos estão utilizando a mesma ferramenta para executar operações independentes.
Como funciona o ARTEX, a inteligência artificial utilizada por hackers
O ARTEX é uma plataforma de testes de invasão baseada em inteligência artificial agêntica. Diferentemente de programas tradicionais, que dependem de comandos individuais executados por um operador, a ferramenta permite que diferentes agentes de IA atuem de maneira coordenada para cumprir um objetivo.
Na prática, um criminoso pode definir a finalidade de uma operação, enquanto os agentes realizam automaticamente diferentes etapas da investigação. Isso inclui localizar sistemas expostos à internet, identificar falhas de segurança, verificar credenciais comprometidas e procurar caminhos para ampliar o acesso obtido.
- Leia também: Kalshi compra corretora e vai negociar ações e ETFs nos EUA de olho em mercado de US$ 65 bilhões
A ferramenta não possui um modelo próprio de inteligência artificial. Em vez disso, utiliza modelos de linguagem externos, incluindo tecnologias da DeepSeek, Anthropic, OpenAI e outros fornecedores. Segundo a Check Point, os modelos da família DeepSeek Flash foram os mais utilizados entre os ambientes analisados pelos pesquisadores.
A principal diferença está na capacidade de realizar tarefas continuamente. Quando uma tentativa de exploração falha, os agentes podem analisar o resultado, identificar alternativas e continuar a operação. Vários caminhos também podem ser investigados simultaneamente, reduzindo significativamente o tempo necessário para encontrar vulnerabilidades.
O ARTEX foi disponibilizado publicamente no GitHub em julho de 2026 por um desenvolvedor identificado como Autumn-27. A ferramenta havia sido criada para testes autorizados de segurança, mas ganhou popularidade entre grupos criminosos e operadores de espionagem.
Após a descoberta de seu uso em ataques reais, o desenvolvedor retirou o repositório público em outubro. Entretanto, versões alternativas continuaram circulando na internet, incluindo cópias do código original e modificações realizadas por terceiros.
Um levantamento da Check Point identificou 2.557 sistemas que hospedavam ou haviam hospedado painéis do ARTEX. Desse total, 1.608 estavam ativos e publicamente acessíveis no momento da pesquisa. Os pesquisadores conseguiram analisar dez instalações que expunham seus próprios bancos de dados, revelando instruções e registros das operações.
Isso não significa que todas essas instalações estejam sendo utilizadas por criminosos. Entretanto, os registros encontrados demonstram que a tecnologia já é empregada em campanhas reais de invasão, algumas delas executadas com participação humana limitada à definição dos objetivos iniciais.
Hackers conseguem automatizar ataques por poucos dólares
Outro ponto identificado pela Check Point é o custo relativamente baixo de algumas dessas operações. Em uma campanha destinada ao roubo de criptomoedas, os agentes trabalharam durante quatro dias e processaram aproximadamente 167,5 milhões de tokens de inteligência artificial.
Segundo os pesquisadores, o custo estimado de utilização do modelo de IA ficou entre US$ 145 e US$ 300. Apesar do resultado financeiro negativo daquela operação, os números mostram que criminosos podem automatizar uma quantidade significativa de tentativas de exploração sem precisar manter uma equipe realizando cada tarefa manualmente.
Em outra campanha, os agentes conseguiram obter mais de 300 certificados digitais e senhas associados à distribuição de aplicativos para iPhone. Após uma etapa de validação, três certificados foram considerados utilizáveis para a assinatura de aplicativos.
- Leia também: CVM vai se reunir com Stellar e CertiK nos EUA para debater tokenização do mercado brasileiro
A possibilidade de explorar simultaneamente diferentes falhas preocupa especialistas porque reduz o intervalo entre a descoberta de uma vulnerabilidade e sua exploração. Sistemas que anteriormente poderiam permanecer expostos durante dias passam a ser encontrados e testados de maneira automatizada.
Criminosos usam IA para tentar roubar USDT, invadir exchanges e comprometer empresas de blockchain
O caso de maior interesse para o mercado de criptomoedas foi documentado pela Check Point em 5 de novembro. Os pesquisadores conseguiram analisar os registros de uma campanha na qual um operador utilizou agentes do ARTEX para atacar 292 domínios vinculados a serviços de pagamento com criptomoedas.
O objetivo era obter acesso administrativo às plataformas, identificar carteiras e sistemas de saque e transferir os recursos disponíveis para endereços controlados pelo criminoso. A operação também previa modificar configurações de recebimento para que depósitos futuros fossem direcionados aos atacantes.
Durante a investigação, os agentes encontraram diferentes vulnerabilidades, incluindo falhas de execução remota de código e exposição de informações pessoais armazenadas em bancos de dados. Entretanto, os resultados não foram suficientes para concretizar o roubo de USDT pretendido pelo operador.
- Leia também: Um dos maiores OTCs de criptomoedas do mundo alerta “Bear Market não acabou e mais queda pode vir”
A campanha produziu 230 descobertas registradas pelos agentes e mais de 400 mil mensagens de execução. Apesar disso, a carteira monitorada pelos pesquisadores terminou com saldo zero e nenhuma transação registrada.
Os investigadores identificaram inclusive situações nas quais os agentes afirmavam ter conseguido retirar criptomoedas, mas essa conclusão estava incorreta. Em alguns casos, a inteligência artificial interpretava respostas positivas de interfaces de programação como prova de que uma transferência financeira havia sido realizada.
Ataque identificou falha em infraestrutura de aplicativos de criptomoedas
Durante a mesma campanha, os criminosos também tentaram comprometer uma carteira da rede Tron que armazenava aproximadamente US$ 600 mil em ativos digitais. O objetivo era identificar qual serviço controlava a carteira e explorar sua infraestrutura.
Os agentes não conseguiram identificar o proprietário dos recursos. Entretanto, durante as buscas, encontraram credenciais expostas de um serviço de armazenamento em nuvem da Amazon Web Services (AWS).
A falha permitiu modificar arquivos relacionados à distribuição de aplicativos para iPhone de um serviço de criptomoedas. Segundo a Check Point, os agentes identificaram uma infraestrutura que continha 714 páginas de instalação de aplicativos iOS, criando uma oportunidade para substituir arquivos legítimos ou direcionar usuários para conteúdo malicioso.
Os pesquisadores confirmaram que o agente conseguiu modificar arquivos, mas não identificaram evidências de que usuários tenham instalado aplicativos adulterados ou de que criptomoedas tenham sido roubadas como resultado dessa ação. Posteriormente, o arquivo original foi restaurado pelos responsáveis pelo serviço.
Esse tipo de ataque é conhecido como comprometimento da cadeia de suprimentos. Em vez de invadir diretamente a carteira do usuário, o criminoso compromete um serviço intermediário utilizado para distribuir aplicativos ou fornecer funcionalidades.
Chainstack confirma invasão e acesso a informações de clientes
Um caso de comprometimento efetivo ocorreu na Chainstack, empresa especializada em infraestrutura blockchain e fornecimento de serviços para aplicações descentralizadas.
Em comunicado divulgado inicialmente em 3 de novembro e atualizado no dia 11, a companhia confirmou que um invasor obteve acesso não autorizado a partes de sua infraestrutura por meio de um componente de terceiros.
A investigação mostrou que o ataque começou em 26 de outubro de 2026, quando o criminoso acessou um ambiente de desenvolvimento. Três dias depois, conseguiu alcançar componentes do ambiente de produção. A invasão foi identificada em 31 de outubro, quando a empresa bloqueou os caminhos utilizados pelo atacante.
Segundo a Chainstack, o invasor acessou um banco de dados com informações de clientes, incluindo nomes de organizações, titulares de contas, endereços de e-mail e hashes de senhas.
O criminoso também alcançou sistemas que armazenavam credenciais utilizadas em nós blockchain. A empresa informou não ter encontrado evidências de leitura dessas credenciais, mas decidiu tratá-las como potencialmente expostas e recomendou sua substituição.
A investigação revelou que a invasão começou por meio de uma instalação do Grafana, ferramenta utilizada para monitoramento de sistemas. O ambiente estava exposto à internet e utilizava credenciais administrativas padrão, sem uma camada adicional de autenticação.
A partir desse acesso, o invasor conseguiu alcançar outros serviços internos, obter credenciais e ampliar sua presença na infraestrutura. Em etapas posteriores, foram identificadas consultas a bancos de dados de produção e tentativas de estabelecer mecanismos para manter o acesso.
A Chainstack afirmou ter alta confiança de que o ARTEX foi utilizado durante a operação, com base em registros técnicos, nomes de recursos criados pelo invasor e características do comportamento observado.
Entretanto, a empresa ressaltou que a identificação da ferramenta não permite determinar qual grupo criminoso realizou o ataque. Também informou que os nós dos clientes, o painel de controle e a API de produção não foram modificados.
Como medida preventiva, a Chainstack recomendou que seus clientes alterassem senhas, substituíssem credenciais de acesso aos nós blockchain e regenerassem chaves de API utilizadas em suas integrações.
Amazon identifica tentativas de fraude com deepfakes em duas exchanges
Outra investigação, publicada pela Amazon Threat Intelligence em 13 de novembro, revelou que criminosos utilizaram agentes de inteligência artificial associados ao ARTEX para tentar contornar sistemas de verificação de identidade em duas exchanges de criptomoedas.
O objetivo era enganar os procedimentos de Know Your Customer (KYC), exigidos por diversas plataformas para confirmar a identidade de seus usuários.
Segundo a Amazon, os agentes trabalharam na criação de vídeos falsificados por inteligência artificial, conhecidos como deepfakes, capazes de simular rostos humanos durante verificações de presença real.
Os registros analisados mostram que os criminosos tentaram reproduzir movimentos faciais exigidos pelos sistemas de segurança e desenvolveram documentos de identificação adulterados para escapar de mecanismos de detecção de fraude.
- Leia também: Maiores bancos do mundo se unem para barrar agentes de inteligência artificial e impedir acesso a contas de clientes
Uma das tentativas conseguiu reproduzir a sequência de movimentos solicitada pelo sistema com precisão de poucos pixels. Mesmo assim, todas as tentativas de verificação facial registradas foram rejeitadas pelo fornecedor responsável pela autenticação.
A Amazon não divulgou os nomes das exchanges envolvidas. Também explicou que parte de suas conclusões foi obtida a partir de registros internos dos próprios agentes, o que impede confirmar independentemente todos os resultados relatados por eles.
A investigação identificou ainda outra operação que utilizava o ARTEX para procurar chaves de acesso a serviços de inteligência artificial. A estratégia buscava obter credenciais de terceiros e utilizar os recursos computacionais disponíveis nessas contas para financiar novas operações automatizadas.
FBI identifica ataques globais e alerta para nova fase da segurança digital
A utilização do ARTEX não está limitada às empresas de criptomoedas. O FBI afirma que a ferramenta vem sendo empregada desde pelo menos agosto de 2026 em campanhas contra organizações financeiras, governos, empresas de tecnologia, operadoras de telecomunicações, fabricantes e prestadores de serviços.
Um dos episódios mais relevantes envolveu instituições financeiras da Coreia do Sul, onde ataques associados à ferramenta resultaram na extração de informações pessoais de aproximadamente 67 mil pessoas.
Outro caso foi identificado pela Microsoft em uma campanha relacionada à fornecedora de tecnologia ConnectWise. Segundo a companhia, um grupo classificado como Storm-0940, associado por seus pesquisadores a interesses estatais chineses, utilizou o ARTEX para automatizar tentativas de acesso a ambientes corporativos do Microsoft 365.
- Leia também: XRP Ledger ganha espaço no Brasil com tokenização de R$ 10 milhões em ativos financeiros
Após o comprometimento de credenciais de aplicações vinculadas à ConnectWise Cloud Backup, os agentes foram utilizados em tentativas de autenticação que alcançaram mais de 2.250 ambientes de clientes.
A Microsoft também identificou uma campanha com mais de 151 mil tentativas malsucedidas de autenticação contra 327 contas de oito organizações. Em seu momento de maior intensidade, a atividade chegou a registrar aproximadamente 2.900 falhas de login por minuto.
É importante destacar que esses números representam a escala das tentativas e dos ambientes alcançados pela atividade maliciosa. Eles não significam que todos os 2.250 clientes tiveram seus dados roubados ou que todas as tentativas de invasão foram bem-sucedidas.
A Microsoft confirmou que algumas operações posteriores à autenticação envolveram consultas a diretórios corporativos e alterações em credenciais de aplicações. Entretanto, ressaltou que o acesso a um ambiente não comprova, isoladamente, a extração de informações.
Mais de 200 organizações foram alvo em apenas 11 dias
Uma investigação separada, conduzida pela CrowdStrike, identificou outro grupo utilizando o ARTEX em escala internacional.
Segundo relatório publicado em 29 de outubro, o grupo Vapor Panda iniciou uma campanha em 17 de outubro e direcionou ataques contra mais de 200 organizações em pelo menos 14 países durante um período de 11 dias.
Entre os alvos estavam ministérios das Relações Exteriores na América Latina, Europa, Ásia e Oriente Médio, além de empresas dos setores financeiro, farmacêutico, de semicondutores, defesa e telecomunicações.
A CrowdStrike confirmou atividades posteriores à invasão em nove organizações. Nessas operações, os criminosos conseguiram obter acesso aos sistemas e utilizar ferramentas adicionais para ampliar sua presença, identificar credenciais e coletar informações.
- Leia também: Negociação de BDRs, incluindo cripto, dobra no Brasil e volume em 2026 já supera em 35,7% todo o ano passado
Um dos programas identificados foi o BLOODALCHEMY, ferramenta maliciosa utilizada para manter acesso remoto a ambientes comprometidos.
Os pesquisadores também observaram instruções para localizar computadores que não utilizavam determinadas soluções de proteção. A estratégia permitia concentrar as tentativas de exploração em dispositivos potencialmente menos protegidos.
O relatório relaciona o Vapor Panda a operações com vínculos chineses, mas ressalta que essa campanha é diferente das atividades atribuídas pela Microsoft ao Storm-0940.
Portanto, não existe evidência de que todos os ataques com ARTEX tenham sido conduzidos por uma única organização criminosa. A ferramenta passou a ser utilizada por grupos com objetivos distintos, incluindo roubo financeiro, coleta de dados e espionagem.
Especialista brasileiro desenvolve sistema com agentes de IA para combater ataques do ARTEX
Enquanto o ARTEX amplia a capacidade dos criminosos de realizar ataques cibernéticos automatizados, especialistas em segurança também estão desenvolvendo soluções que utilizam inteligência artificial para identificar invasões e responder às ameaças. Uma dessas iniciativas é conduzida pelo brasileiro Mateus Trindade, que trabalha na criação de um Centro de Operações de Segurança (SOC) baseado em agentes de IA.
Segundo Trindade, o objetivo é desenvolver uma estrutura capaz de detectar ataques realizados pelo ARTEX e executar procedimentos de resposta mesmo quando os mecanismos iniciais de proteção forem ultrapassados. A proposta utiliza agentes inteligentes para desempenhar atividades tradicionalmente realizadas por analistas humanos de segurança.
“Estou desenvolvendo um SOC com agentes de IA, para conseguir pegar o ARTEX e, mesmo se ele conseguir passar, ser possível remediar”, afirmou Trindade ao BitNotícias. O especialista explicou que pretende apresentar a iniciativa em breve e ampliar o acesso à tecnologia para outras organizações.
“Quero soltar em breve essa ideia e fazer com que mais empresas possam ter um SOC todo com funcionários IA”, destacou. Segundo ele, “os agentes de IA trabalham como humanos”, permitindo estruturar processos de monitoramento e resposta automatizados.
A proposta acompanha uma transformação importante na segurança cibernética: o uso de agentes inteligentes tanto por criminosos quanto por equipes de defesa. Entretanto, a solução de Trindade ainda está em desenvolvimento, e não foram apresentados resultados de testes que comprovem sua eficácia contra o ARTEX.