- Google identifica descoberta e exploração de vulnerabilidades sem intervenção humana
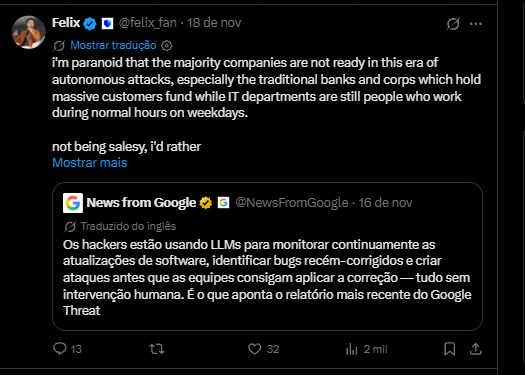
- Felix Fan questiona capacidade de resposta dos bancos fora do expediente
- Trust Wallet registrou perdas de US$ 7 milhões em extensão comprometida
O presidente da Trust Wallet, Felix Fan, defendeu a autocustódia de criptomoedas nesta quarta-feira (18), após relatos de ataques autônomos com inteligência artificial. A declaração ocorre depois de uma falha na própria carteira provocar perdas de aproximadamente US$ 7 milhões, em dezembro de 2025.
Fan questionou a preparação de bancos e empresas que concentram recursos de clientes, mas mantêm equipes de tecnologia organizadas em horários comerciais. Sua avaliação acompanhou descobertas do Google Threat Intelligence Group (GTIG) sobre automação de invasões.
“Eu preferiria manter recursos na Trust Wallet a deixá-los nos bancos atualmente”, afirmou o executivo, em tradução livre de uma publicação no X. Ele não apresentou números comparativos de perdas ou cobertura operacional das instituições mencionadas.
Google identifica exploração sem intervenção humana
No relatório AI Threat Tracker de 16 de novembro, o Google descreveu o uso de modelos de linguagem para descobrir e explorar vulnerabilidades. Segundo os pesquisadores, foi a primeira observação desse processo sem intervenção humana.
Os sistemas examinavam atualizações recém-publicadas para localizar falhas corrigidas pelos desenvolvedores. Organizações que ainda não haviam instalado os pacotes permaneciam expostas à exploração dessas mesmas brechas.
A correção funciona, nesse mecanismo, também como pista técnica. Ao comparar versões de um programa, o atacante consegue delimitar alterações e investigar o problema que motivou a atualização.
Isso cria uma diferença entre disponibilizar uma correção e eliminar a exposição. A janela permanece aberta até sua instalação nos sistemas vulneráveis, mesmo quando o fornecedor já resolveu o defeito.
Entre o fim de agosto e o início de outubro, o GTIG acompanhou um agente usando uma estrutura automatizada contra organizações asiáticas. A operação realizava reconhecimento e buscas por vulnerabilidades, etapas anteriores à exploração.
Em setembro, a empresa havia documentado uma campanha de roubo de credenciais planejada e executada em menos de seis horas. Naquele levantamento, ainda não identificara exploração totalmente autônoma contra alvos reais.
O avanço aparece no uso de correções de segurança como material para ataques. John Hultquist, analista-chefe do GTIG, afirmou que a defesa também precisará incorporar agentes autônomos.
CERT-In relata invasões em feriados e fins de semana
Na Índia, um alerta de 4 de novembro descreveu ataques assistidos por IA contra fintechs, empresas de crédito digital e prestadores de pagamentos. Exchanges de criptomoedas também estavam entre os alvos.
A agência governamental CERT-In atribuiu as operações a um agente identificado como CRAFTY FALCON. Algumas organizações sofreram novas invasões mesmo após adotar recomendações anteriores de segurança.
Fins de semana e feriados concentravam ações deliberadas dos invasores, segundo os investigadores. Os criminosos escolhiam períodos de menor monitoramento para executar operações contra os sistemas financeiros.
As recomendações incluíram vigilância contínua e reforço das equipes durante períodos de cobertura reduzida. A agência também pediu instalação mais rápida de atualizações e controles adicionais sobre transações.
Nos negócios com criptomoedas, os ataques alcançaram credenciais de carteiras e resultaram em roubo de ativos digitais. O alerta abrange empresas financeiras tradicionais e serviços baseados em blockchain.
Trust Wallet perdeu US$ 7 milhões em extensão
A defesa da autocustódia por Fan encontra um precedente na própria empresa. Em dezembro de 2025, o comprometimento da versão 2.68 da extensão para Chrome causou perdas aos usuários.
Na ocasião, a Trust Wallet orientou a atualização do software e assumiu o compromisso de ressarcir os afetados. O episódio envolveu o aplicativo usado para movimentar os recursos, embora os clientes controlassem suas chaves.
Autocustódia elimina a dependência de um intermediário para autorizar transferências, mas mantém a exposição ao dispositivo e ao software utilizados. Uma assinatura obtida indevidamente pode permitir movimentações mesmo sem acesso à infraestrutura de um banco.
A documentação de segurança da empresa informa que ela não consegue congelar ou recuperar recursos por conta própria. Em 6 de novembro, a Trust Wallet recomendou atualizar iPhones após relatos de malware direcionado a sistemas operacionais antigos.