



- Estudo estima que 19.397 qubits físicos poderiam quebrar uma assinatura secp256k1 em aproximadamente 25,7 dias.
- Cenário permanece teórico, pois ainda não existe computador quântico capaz de executar o ataque descrito.
- Pesquisa reforça a necessidade de desenvolver criptografia pós-quântica e preparar mecanismos seguros para a migração das carteiras.
Um novo estudo da IonQ colocou números mais concretos em uma ameaça discutida há anos pelo mercado de criptomoedas: a possibilidade de computadores quânticos comprometerem assinaturas criptográficas utilizadas pelo Bitcoin.
Publicado nesta semana, o levantamento apresenta o que a empresa classifica como o primeiro cálculo completo, de ponta a ponta, dos recursos necessários para quebrar uma assinatura baseada em criptografia de curva elíptica de 256 bits. De acordo com a IonQ, uma máquina quântica tolerante a falhas com 19.397 qubits físicos poderia realizar uma tentativa contra a secp256k1, curva utilizada pelo Bitcoin para autenticação e autorização de transações, em aproximadamente 25,7 dias.
O cenário, porém, ainda é teórico. A própria IonQ ressalta que nenhuma carteira, chave ou rede foi atacada durante a pesquisa e que não existe atualmente um computador quântico capaz de executar esse processo. O trabalho funciona como uma estimativa de engenharia sobre quais recursos seriam necessários caso essa capacidade tecnológica seja alcançada.
Para Leonardo Maximiliano, cofundador e CEO da DSec Labs, empresa brasileira especializada em infraestrutura blockchain e segurança de ativos digitais, o principal efeito do estudo é tornar mais concreta uma discussão que até agora era tratada principalmente como um risco de longo prazo.
“A história da criptografia sempre foi uma corrida entre ataque e defesa. Quando o avanço computacional tornou o DES vulnerável, evoluímos para padrões como o AES, e o mesmo já acontece no Bitcoin. No início, algumas transações deixavam a chave pública diretamente exposta, depois surgiram estruturas que permitem protegê-la por um hash enquanto os bitcoins permanecem parados, e hoje propostas como o BIP-360 avançam nessa direção, evitando a exposição prolongada da chave pública e preparando o caminho para soluções pós-quânticas. O estudo da IonQ mostra que a capacidade de ataque está avançando, mas não podemos comparar o ataque de amanhã apenas com as defesas de hoje”, afirma Maximiliano.
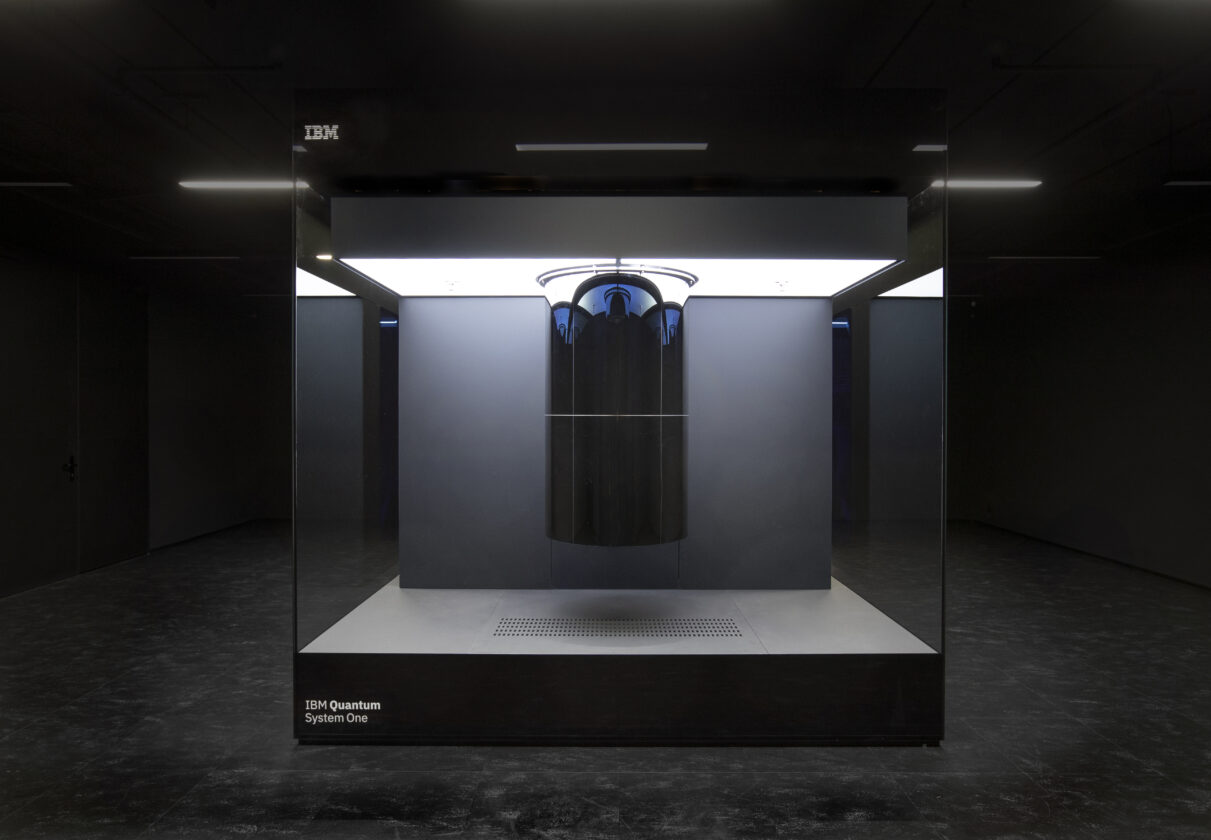
Computação quântica pode ‘acabar’ com o Bitcoin?
O ponto central do estudo não é a criptografia de todo o blockchain, mas as assinaturas digitais utilizadas para comprovar que determinado usuário possui uma chave e está autorizado a movimentar seus bitcoins. A secp256k1 pertence à família de criptografia de curva elíptica e é utilizada justamente para essa finalidade.
Segundo a IonQ, a quebra desse mecanismo seria um problema de autenticação, e não de confidencialidade: em um cenário futuro, uma máquina suficientemente poderosa poderia utilizar informações de uma chave pública para tentar calcular a chave privada correspondente e, assim, produzir uma assinatura válida.
Isso não significa, porém, que todos os bitcoins estariam automaticamente expostos ao mesmo tempo. Maximiliano explica que a própria arquitetura do Bitcoin já permite reduzir determinados riscos ao evitar a exposição permanente da chave pública em algumas estruturas de endereço.
Na prática, isso também coloca as boas práticas de autocustódia no centro da discussão. Uma das recomendações é separar os ativos mantidos como reserva daqueles utilizados para movimentações recorrentes. A lógica é semelhante à separação entre patrimônio e dinheiro para despesas do dia a dia: uma carteira pode ser destinada às transações, enquanto outra, preferencialmente offline e sem movimentações frequentes, mantém a maior parte da reserva.
Essa separação ganha relevância diante do risco quântico porque, dependendo do tipo de endereço e da forma como os fundos são movimentados, gastar bitcoins pode revelar a chave pública associada àquela saída. Em determinados modelos, enquanto os fundos permanecem sem movimentação, o que está publicamente disponível na rede é um hash ou outra representação derivada, adicionando uma barreira ao cenário de ataque que parte de uma chave pública já conhecida.
“Existe uma diferença importante entre dizer que uma tecnologia criptográfica pode se tornar vulnerável no futuro e dizer que o Bitcoin pode ser quebrado amanhã. Uma transição desse porte acontece com evolução de protocolos, mudanças no modo como as chaves são utilizadas e adoção de novos padrões criptográficos. Enquanto essa transição é discutida, também existem cuidados que podem ser adotados hoje. Separar a carteira de movimentação daquela utilizada como reserva evita expor desnecessariamente o patrimônio inteiro à mesma dinâmica operacional. O desafio é começar essa preparação antes que o hardware necessário exista”, explica.
Corrida por criptografia pós-quântica já começou
O estudo também amplia uma discussão que ultrapassa o mercado de criptoativos. De acordo com a IonQ, a metodologia utilizada pode ser aplicada a outras curvas criptográficas e também ao RSA-2048, tecnologia empregada em diferentes sistemas corporativos, VPNs, comunicações e infraestruturas governamentais.
A própria empresa afirma que o resultado reforça a necessidade de organizações acelerarem o inventário de seus sistemas criptográficos e planejarem a migração para padrões resistentes a computadores quânticos. Para a DSec Labs, o mesmo raciocínio deve começar a fazer parte das estratégias de segurança de quem utiliza Bitcoin e soluções de autocustódia.
“Segurança não é escolher uma tecnologia e assumir que ela permanecerá segura para sempre. É ter capacidade de adaptação. A discussão que esse estudo abre é justamente sobre quanto tempo teremos para migrar de uma geração criptográfica para outra e como fazer isso sem comprometer os ativos no processo”, afirma Maximiliano.
A companhia já defende que a autocustódia seja tratada como um processo amplo de segurança, envolvendo não apenas a proteção da chave privada, mas também geração das chaves, software, dispositivos, backups e comportamento do usuário. Entre as práticas adotadas pela DSec está justamente a separação entre uma carteira destinada à reserva patrimonial, mantida offline e com o mínimo possível de movimentações, e outra voltada às operações cotidianas de recebimento e envio. A estratégia busca evitar que todo o patrimônio fique submetido às mesmas exposições criadas pelo uso recorrente.
Bitcoin precisa se preocupar agora?
Apesar dos números apresentados pela IonQ, a pesquisa não significa que usuários devam transferir seus ativos imediatamente ou que o Bitcoin esteja diante de uma quebra iminente. O próprio estudo afirma que a arquitetura necessária ainda não existe. O avanço, segundo Maximiliano, deve ser encarado principalmente como um sinal para antecipar a transição tecnológica, evitando que o setor espere até o surgimento de computadores capazes de executar ataques desse porte.
Para o especialista, a discussão também reforça que o usuário não precisa esperar uma solução pós-quântica definitiva para rever hoje a forma como organiza a autocustódia. A separação entre patrimônio de longo prazo e recursos destinados à movimentação reduz exposições desnecessárias e cria camadas adicionais de segurança, embora não substitua uma futura migração para padrões criptográficos resistentes à computação quântica.
“Na segurança, a preparação precisa acontecer antes da ameaça se tornar operacional. O momento agora não é de pânico, mas de acompanhar a evolução do hardware quântico, desenvolver mecanismos de migração e adotar uma arquitetura de autocustódia em que reserva e movimentação não fiquem concentradas na mesma carteira”, conclui.





