



- O uso de blockchains públicas em infraestruturas de ciberataques cresceu 440%, segundo levantamento da Chainalysis.
- A técnica conhecida como Blockchain Dead Drops permite armazenar informações de malware diretamente em redes como Bitcoin, TRON, Aptos e BNB Chain.
- A Chainalysis identificou operações atribuídas a grupos ligados à Coreia do Norte e ao Irã, enquanto atores estatais ampliaram sua participação nesse tipo de atividade.
O uso de blockchains públicas como parte da infraestrutura de ciberataques cresceu 440% desde o avanço de modelos chineses de inteligência artificial capazes de gerar código com poucas restrições, segundo uma nova análise da Chainalysis.
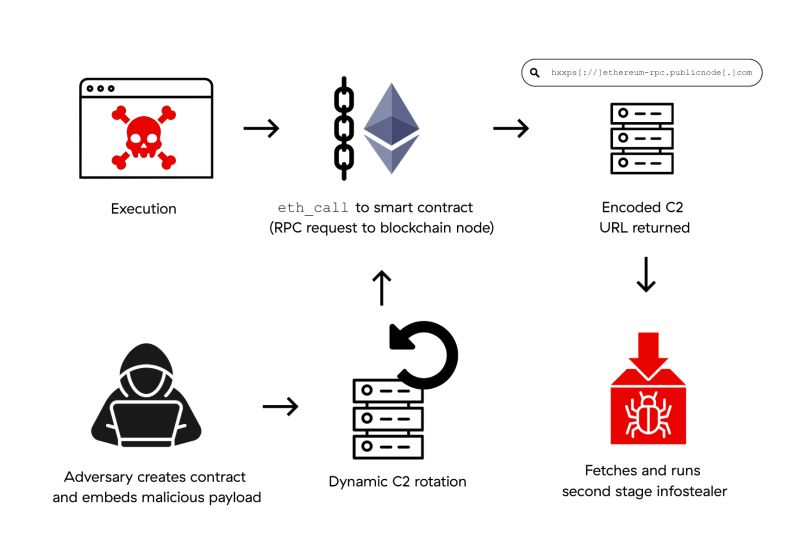
A técnica, conhecida como Blockchain Dead Drops (BDDs), permite que criminosos armazenem informações utilizadas por malwares diretamente em redes blockchain. Dessa forma, os ataques passam a depender menos de servidores tradicionais, que podem ser bloqueados ou retirados do ar.
- Leia também: PF prende sócio da Pixbet em esquema com stablecoins
Segundo a Chainalysis, os registros maliciosos identificados passaram de 2,06 por dia para 11,1 por dia em menos de um ano. Técnicas desse tipo historicamente exigiam conhecimento avançado de cibersegurança e blockchain, mas ferramentas de IA teriam reduzido a barreira técnica para sua utilização.
Os BDDs permitem armazenar em redes públicas informações que posteriormente podem ser recuperadas por um malware. Os dados podem indicar, por exemplo, endereços de servidores controlados pelos criminosos ou locais onde o programa malicioso deve buscar novas instruções.
Depois de recuperar essas informações, o restante da operação normalmente ocorre fora da blockchain e pode incluir roubo de credenciais, acesso remoto a dispositivos, exfiltração de dados ou furto de ativos digitais.
Os atacantes podem utilizar transações comuns, smart contracts e diferentes métodos de gravação de dados para manter essas informações disponíveis na rede.
IA reduz barreira para ataques mais resistentes
O principal risco dos BDDs não está necessariamente no potencial destrutivo dos ataques, mas na capacidade de tornar sua infraestrutura mais resistente.
Ao manter determinadas informações em redes públicas, criminosos podem reduzir o impacto da derrubada de servidores ou bloqueio de domínios. Segundo a Chainalysis, atividades desse tipo já foram identificadas em cinco grandes blockchains e em mais de dez famílias de malware.
O perfil dos responsáveis também estaria mudando. Até o início de 2024, praticamente toda a atividade identificada estava associada ao cibercrime. No segundo trimestre de 2026, atores ligados a Estados passaram a responder por aproximadamente dois terços das novas atividades trimestrais de BDD e por metade do total identificado, de acordo com a empresa.
Entre os casos analisados está uma operação atribuída a um grupo relacionado à Coreia do Norte, que teria utilizado diferentes blockchains simultaneamente para aumentar a resiliência de sua infraestrutura.
Segundo a análise, informações armazenadas nas redes TRON e Aptos direcionavam dispositivos infectados para dados registrados na BNB Smart Chain. Caso uma das rotas deixasse de funcionar, o malware poderia utilizar outra.
A estrutura estava associada a um malware desenvolvido para roubar credenciais e ativos digitais. A atividade foi relacionada ao mesmo grupo anteriormente atribuído pelo Google Threat Intelligence Group ao UNC5342.
Atores ligados ao Irã usaram transações de Bitcoin
Outro caso descrito pela Chainalysis envolve atores suspeitos de ligação com o Ministério da Inteligência do Irã, que teriam utilizado transações de Bitcoin para armazenar informações posteriormente acessadas por malware.
Pequenas transferências eram enviadas para um endereço historicamente associado a Satoshi Nakamoto. Segundo a investigação, o objetivo não era movimentar valores relevantes, mas utilizar as transações como mecanismo para registrar informações que ajudavam o malware a localizar a infraestrutura dos responsáveis pelo ataque.
A atribuição ao Irã considera diferentes elementos da investigação, incluindo características do malware, mecanismos de decodificação, cronologia das operações e infraestrutura utilizada.
- Leia também: Empresa corta taxa de ETF de Bitcoin na B3 para 0,39% e se une a gigante global de criptomoedas
A mesma característica que torna uma blockchain pública resistente a alterações também pode ajudar investigadores a acompanhar a atividade dos criminosos.
Bloquear completamente o acesso a uma rede blockchain não seria uma alternativa prática, já que a medida também afetaria carteiras, aplicações e serviços legítimos. Ao mesmo tempo, os registros utilizados pelos atacantes permanecem disponíveis para análise.
Ferramentas de inteligência blockchain podem, portanto, acompanhar esses rastros para identificar infraestruturas utilizadas em ataques, relacionar diferentes operações e auxiliar equipes de segurança na investigação dos responsáveis.
Para conferir o relatório completo da Chainalysis, clique aqui.





