



- Movimentações envolvendo carteiras atribuídas à Bitget somaram US$ 183,8 milhões em 14 transferências e seis blockchains.
- Na Arbitrum, um endereço recém-criado comprou cerca de 7.111 ETH com US$ 19,67 milhões em USDT0, pagando acima do preço spot.
- A Bitget ainda não confirmou um ataque, e não há comprovação de que todo o valor movimentado represente perdas da corretora.
Uma sequência de movimentações incomuns envolvendo carteiras atribuídas à Bitget acabou de ocorrer acendeu um alerta no mercado de criptomoedas nesta quinta-feira (24). Dados on-chain analisados pelo Bitnotícias mostram transferências que somam US$ 183,8 milhões, distribuídas por seis blockchains, em operações que envolveram endereços identificados como pertencentes à exchange.
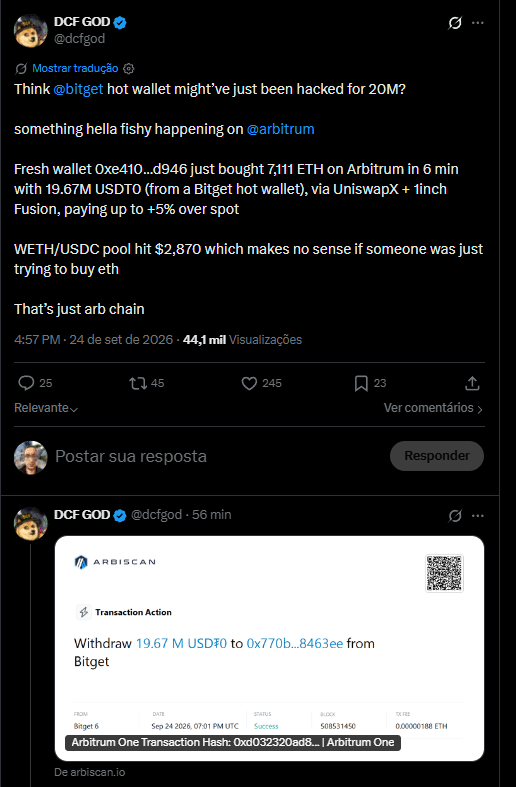
O episódio começou a chamar atenção na rede Arbitrum. Um endereço recém-criado, identificado como 0xe410…d946, comprou aproximadamente 7.111 ETH em apenas seis minutos, utilizando cerca de US$ 19,67 milhões em USDT provenientes de uma carteira quente atribuída à Bitget. As operações passaram por protocolos como UniswapX e 1inch Fusion. A Bitget confirmou o ataque.
“Às 18:31 UTC de 24 de setembro de 2026, os sistemas de segurança da Bitget detectaram transferências não autorizadas de algumas de nossas hot wallets. Nossa equipe de segurança ativou imediatamente os protocolos de resposta a emergências.
Fundos afetados estimados: aproximadamente US$ 351,6 milhões. As cold wallets permanecem totalmente seguras.A Bitget opera com uma arquitetura de wallets de três níveis. A violação afetou apenas uma parte das camadas de hot wallets e warm wallets. O valor total dessa perda está coberto pelo Fundo de Proteção ao Usuário da Bitget, que atualmente possui mais de US$ 464 milhões.
Ações que tomamos: A equipe de resposta a emergências foi ativada poucos minutos após a detecção. Os endereços envolvidos nas transferências anômalas foram identificados, sinalizados e reportados.
Os saques foram temporariamente suspensos como medida de precaução, enquanto a revisão de segurança está em andamento. As autoridades policiais e empresas de segurança especializadas em análise on-chain foram formalmente notificadas e já estão envolvidas na investigação”, disse Gracy Chen, CEO da Bitget
Em uma live pós anuncio oficial, Gracy também afirmou que as autoridades já identificaram os hackers e disseram que são hackers ligados ao governo da Coreia do Norte.
Compra de 7.111 ETH na Arbitrum chama atenção
O comportamento das operações na Arbitrum foi um dos primeiros sinais a levantar suspeitas. Segundo dados compartilhados por pesquisadores on-chain, o endereço recém-criado adquiriu 7.111 ETH utilizando aproximadamente 19,67 milhões de USDT0, com algumas execuções ocorrendo cerca de 5% acima do preço spot.
As compras foram realizadas por meio do UniswapX e do 1inch Fusion. Durante a sequência de operações, o preço no pool WETH/USDC chegou a aproximadamente US$ 2.870, um movimento incomum para uma operação cujo objetivo fosse simplesmente adquirir ETH pelo melhor preço disponível.
O comportamento sugere que quem controlava o endereço priorizava a velocidade da conversão em vez da eficiência da execução. Isso, porém, não comprova por si só um ataque, já que grandes rebalanceamentos internos ou outras operações da própria exchange também poderiam gerar movimentos atípicos.
O alerta ganhou força quando pesquisadores começaram a identificar transferências semelhantes partindo de outras carteiras associadas à Bitget. A imprensa internacional também passou a reportar o caso como um possível incidente de segurança ainda em andamento.
Movimentações chegam a US$ 183,8 milhões em seis redes
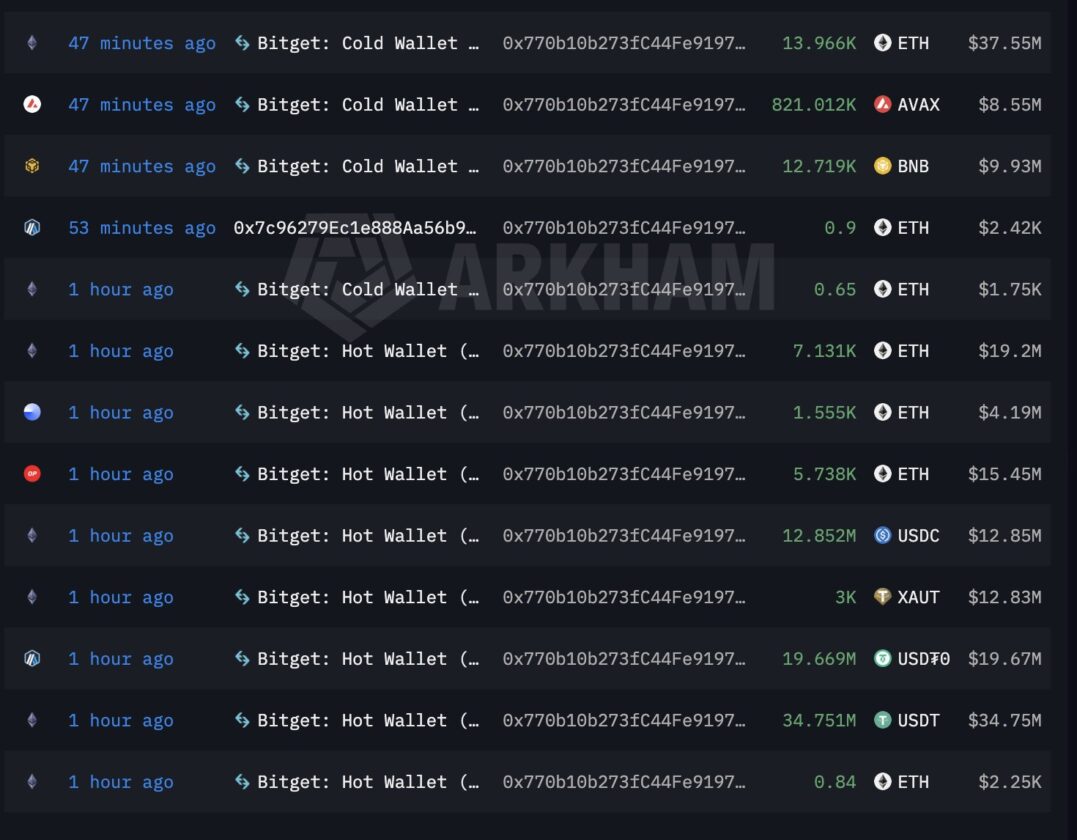
Um levantamento atualizado analisado pelo Bitnotícias aponta US$ 183.806.869 movimentados em 14 transferências, envolvendo quatro carteiras atribuídas à Bitget, sete ativos e seis blockchains.
A maior parcela ocorreu no Ethereum, com aproximadamente US$ 126 milhões, equivalente a 68,6% do total. Na sequência aparecem Arbitrum, com US$ 19,67 milhões; Optimism, com US$ 15,45 milhões; BNB Chain, com US$ 9,91 milhões; Avalanche, com US$ 8,56 milhões; e Base, com US$ 4,19 milhões.
Entre os ativos movimentados aparecem 31.666 ETH, avaliados em aproximadamente US$ 85,25 milhões, além de US$ 34,75 milhões em USDT, US$ 19,67 milhões em USDT0 e US$ 12,85 milhões em USDC.
O levantamento também registra cerca de 3.000 XAUt, token lastreado em ouro emitido pela Tether, avaliados em US$ 12,8 milhões, além de aproximadamente US$ 9,91 milhões em BNB e US$ 8,56 milhões em AVAX.
As operações teriam partido de quatro endereços classificados no monitoramento como carteiras da Bitget. O maior fluxo, de US$ 91,53 milhões, veio do endereço 0x1AB497…8f8f23. Exploradores públicos, incluindo Etherscan e Blockscan, efetivamente identificam esse endereço com a etiqueta “Bitget 6”, dando suporte à associação de pelo menos uma das carteiras envolvidas com a exchange. Veja as movimentações no Etherscan.
Outros três endereços responderiam por US$ 59,84 milhões, US$ 28,25 milhões e US$ 4,19 milhões, respectivamente.
O endereço 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee aparece no monitoramento como um dos principais destinos dos ativos. A concentração de recursos provenientes de carteiras identificadas como pertencentes à Bitget, combinada à rápida conversão de tokens para ETH, é o que alimenta a hipótese de comprometimento das chaves.
Reportagens publicadas nesta quinta-feira também apontam para a possibilidade de três carteiras quentes e uma carteira fria terem sido afetadas. O vetor do possível ataque ainda é desconhecido.





