



- Blockstream orienta operadores de Core Lightning a desligar nós imediatamente
- Recomendação é reiniciar CLN com flag –offline até patch oficial
- Falha atinge uma das três implementações principais da Lightning Network
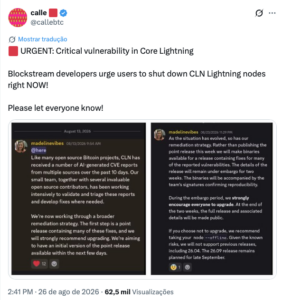
Desenvolvedores da Blockstream emitiram um alerta emergencial nesta terça-feira (26) pedindo que operadores de nós Core Lightning (CLN) desliguem suas máquinas imediatamente. O motivo: uma vulnerabilidade crítica, ainda não divulgada em detalhes técnicos, que afeta o software, uma das três implementações principais da Lightning Network do Bitcoin.
O aviso foi amplificado pelo desenvolvedor conhecido como calle, criador do protocolo Cashu, em uma publicação no X. A orientação prática é objetiva: reiniciar o CLN com a flag –offline e aguardar a liberação do patch corretivo, sem manter conexões abertas com outros nós da rede.
O que a Blockstream pede aos operadores
A recomendação de rodar o nó em modo offline tem uma finalidade específica. Nesse estado, o CLN continua acessível localmente, mas não estabelece canais nem processa roteamento de pagamentos com pares externos. Isso reduz a superfície de ataque enquanto a equipe prepara a atualização.
Nenhum detalhe técnico sobre a falha foi divulgado publicamente até o momento, prática padrão em comunicações responsáveis. Expor o vetor de ataque antes da correção permitiria que atacantes explorassem nós ainda vulneráveis, o que poderia resultar em perda de fundos travados em canais.
Core Lightning é mantido pela Blockstream, empresa liderada por Adam Back, e divide o ecossistema com outras duas implementações principais: LND, da Lightning Labs, e Eclair, da ACINQ. As três seguem o mesmo protocolo, mas possuem bases de código independentes — o que significa que a falha, em princípio, está restrita ao CLN.
Lightning Network concentra mais de 5 mil BTC
A rede Lightning funciona como a camada 2 do Bitcoin, permitindo pagamentos instantâneos e de baixíssimo custo por meio de canais bidirecionais entre nós. Segundo dados públicos de rastreadores como mempool.space, a capacidade total da rede supera 5 mil BTC — o equivalente a mais de US$ 392 milhões à cotação atual de US$ 78.411 por Bitcoin.
Esse volume está distribuído entre milhares de nós ao redor do mundo, mas apenas uma fração roda Core Lightning. Estimativas históricas apontam LND como implementação dominante, com CLN em segundo lugar. Ainda assim, incidentes envolvendo bugs no Lightning já causaram perdas reais no passado, como o episódio de 2022 em que um bug de consenso derrubou parte da rede.
Uso de Lightning ainda é nichado no Brasil
No mercado brasileiro, o alcance direto do incidente tende a ser pequeno. Lightning é adotada principalmente por exchanges especializadas em Bitcoin, comunidades educacionais e serviços de pagamento como Strike, Wallet of Satoshi e integrações da Bitfinex. Grande parte desses provedores usa custódia própria ou opera com LND, não com CLN.
Aplicativos de custódia com carteiras Lightning também ficam de fora da recomendação, já que o usuário final não roda um nó CLN — quem opera a infraestrutura é o serviço. A urgência recai sobre operadores de nós independentes, roteadores profissionais e empresas que usam Core Lightning em produção.
Um possível efeito colateral é a queda temporária na capacidade e no número de canais ativos da rede, enquanto operadores diligentes desligam suas máquinas. Isso pode elevar taxas de roteamento e aumentar falhas de pagamento em Lightning nas próximas horas, até que o patch seja publicado e a rede volte ao volume anterior.
CLN é o terceiro alerta crítico em camada 2 no ano
O aviso da Blockstream se soma a uma série de incidentes de segurança em camadas 2 do Bitcoin e projetos adjacentes em 2026. Recentemente, a comunidade acompanhou o rastreio de fundos após o ataque à Coldcard, e o protocolo Zcash sofreu uma falha crítica que exigiu uma resposta emergencial por parte dos mantenedores.
Até a publicação desta matéria, a Blockstream não havia divulgado um prazo estimado para o lançamento do patch corretivo do CLN. Operadores devem monitorar os canais oficiais do projeto no repositório do GitHub e a conta oficial da empresa para obter instruções de atualização.





