



- EIP-8450 trata nova assinatura no mesmo índice como reutilização, mesmo com mensagem idêntica
- Ferramenta armazena prova de posse e reapresenta os mesmos bytes em registros posteriores
- Arquivos de semente sem prova armazenada passam a ser recusados
Atualização da EIP-8450 propõe preparar validadores e construtores de blocos para ataques quânticos, substituindo futuramente assinaturas vulneráveis por tecnologia criptográfica mais resistente.
O Ethereum (ETH) deu mais um passo em direção à proteção contra computadores quânticos. Uma atualização apresentada nesta quarta-feira (28) no repositório oficial de propostas de melhoria da rede, conhecido como EIP, detalha mudanças na infraestrutura de segurança do blockchain para preparar a substituição dos atuais sistemas de assinatura digital por soluções resistentes a ataques quânticos.
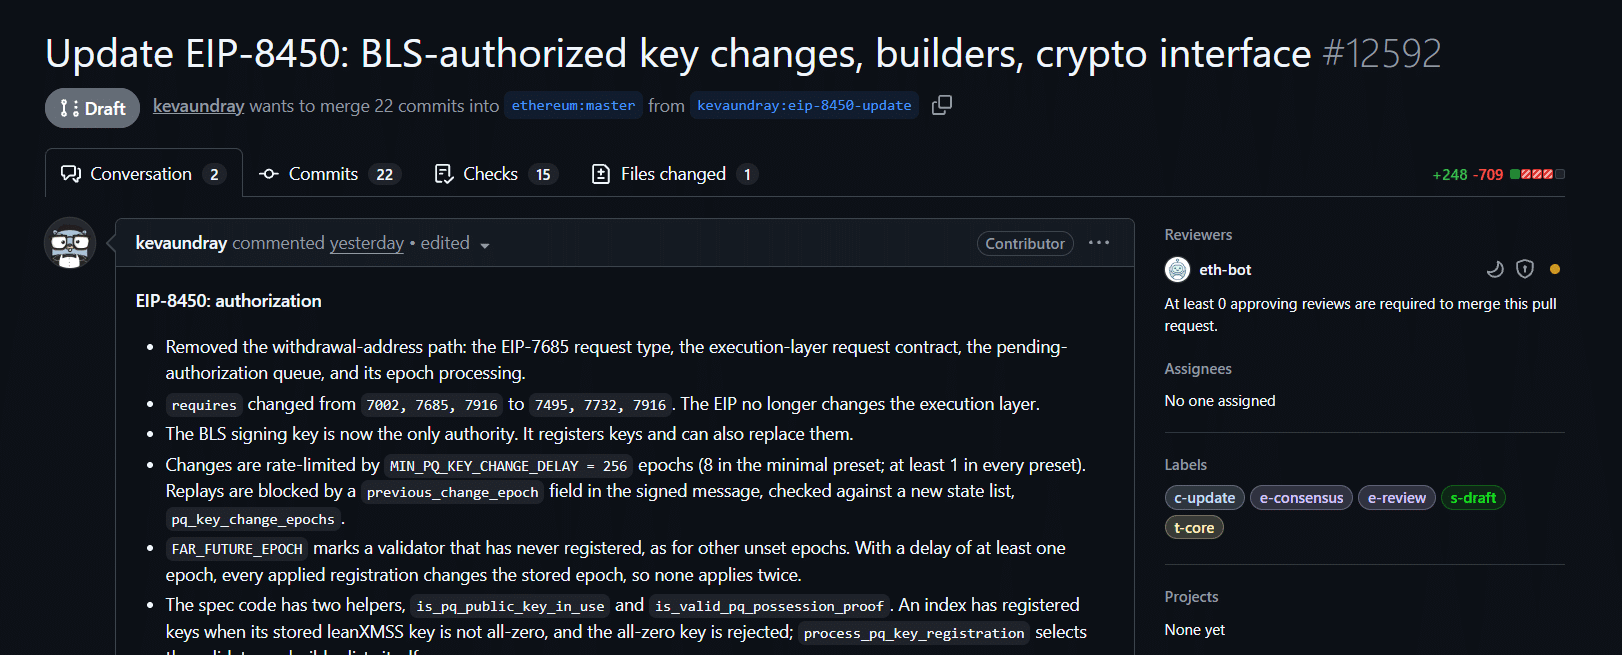
A proposta, identificada como EIP-8450, foi criada em 15 de outubro de 2026 e recebeu uma série de revisões no GitHub nos dias 28 e 29. O documento tem entre seus autores Thomas Coratger, Kevaundray Wedderburn, Tom Wambsgans e Justin Drake, pesquisador conhecido por suas contribuições ao desenvolvimento do Ethereum.
A nova versão amplia o escopo da iniciativa, que inicialmente contemplava o registro de chaves criptográficas pós-quânticas para validadores. Agora, o projeto também prevê mecanismos para os construtores de blocos, conhecidos como builders, preparando diferentes participantes da infraestrutura de consenso para uma futura transição tecnológica.
A preocupação está relacionada aos avanços da computação quântica. Embora ainda não existam computadores quânticos publicamente demonstrados capazes de comprometer os sistemas criptográficos utilizados pelo Ethereum em escala prática, pesquisadores trabalham para evitar que uma evolução dessa tecnologia coloque em risco a segurança da rede.
- Leia também: Bitcoin Core corrige três bugs no código do Bitcoin
Ethereum quer substituir assinaturas vulneráveis a ataques de computadores quânticos
Atualmente, o Ethereum utiliza assinaturas criptográficas BLS12-381 para autenticar mensagens e votos dos validadores responsáveis pela segurança da rede. Esse mecanismo permite combinar diversas assinaturas digitais, tornando o processo de consenso mais eficiente e reduzindo a quantidade de informações que precisam ser verificadas.
Entretanto, as assinaturas BLS dependem de problemas matemáticos que poderão ser resolvidos por computadores quânticos suficientemente avançados. O algoritmo de Shor, por exemplo, poderia comprometer a segurança desse modelo criptográfico, permitindo que agentes mal-intencionados recuperassem chaves privadas a partir de determinadas informações públicas.
Para enfrentar esse risco, a EIP-8450 propõe criar um registro de chaves públicas pós-quânticas diretamente no estado da Beacon Chain, a camada responsável pelo consenso do Ethereum. O mecanismo permitiria que validadores preparassem novas credenciais criptográficas antes de sua utilização obrigatória.
A tecnologia escolhida é a leanXMSS, um sistema de assinaturas digitais baseado em funções hash. Diferentemente das assinaturas atuais, esse modelo foi projetado para oferecer resistência a ataques realizados com computadores quânticos, embora sua segurança também dependa da implementação correta e do uso adequado das chaves.
Na prática, o plano prevê duas etapas. Primeiro, os validadores registrariam suas novas chaves enquanto continuariam utilizando as assinaturas BLS tradicionais. Posteriormente, uma atualização da rede poderia ativar o uso das assinaturas pós-quânticas nas operações de consenso.
Essa separação permitiria medir quantos validadores já estão preparados antes de realizar uma mudança considerada crítica para a segurança do Ethereum. Também reduziria o risco operacional de exigir a migração de toda a infraestrutura em uma única atualização.
A revisão apresentada por Kevaundray Wedderburn no GitHub modifica o processo de autorização para registro e substituição dessas chaves. Pela nova proposta, a própria chave BLS do participante passaria a autorizar essas operações, eliminando um mecanismo anteriormente previsto que dependia do endereço de retirada dos fundos.
O documento também estabelece um intervalo mínimo de 256 épocas entre mudanças nas chaves criptográficas na configuração principal. Além disso, incorpora verificações destinadas a impedir a reutilização indevida de autorizações, ataques de repetição e registros conflitantes.
Outra mudança importante envolve a inclusão dos construtores de blocos no sistema. Esses participantes, previstos na arquitetura da EIP-7732, também poderiam registrar chaves pós-quânticas, utilizando operações semelhantes às dos validadores.
Com isso, a proposta deixa de contemplar exclusivamente os validadores e passa a ser apresentada como um registro de chaves pós-quânticas de consenso, ampliando o alcance da futura proteção criptográfica.
- Leia também: Liqi lança inteligência artificial para monitorar R$ 26,4 bilhões em créditos judiciais após novas regras do CMN
Ethereum prepara transição pós-quântica, mas mudança ainda não foi aprovada
Apesar do avanço técnico, a EIP-8450 ainda não representa uma atualização implementada na rede principal do Ethereum. O projeto permanece classificado como Draft, ou rascunho, e a revisão apresentada no GitHub também está em fase preliminar de desenvolvimento e avaliação.
Isso significa que as mudanças ainda poderão receber modificações antes de uma eventual aprovação. Também não existe, no documento analisado, uma data definitiva para a ativação do registro de chaves ou para a substituição das assinaturas BLS.
A proposta faz parte de uma estratégia mais ampla de segurança pós-quântica desenvolvida no ecossistema Ethereum. Em janeiro de 2026, a Fundação Ethereum anunciou uma equipe dedicada ao tema, liderada por Thomas Coratger, para coordenar pesquisas, testes e implementações relacionadas à nova geração de sistemas criptográficos.
- Leia também: Coinbase, Nubank e Braza Bank: dados do Banco Central identificam 33 empresas na corrida pela licença cripto
O planejamento prevê uma migração gradual. O registro antecipado de chaves representaria uma das primeiras etapas, seguido pela introdução de mecanismos de verificação e, posteriormente, pela utilização efetiva das assinaturas pós-quânticas no consenso da rede.
Segundo o roteiro publicado no portal oficial do Ethereum, a infraestrutura central de segurança pós-quântica tem como referência de planejamento aproximadamente 2029, embora o cronograma não represente um compromisso definitivo e possa ser alterado conforme os resultados das pesquisas e testes.
A transição também apresenta desafios relacionados ao desempenho. As assinaturas utilizadas pela leanXMSS são maiores do que aquelas empregadas por alguns sistemas criptográficos tradicionais, exigindo soluções adicionais para evitar impactos excessivos no processamento e na transmissão de dados.
Nesse contexto, o projeto leanVM, uma máquina virtual voltada à geração e verificação de provas criptográficas, aparece como parte da estratégia para tornar viável a agregação de assinaturas pós-quânticas em larga escala.





