



- Eclair 0.14.3 corrige três vulnerabilidades acionáveis por nós maliciosos na Lightning
- Taxa de fechamento abusiva podia zerar saldo local e repassar valor a mineradores
- BTCPay Server detectou bots sondando servidores LND expostos no mesmo período
Operadores de nós da Lightning Network passaram semanas expostos a um cenário incomum: perder todo o saldo local de um canal não para um ladrão, mas para mineradores de Bitcoin. A falha estava no Eclair, implementação mantida pela francesa ACINQ, e foi corrigida na versão 0.14.3, publicada em 14 de setembro.
São três vulnerabilidades distintas. Todas exigem um par malicioso do outro lado do canal. Nenhuma depende de acesso ao servidor da vítima.
O vetor mais direto aparecia no fechamento cooperativo de canais. Quando o Eclair era responsável por definir a taxa da transação de encerramento, o par podia propor um valor superior ao saldo local da vítima.
A negociação de fallback aceitava a proposta. Resultado: a saída do operador simplesmente desaparecia da transação, e o montante inteiro virava taxa paga aos mineradores. Sem endereço de destino, sem rastro de roubo convencional — apenas um bloco confirmado com uma taxa desproporcional.
- Leia também: Banco Central divulga o nome da primeira empresa de criptomoedas em processo de autorização
A correção rejeita propostas acima do teto configurado pelo operador. A ACINQ também instituiu um limite padrão de 50 satoshis por vByte para estimativas automáticas de taxa em aberturas de canal e splicing, reduzindo dependência de dados externos corrompidos.
A segunda falha atingia o splicing, mecanismo que altera a transação de financiamento de um canal sem fechá-lo. Se o Eclair assinasse primeiro e o par retivesse a própria assinatura, o estado mais recente do canal passava a depender de uma transação que a vítima não conseguia publicar.
BTCPay Server flagra bots sondando nós LND expostos
Daí saía um segundo problema, mais grave. Um atacante podia deixar expirar a perna de entrada de um pagamento roteado, publicar um estado antigo do canal e usar o segredo do pagamento para resgatar a perna de saída. Prejuízo integral para quem roteou.
Agora o software força o fechamento usando o estado mais novo respaldado por uma transação de financiamento inteiramente assinada.
A terceira brecha envolvia o recurso de on-the-fly funding, que abre canal durante o encaminhamento de um pagamento. Uma carteira maliciosa manipulava os prazos de expiração para receber on-chain enquanto a entrada vencia. O Eclair passou a validar taxas de roteamento e margens de expiração antes de comprometer fundos. Detalhes técnicos constam nas notas de versão da ACINQ.
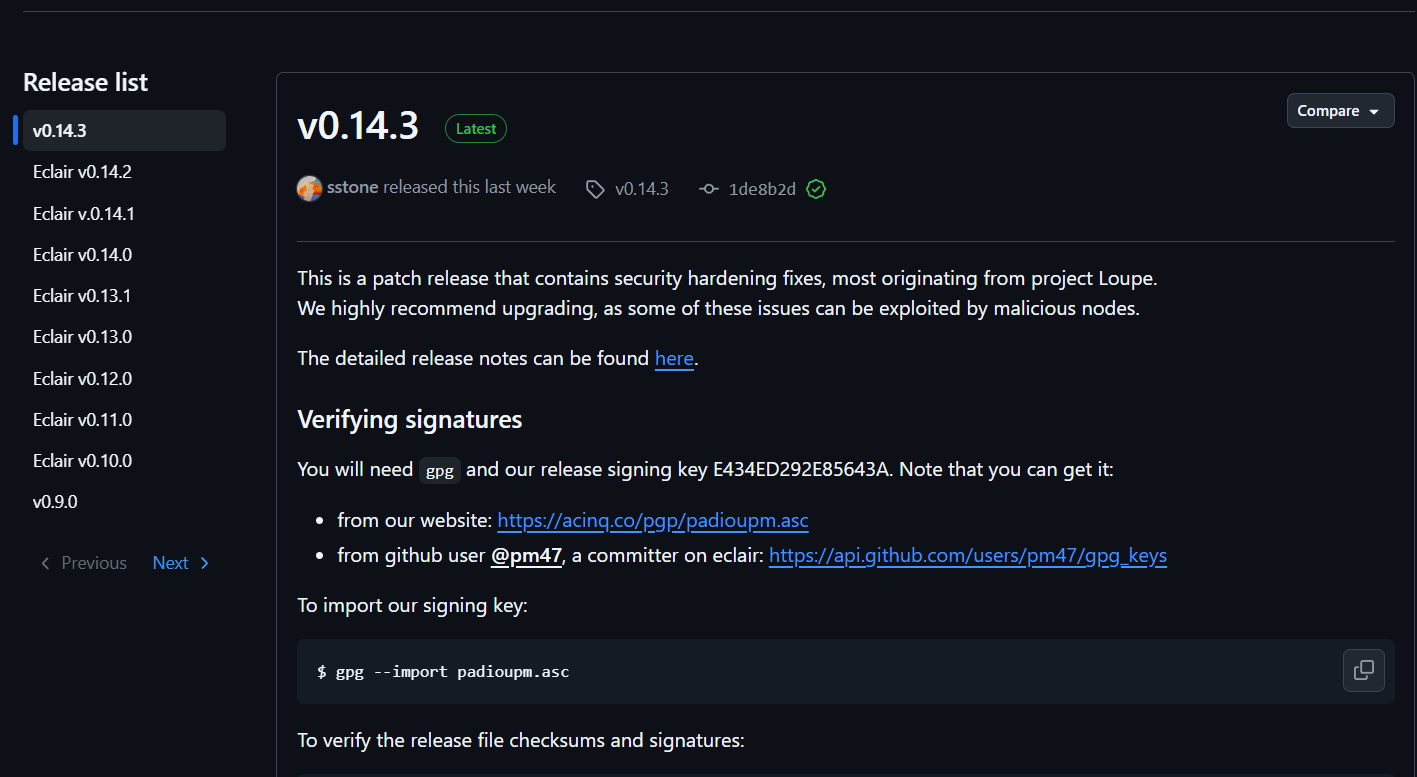
O timing chama atenção. No início do mesmo mês, o BTCPay Server relatou bots varrendo servidores em que administradores reativaram manualmente o acesso externo ao LND, a implementação Lightning mais usada no mercado.
O alvo era um endpoint de troca de senha sem autenticação, explorável na janela curta em que a carteira LND estava travada. Com sucesso, o atacante trocava a senha e solicitava um macaroon de administrador — controle total do nó. A resposta incluiu senhas únicas por carteira, bloqueio de rotas de gerenciamento na borda da rede e recomendação explícita para não expor a API do LND.





