



- Publicação atribui à Anthropic pesquisa sobre provas criptográficas, mas não identifica relatório
- Resistência quântica de provas STARK não garante proteção integral de redes e carteiras
- NIST publicou padrões de assinaturas pós-quânticas em agosto de 2024
A evolução da computação quântica está colocando em discussão a segurança de algumas das maiores redes de criptomoedas do mundo. Um estudo liderado por pesquisadores do Google Quantum AI identificou vulnerabilidades criptográficas em protocolos do ecossistema Ethereum que, juntos, protegem aproximadamente 15 milhões de ETH.
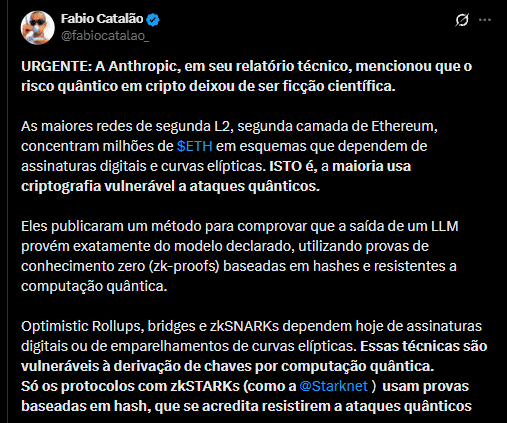
O alerta ganhou repercussão nesta semana após uma publicação do especialista em criptomoedas Fábio Catalão, que destacou os riscos enfrentados pelas principais redes de segunda camada do Ethereum, conhecidas como L2s. Entre os projetos analisados estão Arbitrum, Base, Optimism, Polygon e Starknet, que utilizam diferentes tecnologias para processar e validar transações.
A discussão acontece em meio a um novo avanço da Anthropic, empresa responsável pela inteligência artificial Claude. Em 2 de novembro, a companhia apresentou um sistema capaz de verificar criptograficamente respostas produzidas por modelos de inteligência artificial, utilizando provas matemáticas que incluem mecanismos resistentes a ataques quânticos.
Embora os estudos sejam independentes, ambos mostram como a evolução da computação quântica está influenciando o desenvolvimento de novas tecnologias de segurança digital.
Google identifica vulnerabilidades em redes que protegem milhões de ETH
O levantamento sobre os riscos quânticos foi publicado originalmente em março de 2026 por pesquisadores do Google Quantum AI, com a colaboração de especialistas ligados à Ethereum Foundation e à Universidade Stanford. Posteriormente, o trabalho foi publicado na revista científica PRX Quantum, em 21 de agosto.
Intitulado Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities: Resource Estimates and Mitigations, o estudo analisa como computadores quânticos suficientemente avançados poderiam comprometer mecanismos criptográficos utilizados pelo Bitcoin, Ethereum e outras redes blockchain.
Um dos principais pontos envolve a utilização de assinaturas digitais baseadas em curvas elípticas, tecnologia amplamente empregada para garantir a autenticidade de transações e proteger carteiras de criptomoedas.
Esses mecanismos são considerados seguros contra ataques realizados por computadores convencionais. Entretanto, computadores quânticos capazes de executar determinados algoritmos, como o algoritmo de Shor, poderiam resolver problemas matemáticos que atualmente sustentam parte dessa segurança.
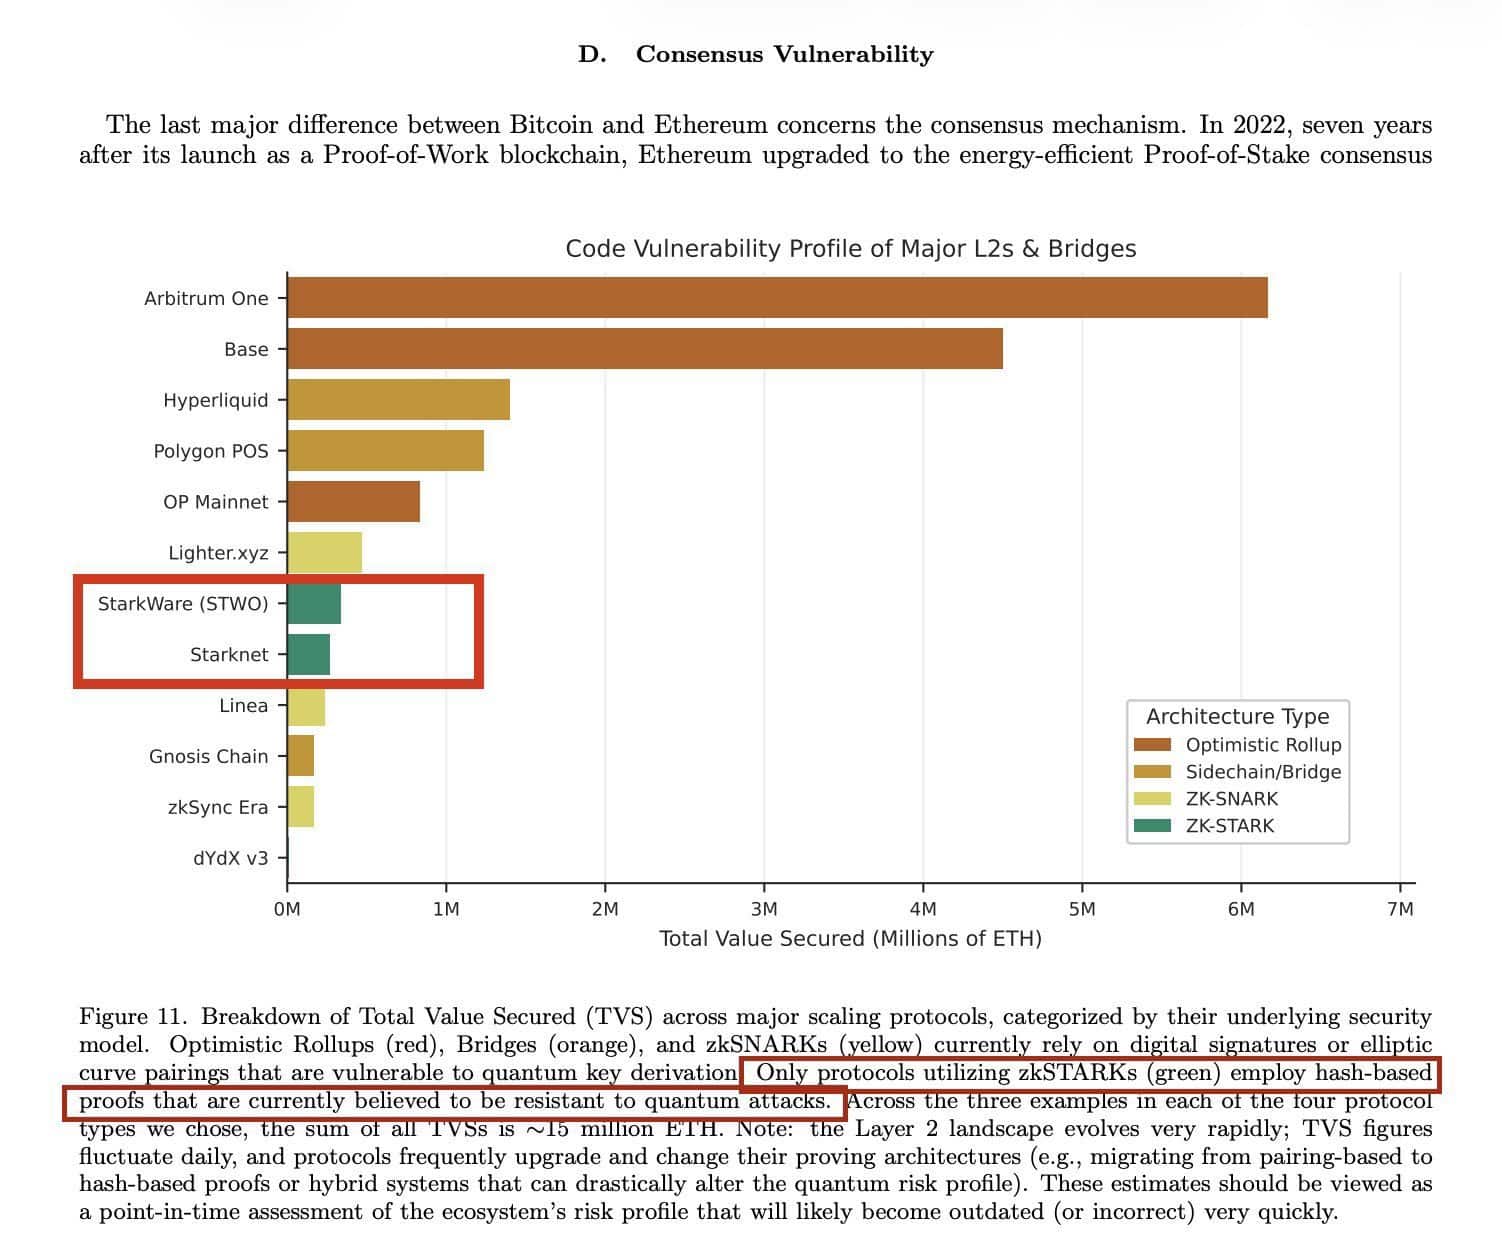
O estudo destaca que redes como Arbitrum One e Base concentram grandes quantidades de ETH em infraestruturas que dependem, em diferentes componentes, de técnicas criptográficas potencialmente vulneráveis a ataques quânticos.
Segundo os pesquisadores, o valor protegido pelos principais protocolos de segunda camada e pontes entre blockchains com exposições dessa natureza chega a pelo menos 15 milhões de ETH, considerando o recorte utilizado na pesquisa.
Entretanto, o número não representa criptomoedas roubadas nem significa que todo esse patrimônio possa ser comprometido imediatamente. Trata-se de uma estimativa de exposição a riscos futuros, caso computadores quânticos com capacidade suficiente sejam desenvolvidos antes da migração para sistemas mais seguros.
Anthropic apresenta tecnologia resistente a ataques quânticos
Em paralelo, a Anthropic divulgou em 2 de novembro de 2026 uma pesquisa que demonstra avanços na utilização de provas criptográficas para verificar operações realizadas por sistemas de inteligência artificial.
O trabalho, chamado Progress on provable inference for large language models, apresenta o FlashProve, um sistema desenvolvido para comprovar que determinada resposta realmente foi produzida pelo modelo de inteligência artificial declarado pelo fornecedor.
A tecnologia utiliza provas de conhecimento zero, conhecidas como zero-knowledge proofs (ZK-proofs). Esses mecanismos permitem demonstrar matematicamente a validade de determinada operação sem precisar revelar todas as informações utilizadas para executá-la.
Segundo a Anthropic, o FlashProve utiliza uma construção criptográfica baseada em funções hash que também oferece segurança pós-quântica. O desenvolvimento contou com pesquisadores da Anthropic, EPFL, MIT e colaboradores ligados ao ecossistema StarkWare.
A conexão com o mercado de criptomoedas está justamente na utilização de tecnologias semelhantes por redes blockchain. Entretanto, a pesquisa da Anthropic não afirma que descobriu uma vulnerabilidade específica no Ethereum ou que as redes de segunda camada estejam atualmente sob ataque.
O avanço demonstra que provas criptográficas resistentes à computação quântica já estão sendo desenvolvidas e utilizadas em aplicações experimentais, incluindo sistemas relacionados à inteligência artificial.
Starknet utiliza tecnologia considerada mais resistente à ameaça quântica
Um dos pontos destacados na pesquisa sobre segurança blockchain envolve as diferenças entre dois modelos de provas criptográficas: zkSNARKs e zkSTARKs.
Determinadas implementações de zkSNARKs utilizam operações com curvas elípticas, que podem se tornar vulneráveis diante de computadores quânticos suficientemente avançados. Já os sistemas zkSTARKs baseados em funções hash possuem propriedades consideradas mais resistentes a esse tipo de ameaça.
Nesse contexto, a Starknet, rede de segunda camada do Ethereum desenvolvida com tecnologia da StarkWare, aparece em posição diferente de protocolos que dependem de provas baseadas em curvas elípticas.
A tecnologia STARK utiliza provas matemáticas fundamentadas em funções hash, que não apresentam a mesma vulnerabilidade conhecida ao algoritmo de Shor. Isso representa uma vantagem importante para a segurança de seu sistema de comprovação de transações.
Entretanto, isso não significa que toda a Starknet seja automaticamente imune a ataques quânticos. Outros componentes, incluindo assinaturas de carteiras e determinadas dependências da rede Ethereum, também precisam ser considerados.
Em agosto de 2026, a Starknet divulgou avanços na implementação experimental de carteiras com assinaturas pós-quânticas, demonstrando a possibilidade de realizar transações sem depender exclusivamente da criptografia tradicional de curvas elípticas.
A iniciativa faz parte de um processo mais amplo de adaptação das blockchains às possíveis ameaças da computação quântica. Os pesquisadores do Google também defendem que os protocolos comecem a planejar essa transição antes que computadores capazes de comprometer seus mecanismos criptográficos estejam disponíveis.
Atualmente, não há demonstração pública de um computador quântico capaz de quebrar, nas condições necessárias, as assinaturas que protegem as principais blockchains. O risco identificado é prospectivo e depende de avanços tecnológicos que ainda precisam ocorrer.





