- Ao menos 50 empresas receberam alertas sobre contratos afetados pelo Glamsterdam
- Mudanças nas especificações colocam abril e maio de 2027 entre as datas discutidas
- Desenvolvedores avaliam reduzir Hegotá para priorizar criptografia resistente a computadores quânticos
Ao menos 50 empresas receberam alertas sobre contratos potencialmente afetados pelo Glamsterdam, atualização do Ethereum cujo calendário depende de uma decisão sobre compatibilidade. Na reunião de desenvolvedores desta quinta-feira (19), a ativação permaneceu sem data definida.
Ethereum Foundation, ChainSecurity e Dedaub conduziram os contatos com os projetos expostos às mudanças. Três receberam classificação de alto impacto, com correções concluídas ou previstas até meados de dezembro.
Entre os projetos classificados como de impacto médio, os prazos informados chegam a 10 de janeiro de 2027. Essa diferença de cronogramas integra a discussão sobre manter as especificações ou alterar o desenho do upgrade.
O Glamsterdam busca ampliar a capacidade e a eficiência da rede. O impasse envolve o custo computacional das operações e as premissas utilizadas por contratos já implantados, que precisam continuar funcionando após a atualização.
Mudanças no gas expõem 13 exemplos de contratos
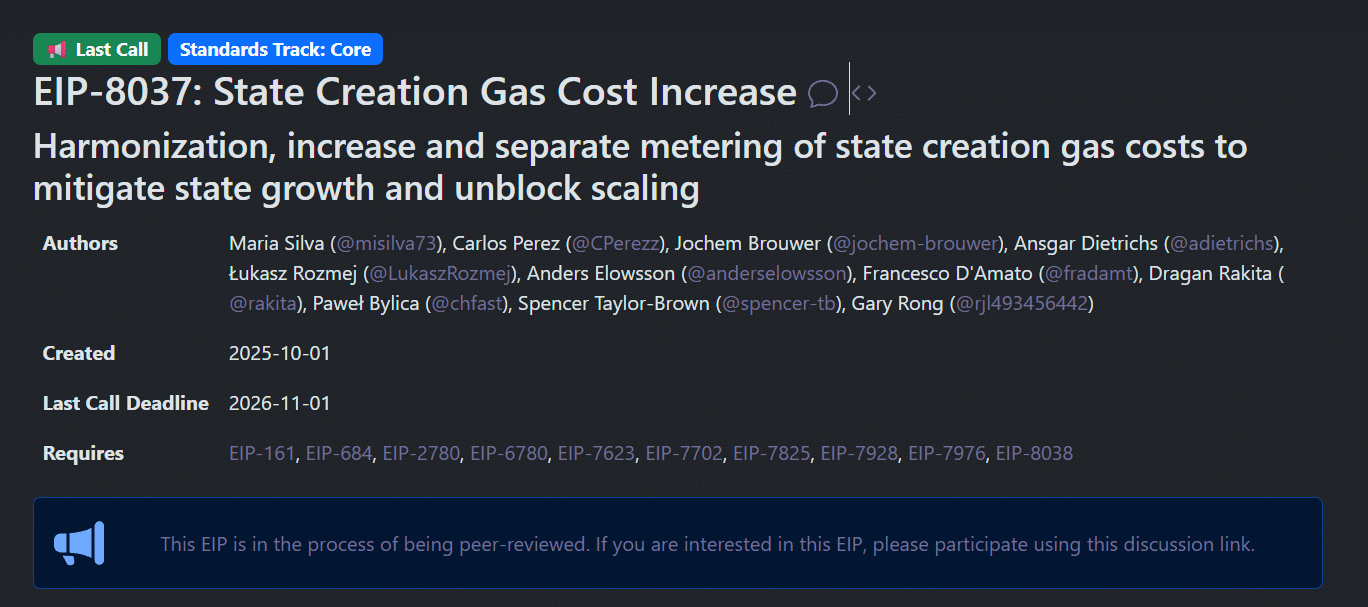
O alerta surgiu em outubro, quando a ChainSecurity identificou riscos nas propostas EIP-8037 e EIP-8038. Ambas tratam de mudanças na precificação de gas, unidade que mede o trabalho computacional exigido pelas transações.
Naquele mês, pesquisadores localizaram 13 exemplos reais de contratos potencialmente afetados. Uma investigação de novembro examinou oito invariantes: condições que os programas pressupõem verdadeiras e que as novas regras poderiam romper.
A discussão envolve propostas documentadas no repositório oficial do Ethereum, incluindo a proposta EIP-8037. Os riscos apontados abrangem interrupções no funcionamento de contratos e possíveis oportunidades de exploração.
Há uma diferença técnica entre aumentar a tarifa paga e alterar o gas exigido por uma operação. Contratos podem reservar quantidades limitadas de gas para chamadas internas; uma reprecificação pode esgotar essa reserva e reverter a execução.
Esse mecanismo explica por que uma atualização voltada à eficiência exige testes com aplicações existentes. O código permanece igual, mas passa a operar sob outra tabela de custos, modificando resultados sem qualquer intervenção do responsável pelo contrato.
A preocupação com essas dependências levou os desenvolvedores a adiar a atualização da rede de testes Hoodi, originalmente marcada para 26 de outubro. A etapa permite observar o comportamento das mudanças antes da ativação na rede principal.
Decisão em janeiro desloca ativação para fevereiro ou março
Manter as especificações atuais permitiria, conforme as possibilidades discutidas na reunião, ativar o Glamsterdam já em meados de janeiro de 2027. Essa janela depende do encaminhamento das questões de compatibilidade.
Esperar até janeiro para decidir deslocaria a implementação para o fim de fevereiro ou início de março. Se os desenvolvedores escolherem modificar as especificações, abril ou maio passam a integrar as alternativas de calendário.
Revisar o desenho também traz riscos. Durante a reunião, um desenvolvedor advertiu que cada alteração pode romper outras invariantes ainda desconhecidas, mesmo quando busca proteger contratos identificados na investigação.
Os números apresentados não equivalem a um levantamento completo da exposição econômica. A reunião não informou o valor mantido nos contratos afetados nem identificou publicamente, no relato disponível, as três iniciativas de alto impacto.
Na discussão técnica, não houve decisão sobre preservar ou modificar as especificações. A segurança de aplicações existentes também aparece no debate sobre falhas na Lightning, outra infraestrutura de transações com criptomoedas.
Hegotá terá debate sobre proteção pós-quântica
O encontro também discutiu reduzir o escopo do Hegotá, hard fork planejado para depois do Glamsterdam. A proposta busca priorizar recursos de criptografia resistente a ataques de computadores quânticos.
Alguns desenvolvedores contestaram retirar propostas sem antecipar a implementação. Na avaliação apresentada, diminuir o número de mudanças ofereceria pouco benefício se o prazo de entrega permanecesse igual.
A EIP-8151, voltada à proteção de contas em migração para segurança pós-quântica, enfrenta questionamentos de compatibilidade. Uma revisão preliminar identificou um conjunto potencialmente amplo de contratos existentes afetados.
As equipes responsáveis pelos clientes da rede apresentarão suas posições antes da próxima discussão, prevista para daqui a duas semanas. O escopo do Hegotá também permaneceu em aberto.