- Atacante levou 114,09 ETH de duas carteiras Safe na rede Ethereum
- Flash loan da Morpho pagou 1.335 WETH de dívida para liberar colateral
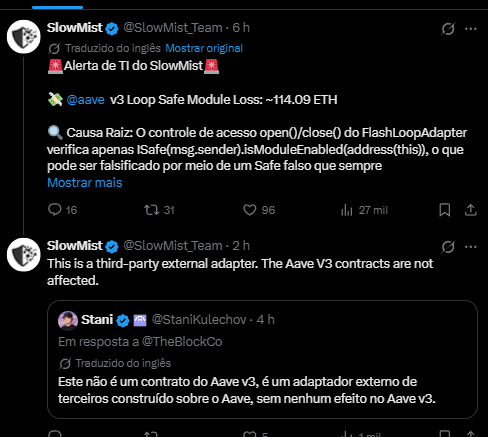
- Stani Kulechov afirma que contratos do Aave v3 não foram afetados
Duas carteiras Safe na rede Ethereum perderam cerca de US$ 305 mil — aproximadamente R$ 1,58 milhão pela cotação de R$ 5,1885 — após um atacante explorar falha de autenticação no FlashLoopAdapter, módulo criado por terceiros para operar posições alavancadas no Aave v3.
O ataque foi identificado às 15h08 (UTC) de 1º de outubro pela Defimon Alerts. A empresa de segurança SlowMist confirmou o vetor horas depois e classificou o caso como vulnerabilidade de contrato inteligente.
O saldo líquido retido pelo invasor foi de 114,09 ETH. Com o ETH negociado a US$ 2.751,65 nesta quinta-feira, o valor corresponde a algo próximo de R$ 1,63 milhão.
- Leia também: Receita Federal do Brasil vai receber dados de suas criptomoedas no exterior a partir de janeiro de 2027
O FlashLoopAdapter funcionava como módulo instalado dentro de carteiras Safe. Sua função era abrir e fechar loops de alavancagem no Aave v3 — tomar emprestado, recomprar colateral, repetir.
O problema estava nas funções open() e close(). Em vez de verificar de forma independente se quem chamava era uma Safe legítima, o contrato apenas perguntava ao próprio chamador se o módulo estava habilitado ali.
Essa checagem é trivialmente falsificável. Segundo a publicação no X da SlowMist, bastou implantar um contrato que devolvesse sempre resposta positiva para a pergunta.
Com a porta aberta, o atacante explorou um segundo ponto frágil: a função _swap(), que aceitava endereço de roteador e calldata fornecidos pelo chamador. Nenhum dos dois era validado.
Aí veio o truque. O invasor indicou como “roteador de swap” o endereço da própria carteira vítima e montou a calldata para chamar execTransactionFromModule — a função que permite a um módulo autorizado executar transações pela Safe. Como o FlashLoopAdapter já estava habilitado, a chamada passou.
Flash loan da Morpho pagou 1.335 WETH antes do saque
A operação não foi uma simples transferência de saldo parado. O colateral estava travado como garantia de dívida no Aave v3.
Para liberá-lo, o atacante tomou um flash loan de WETH na Morpho e quitou cerca de 1.335 WETH em dívida da primeira Safe, endereço 0xcfedf95a3653a128dfc2e4288758a1a1850d169f. Com a posição desalavancada, a carteira foi induzida a sacar aproximadamente 1.306 weETH para um endereço controlado pelo invasor.
Uma segunda Safe, 0xe3b23e47df7cd85876ac6cb05bdb9d7cd5b28520, perdeu outros 6,4 weETH pelo mesmo caminho. A Defimon apontou que ambas tinham o mesmo proprietário único.
Parte do weETH retirado foi convertida em WETH para liquidar o flash loan. Por isso o número cheio de 1.306 weETH não representa lucro: o ganho líquido ficou nos 114 ETH.
Nenhum dos dois alertas de segurança apontou defeito no protocolo central. O fundador do Aave, Stani Kulechov, foi direto em post no X: trata-se de adaptador externo de terceiros construído sobre o Aave, com “efeito zero no Aave v3”.
A distinção é técnica, mas importa para quem avalia risco. O Aave v3 segue operando normalmente — o elo quebrado foi um contrato auxiliar que recebeu permissão ampla dentro da Safe.
Esse padrão virou recorrente em 2026. Em setembro, uma Safe perdeu cerca de 2.900 rsETH por autorização fraca em contrato executor ligado a módulo habilitado; naquele caso, um bot de MEV antecipou a transação e ficou com os ativos.
Em maio, o SquidRouterModule drenou entre US$ 3 milhões e US$ 3,2 milhões de 86 carteiras em Ethereum e Base, sem que o roteador principal da Squid fosse comprometido. Dias depois, usuários da Gnosis Pay foram orientados a sacar fundos por falha no módulo Zodiac delay.