



- Fundação Ethereum revela uso de agentes de IA em auditoria de protocolo
- Sistema encontrou falha crítica registrada como CVE-2026-34219 no libp2p
- Triagem humana continua sendo gargalo apesar do ganho de escala com IA
A Protocol Security da Ethereum Foundation revelou nesta semana que passou a rodar uma frota coordenada de agentes de inteligência artificial contra trechos críticos do código-fonte do protocolo. A iniciativa já produziu resultado concreto: uma vulnerabilidade real na biblioteca libp2p gossipsub, responsável pela comunicação peer-to-peer da rede.
A falha permitia disparar remotamente um panic — condição que derruba o processo — em nós da rede. O problema foi corrigido e divulgado publicamente sob o identificador CVE-2026-34219. É a primeira vez que a fundação detalha, com esse nível de granularidade, como está incorporando IA em auditoria de infraestrutura crítica.
Como os agentes de IA foram organizados
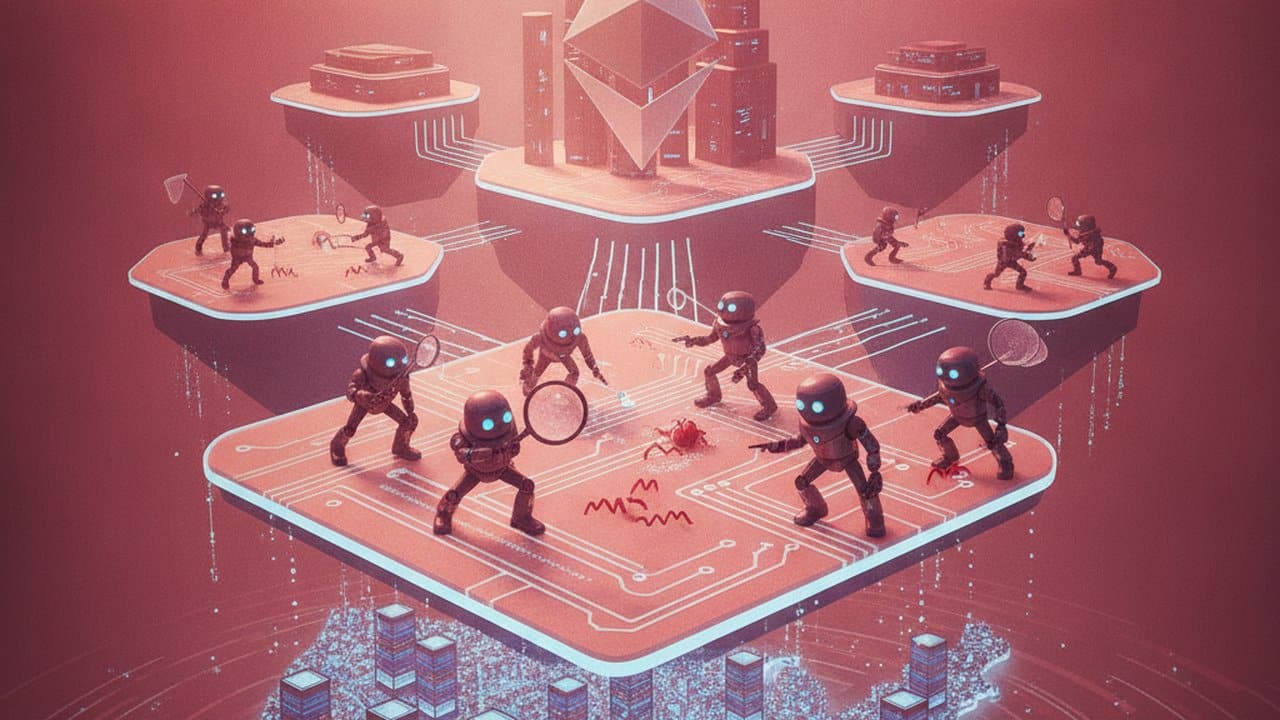
O experimento não usou um único modelo genérico. Segundo o relatório oficial da fundação, a equipe dividiu os agentes em quatro funções: reconhecimento do código, caça a vulnerabilidades, preenchimento de lacunas de cobertura e validação independente. Cada candidato a bug precisava apresentar uma prova de conceito reproduzível contra o código real — sem PoC, a equipe descartava o alerta.
Essa arquitetura resolve um problema clássico de qualquer auditoria automatizada: o excesso de falsos positivos. Ferramentas tradicionais de análise estática costumam produzir centenas de alertas por semana, a maioria irrelevante. Ao exigir reprodutibilidade e submeter cada achado a um agente independente, a fundação criou um filtro antes que o humano precise entrar em cena.
A equipe foi direta ao apontar onde ainda está o gargalo: não é encontrar bugs, é confiar nos resultados. “A IA não substituiu o pesquisador de segurança. Ela deslocou o trabalho”, diz o comunicado. O tempo que antes ia para formular hipóteses agora vai para julgá-las em escala — construir o oráculo, rodar a triagem, manter a lista de problemas conhecidos e coordenar a divulgação responsável.
Por que o bug do libp2p importa
Assim, o libp2p não pertence exclusivamente ao Ethereum. Dezenas de projetos usam a biblioteca, incluindo Filecoin, Polkadot e clientes de outras redes. Em tese, um invasor poderia explorar uma falha de panic remoto no módulo gossipsub — camada que propaga blocos e transações — para degradar a comunicação entre nós e afetar a estabilidade da rede.
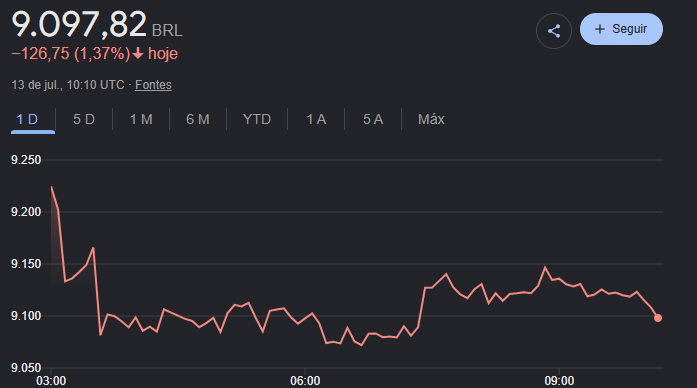
O impacto direto no ETH, negociado a US$ 1.784,53 (R$ 9.134,12) segundo cotações desta segunda-feira (13), foi nulo justamente porque a correção veio antes da divulgação pública. Esse fluxo — encontrar, corrigir, divulgar — é o padrão de coordinated disclosure que o ecossistema vem tentando consolidar.
Ecossistema brasileiro observa o modelo de perto
Assim, o anúncio chega num momento em que a própria fundação vive turbulência interna. Em outubro, o BitNotícias mostrou como a Ethereum Foundation dissolveu a equipe Protocol Support e cortou 20% do quadro, sinalizando reorientação para times mais enxutos e verticais. A aposta em agentes de IA se encaixa nessa lógica: menos pessoas, mais alavancagem por meio de automação.
Para desenvolvedores brasileiros que operam nós de validação ou constroem sobre a rede, a mensagem prática tem dois pontos. Primeiro, as atualizações de cliente ganharam ainda mais importância — a IA tende a acelerar a descoberta e a divulgação de vulnerabilidades, o que pressiona os operadores a manter os pipelines de correção em dia. Segundo, o custo de entrada para replicar esse tipo de auditoria caiu, já que a maioria das ferramentas usa código aberto.
Ataques recentes reforçam urgência da automação
Enquanto a Ethereum Foundation testa IA defensiva, o mercado registra ondas contínuas de ataques ofensivos. Recentemente, um pacote npm da Injective foi comprometido para roubar chaves privadas de carteiras. Antes, a Hedera sofreu exploit de US$ 5,25 milhões que teve os fundos migrados justamente para o Ethereum.
A diferença entre esses incidentes e o achado da fundação está no vetor: bugs no protocolo base afetam todos os nós simultaneamente, enquanto exploits de aplicação ficam restritos a contratos ou pacotes específicos. A auditoria com agentes de IA foca no primeiro grupo — o mais crítico e o mais difícil de escalar sem automação.





