



- CZ cobra transparência após ataque de US$ 6,3 bilhões à Binance
- Parceiros bloquearam quase US$ 3 bilhões dos ativos desviados, segundo informações divulgadas
- Fundador afirma que bancos enfrentam riscos maiores, mas não apresenta comparação estatística
O risco de ataques aos bancos entrou no discurso de Changpeng Zhao após o roubo de US$ 6,3 bilhões atribuído a invasores da Binance. O fundador da exchange defendeu maior cooperação em segurança e reconheceu falhas evitáveis no episódio.
A comparação veio acompanhada de uma ressalva: trata-se de sua avaliação. CZ não apresentou indicadores comparáveis de perdas, frequência de invasões ou exposição operacional entre instituições bancárias e plataformas de criptomoedas.
Em entrevista, Zhao argumentou que exchanges atraem criminosos pelos valores disponíveis e pela velocidade das transferências. Para ele, o avanço da inteligência artificial amplia uma ameaça que alcança o sistema financeiro inteiro.
“Se uma exchange de criptomoedas pode ser hackeada, os bancos estão em situação pior, na minha opinião”, afirmou. Sua proposta inclui empregar IA na defesa e compartilhar padrões de segurança entre empresas.
As informações divulgadas sobre o episódio descrevem uma operação iniciada meses antes do desvio de recursos. Entrevistas de emprego falsas e downloads de programas adulterados teriam comprometido o computador de um engenheiro de DevOps.
A partir desse acesso, os invasores alcançaram sistemas internos. O relato associa a operação ao uso de uma ferramenta de inteligência artificial, sem detalhar sua contribuição para cada etapa.
Em 29 de outubro de 2026, os criminosos teriam retirado os recursos de carteiras conectadas à internet em menos de uma hora. A movimentação alcançou aproximadamente dez blockchains.
- Leia também: Bradesco cria identidade digital em blockchain e quer expandir em 2027 para diferentes serviços bancários e empresas
Empresas de rastreamento e o FBI são citados como responsáveis pela atribuição ao grupo norte-coreano TraderTraitor. O material disponível não identifica essas empresas nem apresenta o documento da investigação.
Zhao classificou alguns detalhes da invasão como constrangedores e reconheceu problemas de segurança. Ao comentar o episódio como acionista, pediu transparência, responsabilidade e mudanças concretas, além de disposição para receber críticas.
EIP-7702 permite delegar execução sem expor chave
Uma das alegações técnicas envolve o EIP-7702, mecanismo do Ethereum que permite a uma conta delegar a execução a código. Os atacantes teriam usado esse recurso para controlar uma carteira sem extrair sua chave privada.
A especificação do EIP-7702 exige uma autorização assinada pela conta para estabelecer essa delegação. O mecanismo acrescenta funções programáveis a contas tradicionalmente controladas por chaves.
Isso delimita uma lacuna no relato: a ausência de vazamento da chave não explica como os invasores obtiveram a autorização necessária. Seria preciso esclarecer o processo de assinatura e os controles envolvidos.
Uma delegação maliciosa pode permitir movimentações executadas por código mesmo quando o segredo criptográfico permanece protegido. A segurança depende também do conteúdo autorizado e das permissões concedidas.
O uso citado do EIP-7702, isoladamente, não demonstra uma falha no protocolo. A descrição disponível não informa qual código recebeu poderes nem como a exchange validou a autorização.
Binance relata bloqueio de quase US$ 3 bilhões
Após detectar o desvio, a Binance suspendeu saques e manteve depósitos funcionando, conforme as informações divulgadas. Parceiros do setor teriam congelado quase US$ 3 bilhões dos ativos roubados.
Bloquear valores não equivale a devolvê-los. Considerando os montantes arredondados apresentados, o congelamento alcançaria cerca de 48% do total desviado, sem esclarecer quanto já retornou à custódia da exchange.
A empresa prometeu absorver todas as perdas dos clientes com reservas próprias e recursos do fundo SAFU. Posteriormente, informou ter recomposto a maior parte das criptomoedas e restabelecido a cobertura das provas de reservas.
Provas de reservas mostram posições em determinado momento; sua abrangência depende das obrigações incluídas e da metodologia aplicada. Esses dados, sozinhos, não detalham o custo da reposição nem a origem dos recursos empregados.
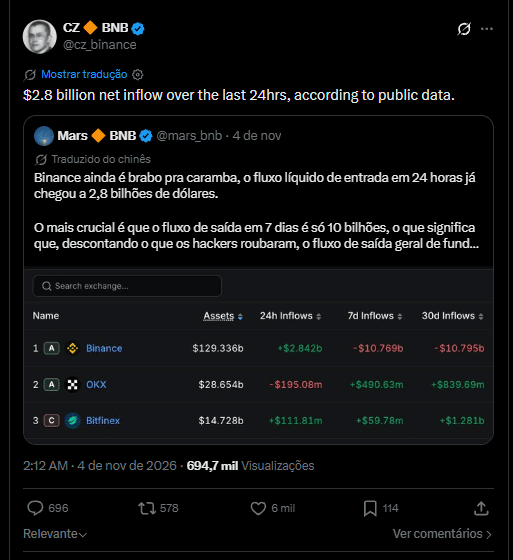
O rastreamento também envolve os hackers da Binance e conversões dos ativos desviados. Em publicação posterior, CZ citou US$ 2,8 bilhões de entrada líquida na plataforma em 24 horas, atribuindo o número a dados públicos.





