



- Roubos de criptomoedas ultrapassam US$ 11,4 bilhões no acumulado de 2025 e 2026, segundo dados do DeFiLlama.
- Ataque hacker de US$ 6,36 bilhões à Binance impulsiona as perdas de 2026, que já somam US$ 8,77 bilhões.
- Ciberataques atingem supermercados em sete países europeus, além de sistemas na Ucrânia, Rússia e Brasil.
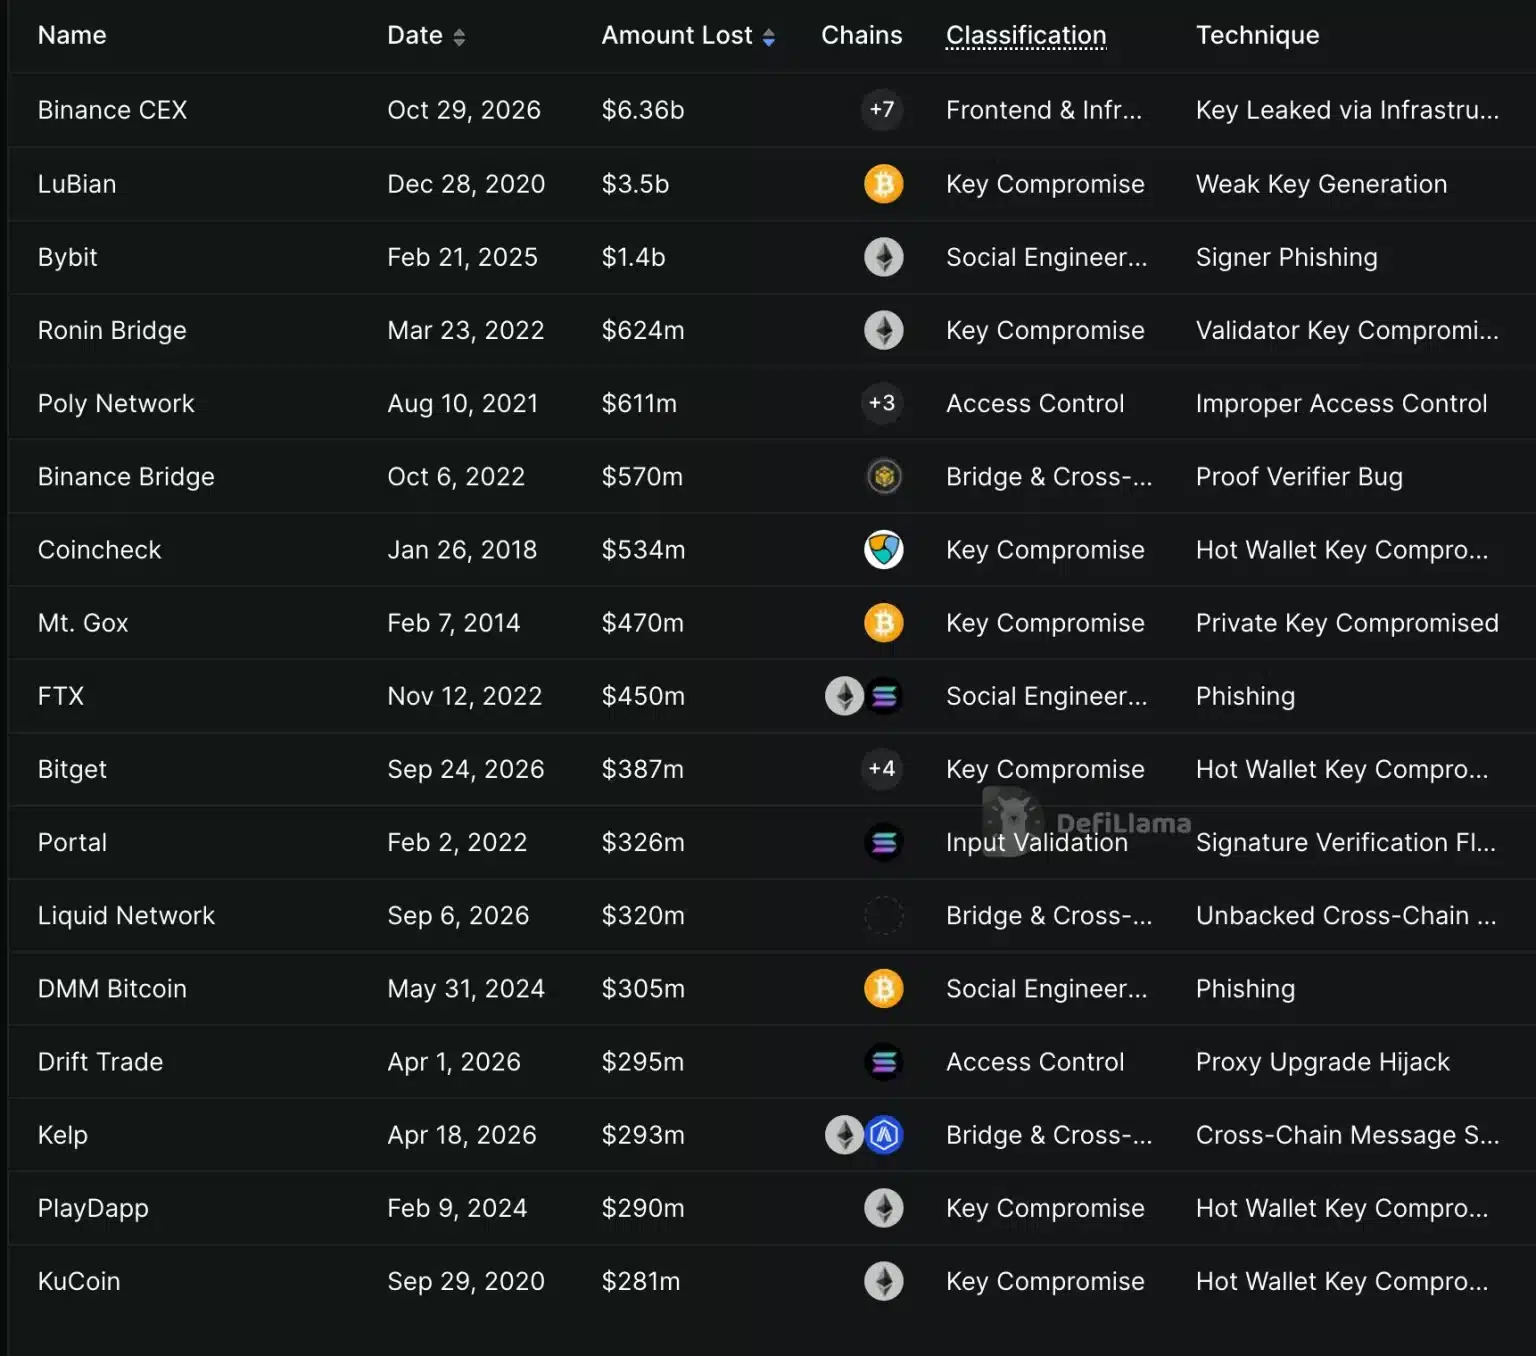
O avanço dos ataques hackers contra empresas de criptomoedas levou as perdas globais do setor a ultrapassarem US$ 11,4 bilhões no acumulado de 2025 e 2026. O levantamento, divulgado nesta terça-feira (3) pela Coinpedia, utiliza informações da plataforma DeFiLlama e revela uma escalada dos crimes digitais, impulsionada principalmente pelo ataque bilionário à Binance.
Somente em 2026, os prejuízos reportados chegaram a aproximadamente US$ 8,776 bilhões, distribuídos por 328 incidentes. O valor representa mais que o triplo dos US$ 2,7 bilhões registrados durante todo o ano de 2025, evidenciando a dimensão dos ataques contra exchanges, protocolos de finanças descentralizadas e outras infraestruturas do mercado de ativos digitais.
A onda de incidentes também ultrapassou os limites do setor de criptomoedas. Nos últimos dias, invasores comprometeram sistemas de refrigeração de supermercados em sete países europeus, aplicativos de emergência na Ucrânia e na Rússia, enquanto o Brasil registrou o ataque ao Mercado Bitcoin. Embora os casos envolvam pelo menos dez países, não existem evidências de que tenham sido realizados pelo mesmo grupo criminoso.
- Leia também: Ex-CEO da SWIFT aposta em stablecoins e assume presidência de empresa que movimentou US$ 1 bilhão
Ataque hacker à Binance impulsiona perdas para US$ 11,4 bilhões
O principal responsável pelo crescimento das perdas acumuladas foi o ataque à Binance, ocorrido em 29 de outubro, considerado o maior roubo de criptomoedas já registrado. Segundo a TRM Labs, os criminosos retiraram aproximadamente US$ 6,36 bilhões de carteiras vinculadas à exchange, movimentando a maior parte dos recursos em cerca de 20 minutos.
Os investigadores identificaram transferências realizadas por dez blockchains durante a fase inicial da operação. Posteriormente, os ativos passaram a ser distribuídos por milhares de endereços e outras redes, dificultando o rastreamento e ampliando os desafios para as empresas responsáveis pela recuperação dos recursos.
Em 31 de outubro, o FBI atribuiu oficialmente o ataque ao grupo TraderTraitor, associado à Coreia do Norte. A agência americana informou que os invasores estavam convertendo parte das criptomoedas roubadas em Ethereum, possivelmente como preparação para operações posteriores envolvendo protocolos descentralizados e serviços de troca de ativos.
- Leia também: Hack no Mercado Bitcoin pode chegar a US$ 48,5 milhões; 35 mil endereços foram esvaziados, acompanhe ao vivo
A dimensão da atuação norte-coreana também aparece em um relatório publicado pela TRM Labs. De acordo com a empresa, hackers associados ao país roubaram aproximadamente US$ 12,8 bilhões em criptomoedas desde 2017, distribuídos por cerca de 100 incidentes.
Apenas em 2026, a TRM Labs estima que os grupos norte-coreanos tenham desviado US$ 7,4 bilhões, respondendo por aproximadamente 85% do valor global roubado em ataques ao setor até a data de referência do levantamento. O resultado demonstra a concentração dos prejuízos em operações de grande escala contra infraestruturas financeiras.
No Brasil, o Mercado Bitcoin também confirmou um incidente de segurança em 2 de novembro. O ataque envolveu aproximadamente US$ 38 milhões, segundo a própria exchange, enquanto a Chainalysis identificou movimentações estimadas em US$ 49 milhões por 17 blockchains.
O Mercado Bitcoin informou que conseguiu bloquear cerca de US$ 11 milhões com o apoio de empresas como Tether, Circle, Paxos e Chainalysis. A companhia também afirmou que os clientes não sofrerão perdas decorrentes do incidente.
Hackers atacam empresas e sistemas em pelo menos 10 países
Enquanto o mercado de criptomoedas tenta conter os prejuízos, uma série de ataques cibernéticos atingiu empresas de outros setores. Na segunda-feira (2), supermercados de Bélgica, Estônia, Finlândia, Irlanda, Luxemburgo, Países Baixos e Suécia registraram problemas provocados por acessos não autorizados aos sistemas de refrigeração.
Segundo informações da Reuters, AFP e do jornal The Guardian, os invasores conseguiram alterar remotamente as temperaturas de refrigeradores e freezers, com alguns equipamentos chegando a registrar 50 graus Celsius. A situação obrigou estabelecimentos a descartar alimentos e interromper parte das operações.
Os incidentes ocorreram poucas semanas depois de um ataque semelhante contra supermercados franceses. Na ocasião, aproximadamente 700 estabelecimentos foram afetados por invasões de sistemas de controle de refrigeração conectados à internet, segundo informações divulgadas pela imprensa especializada em segurança digital.
Na Ucrânia e na Rússia, criminosos também comprometeram aplicativos responsáveis pela emissão de alertas de emergência. As plataformas enviaram notificações falsas sobre ameaças nucleares, ataques químicos e outras situações de risco, levando autoridades a esclarecer que as mensagens não correspondiam a eventos reais.
Os episódios ampliaram as preocupações com a segurança de serviços essenciais e equipamentos conectados à internet. Entretanto, os responsáveis pelos ataques europeus e pelas invasões dos aplicativos de emergência ainda não foram identificados publicamente de maneira conclusiva.
Também não existem evidências públicas que relacionem essas operações aos criminosos responsáveis pelos ataques à Binance ou ao Mercado Bitcoin.
Inteligência artificial acelera ataques e aumenta preocupação com segurança
O uso de inteligência artificial em operações de cibercrime representa outro fator de preocupação para especialistas em segurança digital. Pesquisadores do Google Threat Intelligence Group identificaram casos em que criminosos utilizaram sistemas automatizados para acelerar a busca por vulnerabilidades e a coleta de credenciais.
Em um relatório publicado em setembro de 2026, o Google revelou que invasores conseguiram planejar, desenvolver e executar uma operação automatizada de coleta de credenciais em menos de seis horas.
A empresa identificou a utilização de agentes de inteligência artificial capazes de executar tarefas de reconhecimento, corrigir falhas operacionais e administrar processos de exploração com menor necessidade de intervenção humana.
- Leia também: Protocolo DeFi libera criptomoedas que ficaram presos por mais de 132 dias por falha em staking
Essas ferramentas podem reduzir o tempo necessário para preparar operações cibernéticas, permitindo que criminosos realizem etapas de ataques com maior velocidade. Entretanto, não há confirmação de que esse tipo de inteligência artificial tenha sido utilizado especificamente nos ataques recentes à Binance, ao Mercado Bitcoin ou aos supermercados europeus.
O crescimento dos prejuízos reforça os desafios enfrentados pelo setor de criptomoedas. Apesar dos mecanismos de rastreamento público das blockchains, invasores continuam explorando falhas em sistemas de custódia, credenciais e processos de autorização de transações.





