




- Circuito de ataque quântico ao Bitcoin cai 86% em dois meses de desafio aberto
- Novo design usa 1.151 qubits lógicos e 1,3 milhão de portas Toffoli em secp256k1
- Coinbase estima 7 milhões de BTC em endereços com chave pública já exposta
A conta regressiva para uma eventual ameaça quântica ao Bitcoin e ao Ethereum ficou mais curta. Um desafio aberto que reuniu mais de 100 pesquisadores e agentes de inteligência artificial derrubou em 86% o custo estimado de um componente crítico usado em ataques quânticos às duas redes, segundo artigo publicado nesta quinta-feira no repositório arXiv.
O novo circuito de adição de pontos sobre a curva elíptica secp256k1 — usada tanto pelo Bitcoin quanto pelo Ethereum — precisa de apenas 1.151 qubits lógicos e cerca de 1,30 milhão de portas Toffoli. O resultado é mais de 50% inferior ao patamar reportado pelo Google Quantum AI em março deste ano.
O benchmark combina o número de qubits com o total de portas lógicas em uma única métrica de custo espaço-tempo, na qual valores menores indicam ataques mais viáveis. Em cerca de dois meses de submissões, a pontuação caiu de 10,75 bilhões para aproximadamente 1,496 bilhão.
A dinâmica só foi possível porque o Eigen Labs transformou, em 30 de maio, o verificador liberado pelo Google em um leaderboard público. A revista IEEE Spectrum reportou que a comunidade igualou o resultado do Google em oito horas e o superou em cerca de 72 horas. Mesmo após o corte de 26 de julho para o paper, novos designs continuaram chegando — um deles atingiu 952.707 portas Toffoli e outro reduziu para 813 qubits lógicos.
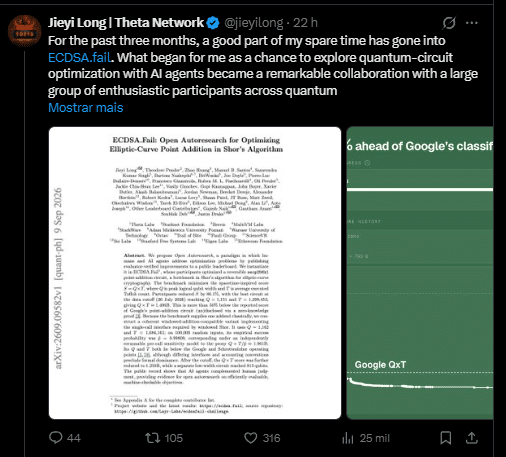
Jieyi Long, chefe de tecnologia da Theta e um dos autores do estudo, ponderou em publicação no X que o resultado não é diretamente superior ao do Google devido a diferenças de interface e convenções de contabilidade. Ainda assim, a queda da métrica indica que a otimização humana somada a agentes de IA acelera a corrida contra a criptografia atual mais rápido do que o setor esperava.
7 milhões de BTC em endereços vulneráveis
A adição de pontos é executada repetidamente dentro do algoritmo de Shor, que um computador quântico tolerante a falhas poderia usar para recuperar chaves privadas a partir de chaves públicas já expostas na blockchain. Os autores frisam que circuitos mais baratos não constroem a máquina — mas encurtam a margem de segurança.
O conselho consultivo quântico da Coinbase estimou em junho que aproximadamente 7 milhões de BTC estão em endereços com chaves públicas visíveis. Ao câmbio atual, com o Bitcoin cotado a US$ 76.856 (R$ 393.863), esse volume representa cerca de US$ 538 bilhões em risco teórico — carteiras antigas do tipo pay-to-public-key, incluindo saldos atribuídos a Satoshi Nakamoto, estão entre as mais expostas.
“A ameaça quântica não depende mais apenas de desafios de hardware. Agentes de IA estão fechando a distância para um ataque quântico. Este projeto prova isso”, escreveu Eli Ben-Sasson, CEO da StarkWare, cuja equipe participou do desafio.
A Ethereum Foundation definiu dezembro de 2029 como meta para adoção de segurança pós-quântica nas camadas de execução, consenso e dados. O próprio Google adotou a mesma referência ao antecipar seu cronograma em março. Long ressaltou que migrar blockchains, carteiras, sistemas de custódia e smart contracts leva anos — motivo pelo qual o trabalho começa antes mesmo de existir uma máquina capaz de rodar o ataque.





