



- Bitcoin Core abandona embargo para falhas que uma IA descobre em minutos
- Correções passam a ser distribuídas em todas as versões ainda mantidas
- Red Team apontou quase 5.000 problemas potenciais em 390 projetos
A principal implementação de software do Bitcoin acaba de mexer em algo que não era revisado há anos: o jeito como falhas de segurança são divulgadas. O motivo é direto. Modelos de linguagem transformaram a caça a bugs em tarefa de poucos minutos, e segurar a correção virou risco, não proteção.
O desenvolvedor Antoine Poinsot comunicou a mudança na lista de e-mails de desenvolvimento do projeto na quinta-feira. Até agora, vulnerabilidades passavam por embargos longos. A ideia era dar tempo aos usuários para atualizarem antes que os detalhes técnicos virassem públicos.
Esse modelo tinha um custo pesado. Como o sigilo precisava ser mantido, as correções raramente eram portadas para versões antigas. Quem rodava um nó desatualizado ficava esperando o próximo lançamento maior.
“O período de embargo pouco alcança além de atrasar a disponibilidade de uma versão corrigida”, escreveu Poinsot na lista de desenvolvimento.
Poinsot cria categoria de falha “facilmente descoberta”
A política atualizada inaugura uma classificação nova. Vulnerabilidades consideradas “facilmente descobertas” passam a receber correção o quanto antes em todas as versões maiores ainda mantidas, com o aviso de segurança publicado junto da atualização.
O critério é quase literal. Segundo o texto do projeto, entra nessa categoria qualquer falha que possa ser encontrada com esforço mínimo — “como por meio de um prompt simples de LLM”.
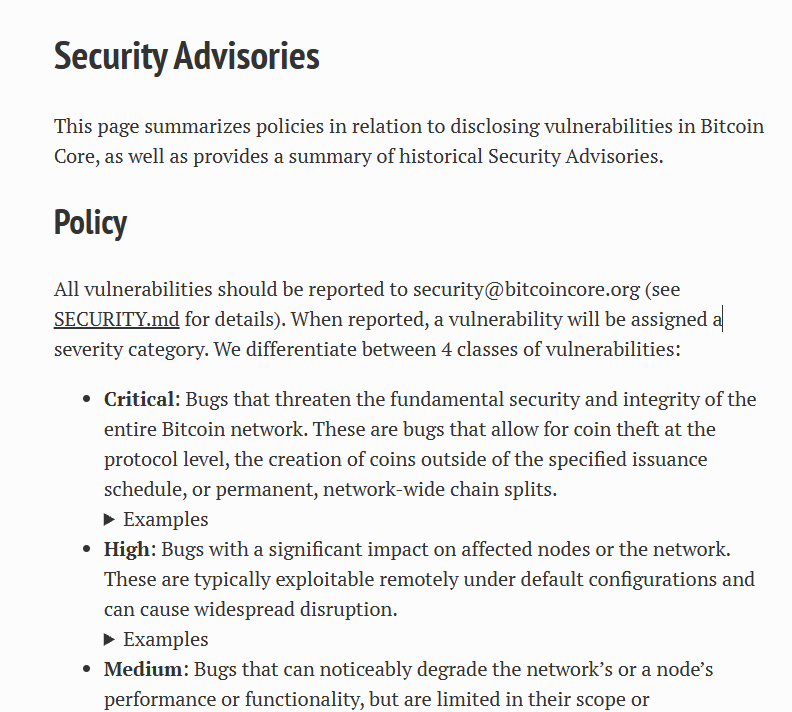
As demais seguem o cronograma antigo, calibrado por gravidade. Bugs de baixo risco são revelados duas semanas após o lançamento da versão que os corrige. Falhas médias e altas esperam duas semanas depois que a última versão afetada chega ao fim de vida, o que costuma levar cerca de um ano.
Bugs críticos ficaram de fora do procedimento padrão. O projeto admite que esses casos exigiriam uma resposta montada na hora, caso a caso.
Luke de Wolf, apresentador do Bitcoin Infinity Show e autor de “Defending Bitcoin”, apoiou a decisão. Ele registrou que já discordou de Poinsot em outras ocasiões, mas classificou a atualização como acertada.
Red Team reportou 5.000 problemas em 390 projetos
O volume explica a urgência. Em agosto, o Bitcoin Red Team — grupo voluntário de pesquisa — reportou quase 5.000 problemas potenciais espalhados por 390 projetos. Apenas cerca de um quinto dos achados havia sido reproduzido naquele momento.
O ruído é parte do problema. Relatórios gerados por IA chegam em massa, muitos sem consistência técnica, e consomem tempo de mantenedores que trabalham em regime voluntário.
No mesmo mês, desenvolvedores do Core Lightning pediram que operadores atualizassem seus nós ou os colocassem offline. O alerta veio depois de uma sequência de relatos de vulnerabilidade produzidos por IA, com os detalhes técnicos retidos por duas semanas. Episódio semelhante atingiu outro cliente da rede, quando falhas no Eclair exigiram correção emergencial.





