



- Ataque coordenado atingiu mais de 600 carteiras ligadas ao ecossistema da GoMining
- Prejuízo estimado em US$ 2,8 milhões foi consolidado em cerca de 1.147 ETH
- Bitget suspendeu depósitos e saques do token GMT-ETH sob justificativa de manutenção
Um suposto ataque coordenado contra a plataforma de mineração em nuvem GoMining drenou mais de 600 carteiras em 4 de setembro de 2026, segundo alerta publicado pela empresa de monitoramento on-chain Specter. O prejuízo somado gira em torno de US$ 2,8 milhões (aproximadamente R$ 14,3 milhões pela cotação atual), com os fundos rapidamente convertidos e consolidados em cerca de 1.147 ETH.
A maior parte do estrago veio de um único endereço. Uma carteira de serviço identificada on-chain como pertencente à GoMining perdeu sozinha US$ 2,79 milhões — praticamente todo o volume subtraído no incidente. Os demais valores foram raspados de centenas de endereços menores que compartilhavam uma característica: histórico prévio de posse do token GMT, ativo utilitário do ecossistema.
- Leia também: ‘É o mercado, uns riem, outros vendem lenço’: Faraó dos Bitcoins quebra silêncio e dará entrevista ao Fantástico
Depois de esvaziar as carteiras, o atacante seguiu um roteiro que já se tornou padrão em exploits recentes. Os tokens roubados foram trocados por diferentes ativos, movimentados via bridges entre múltiplas blockchains e, finalmente, agrupados em Ether. O endereço 0xa73…4704, sinalizado pela CoinGabbar, aparece como destino inicial do desvio.
A movimentação cross-chain costuma ser usada para dificultar o rastreamento, mas ferramentas de análise on-chain conseguem acompanhar a rota quando o atacante consolida os ativos em uma única moeda. Ao converter tudo em ETH, o autor ganhou liquidez para eventualmente enviar os fundos a mixers ou exchanges sem KYC.
Um detalhe merece cautela: o simples fato de uma carteira ter carregado GMT no passado não confirma vínculo operacional com a plataforma. A ligação entre os 600 endereços e a GoMining ainda é inferência estatística feita a partir de dados on-chain, não uma confirmação oficial da empresa.
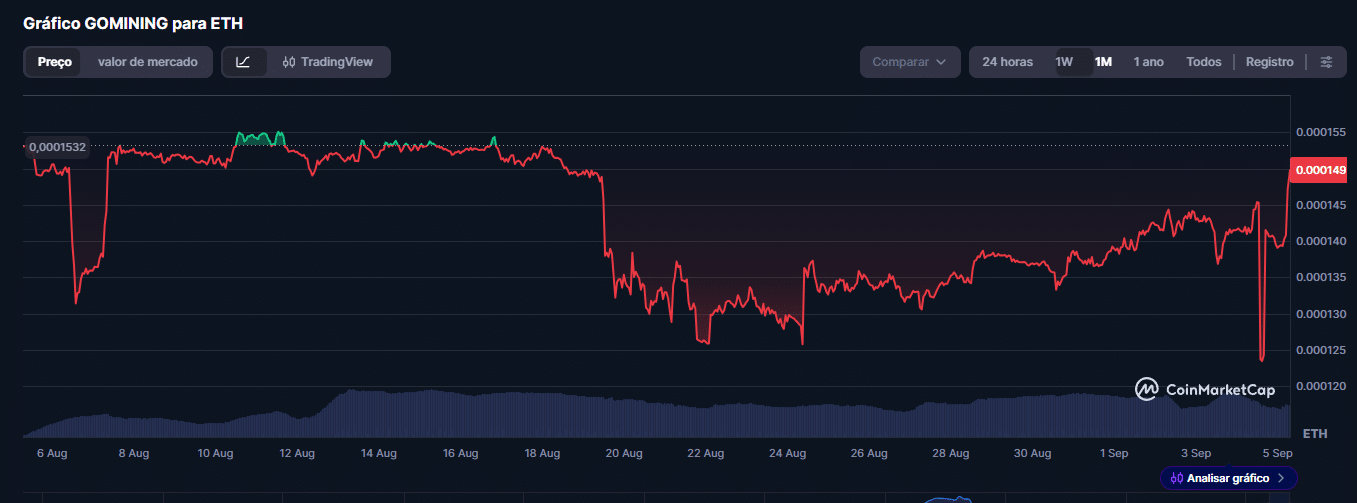
Bitget suspende GMT e empresa fica em silêncio
A reação mais concreta veio da Bitget. A exchange congelou depósitos e saques do par GOMINING-ETH em 5 de setembro, às 07h28 (UTC+8), citando genérica “manutenção de carteira”. A coincidência de horário com o alerta de Specter alimentou a hipótese de que a corretora estaria contendo eventuais fluxos suspeitos.
Um embaixador da GoMining afirmou no X que os saques haviam sido bloqueados e que o GMT enfrentava pressão vendedora, argumentando que a plataforma teria caixa suficiente para absorver o prejuízo. A empresa, no entanto, não emitiu comunicado oficial até o fechamento desta matéria.
Sem posicionamento, o mercado precifica o episódio como risco operacional não confirmado, e não como exploit de protocolo comprovado. O perfil oficial da GoMining no X segue sem mencionar o incidente.
O caso GoMining se encaixa em uma sequência que vem se repetindo ao longo do ano. Em episódios anteriores, um exploit misterioso drenou centenas de carteiras EVM em varredura coordenada semelhante, enquanto a Humanity Protocol sofreu comprometimento de chave privada que derrubou o preço de seu token. Em ambos os casos, a saída foi a mesma: consolidação multi-chain em ETH.
Levantamentos recentes mostram que o comprometimento de chaves privadas já supera bugs de código como principal vetor de perdas no setor. Só em DeFi, os prejuízos passam de US$ 1,3 bilhão em 2026, com grande parte atribuída a falhas de custódia — não a vulnerabilidades em contratos inteligentes.





