



- Humanity Protocol perdeu US$ 36 milhões em token H após laptop invadido
- Ataque partiu de e-mail de phishing atribuído a hackers norte-coreanos
- Chaves de multisig e hot wallet foram copiadas para máquina comprometida
A Humanity Protocol, projeto de identidade descentralizada, anunciou uma revisão profunda em sua política de segurança operacional depois de um ataque que drenou US$ 36 milhões em tokens H no mês passado. O incidente começou fora do blockchain, no laptop de um funcionário.
Em entrevista ao Cointelegraph, o fundador Terence Kwok reconheceu que chaves de produção foram parar, sem autorização, na máquina comprometida. Entre elas estavam credenciais de carteiras administrativas quentes e um quórum de chaves de multisig válidas nas duas redes usadas pelo protocolo.
“A lição dura aqui é que segurança operacional é tão crítica quanto segurança de smart contract, e estamos reconstruindo por esse caminho”, disse Kwok.
O executivo admitiu que o problema remonta ao lançamento da mainnet no ano passado, quando os backups indevidos ocorreram sem detecção.
E-mail falso do Bithumb abriu a porta
A empresa de segurança Quantstamp, contratada para investigar o caso, identificou o vetor de entrada. O funcionário recebeu um e-mail de phishing com um anexo disfarçado de atualização de cronograma de desbloqueio de tokens, supostamente enviado pela exchange sul-coreana Bithumb.
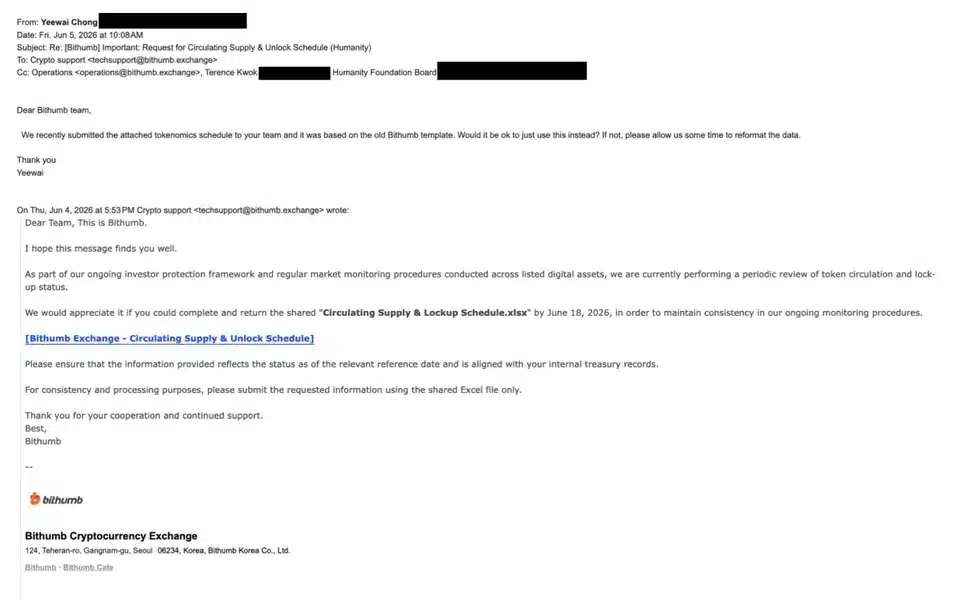
Ao abrir o arquivo, a vítima instalou um malware que entregou acesso remoto ao computador. A partir dali, os atacantes se moveram lateralmente até localizar as chaves privadas armazenadas por engano. O padrão de execução, segundo a Quantstamp, aponta para atores ligados à Coreia do Norte.
O token H tem valor de mercado atual estimado em cerca de US$ 211 milhões, segundo o CoinMarketCap. Isso significa que o valor drenado representa mais de 17% da capitalização total da criptomoeda um golpe capaz de deslocar preço mesmo em cenários de baixa liquidez. Detalhes técnicos do incidente foram publicados no blog da Quantstamp.
Norte-coreanos dominam perdas de 2026
O caso da Humanity Protocol se soma a uma sequência de ataques atribuídos a grupos estatais norte-coreanos. Apenas em abril, esses agentes foram responsáveis por US$ 578 milhões dos US$ 634 milhões perdidos em incidentes cripto no mês, segundo dados agregados por firmas de segurança on-chain.
No segundo trimestre de 2026, mais de 70% das perdas do setor vieram de dois eventos, os ataques ao Drift Protocol e ao KelpDAO. Ambos também foram amplamente vinculados ao mesmo bloco de agentes estatais. A CertiK aponta que o phishing liderou o primeiro trimestre, com US$ 508 milhões em perdas, enquanto o comprometimento direto de carteiras dominou o segundo, somando US$ 807 milhões.
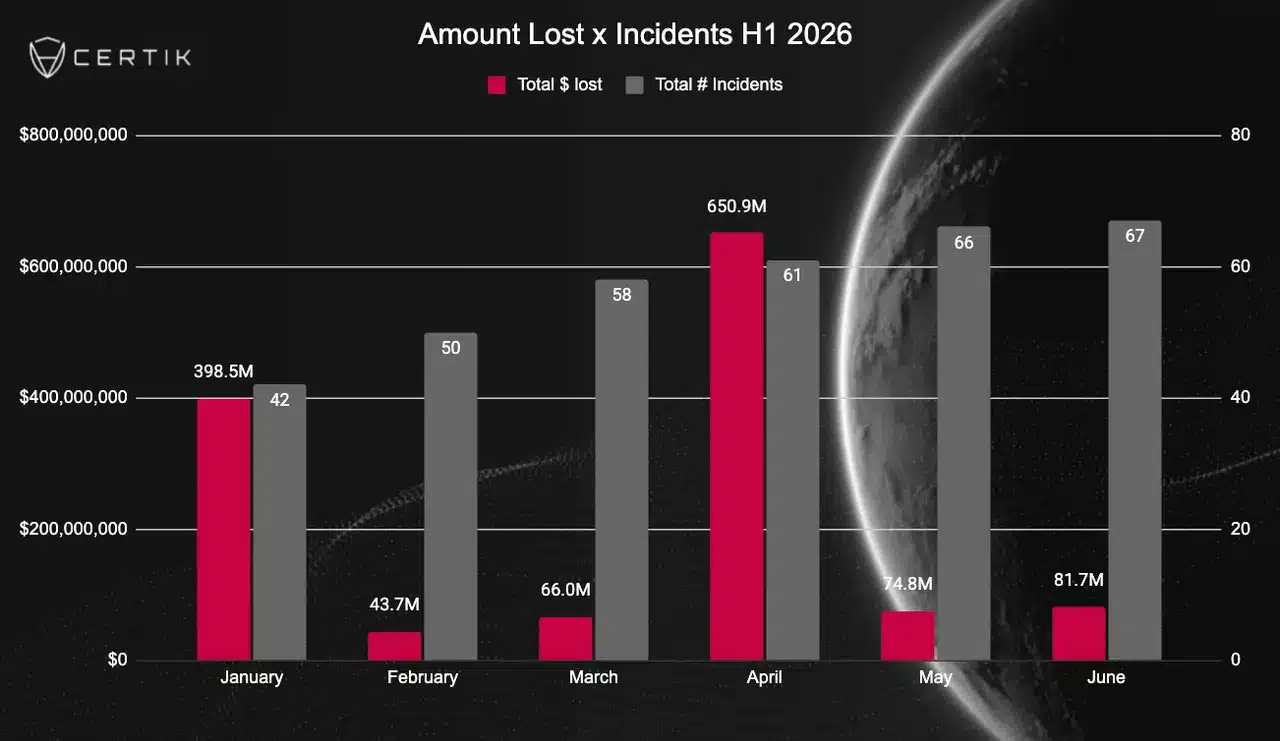
No acumulado do primeiro semestre, o roubo de cripto caiu 46,8% na comparação anual, para US$ 1,32 bilhão. A leitura é enganosa, o hack de US$ 1,4 bilhão contra a Bybit inflou o dado de 2025 no início daquele ano. Sem esse evento isolado, a curva de ataques seguiria em alta.
Exchanges brasileiras já pedem hardware wallets a funcionários
Para o investidor brasileiro, o padrão importa mais do que o alvo específico. Corretoras nacionais como Mercado Bitcoin, Foxbit e Bitso operam com fornecedores globais de custódia e infraestrutura, o que expõe usuários locais ao mesmo tipo de risco. Uma chave vazada num escritório em Singapura ou Seul pode drenar fundos de clientes em São Paulo em minutos.
Casos anteriores reforçam a tendência. Na semana passada, a Hedera registrou exploit que enviou US$ 5,25 milhões para a Ethereum, e o protocolo Bonzo Finance perdeu US$ 9 milhões em ataque a oráculo. Nos dois casos, o problema não foi o código auditado, mas falhas periféricas na operação.
A resposta técnica da Humanity Protocol inclui isolar chaves em hardware dedicado, rotacionar credenciais de multisig e limitar drasticamente o número de dispositivos com acesso à rede de produção. Kwok afirmou que a rota de recuperação passa por reemitir tokens comprometidos e coordenar com corretoras para bloquear endereços marcados como maliciosos.





