



- Exploiter do Ostium enviou 10.540 ETH ao Tornado Cash para lavar fundos
- PeckShield revisa prejuízo do protocolo na Arbitrum para US$ 24 milhões
- Ataque partiu de carteira financiada com 1 ETH da ChangeNow e 1 ETH da Bybit
O responsável pelo ataque ao Ostium, protocolo de perpétuos de ativos do mundo real construído sobre a Arbitrum, já enviou 10.540 ETH para o mixer Tornado Cash. A informação foi divulgada pela empresa de segurança PeckShield em publicação no X e indica que o processo de lavagem dos recursos roubados segue em andamento.
A mesma apuração elevou o tamanho do prejuízo. O cofre público OLP do Ostium foi drenado em cerca de US$ 24 milhões em USDC, valor acima da estimativa inicial de até US$ 18 milhões divulgada quando o incidente veio a público. Segundo a PeckShield, a diferença reflete o rastreamento contínuo dos fundos, não um novo episódio.
Rota de lavagem passa por ChangeNow e Bybit
De acordo com o rastreio on-chain, o atacante converteu as stablecoins subtraídas em 12.086 ETH antes de começar a enviar os tokens ao Tornado Cash em depósitos padronizados de 100 ETH. Diagrama conecta transferências de USDC à carteira do invasor, que depois converteu os valores para ETH.
A carteira principal recebeu discretamente 1 ETH da ChangeNow e outro ETH também da exchange centralizada na Bybit. O padrão é típico de operações que buscam ocultar a origem dos recursos usados no ataque. Uma tabela do explorador de blockchain divulgada pela PeckShield mostra ainda um aporte de 784,66 ETH proveniente de um endereço rotulado como “Ostium Exploiter 3”.
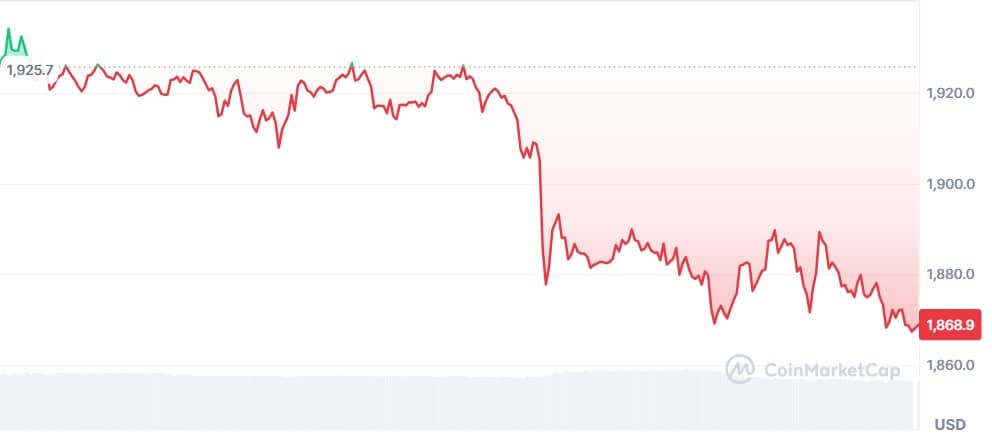
Com ETH a US$ 1.868, os 10.540 ETH mixados valem US$ 19,6 milhões, aproximadamente R$ 99,7 milhões. O montante restante nas mãos do atacante segue sob monitoramento de firmas de segurança e times de compliance de exchanges centralizadas.
TVL do Ostium recua para US$ 37 milhões
Dados da DefiLlama indicam que o valor total bloqueado no Ostium caiu para US$ 37,80 milhões, todo concentrado na Arbitrum. O protocolo suspendeu as operações após o exploit, atribuído a uma falha na leitura de oráculos usada para precificar posições no cofre OLP. A pausa impede novos aportes e resgates enquanto a equipe conduz auditoria emergencial.
O caso Ostium se soma a uma sequência recente de ataques que exploram oráculos em protocolos DeFi. Na semana passada, o Bonzo Lend, na rede Hedera, perdeu US$ 9 milhões em incidente ligado ao oráculo Supra. Antes disso, o Summer.fi encerrou operações após um exploit de US$ 6 milhões em cofres USDC. O padrão indica que oráculos continuam sendo o elo mais frágil da infraestrutura DeFi, mesmo em cadeias L2 consolidadas.
Pressão regulatória cresce sobre mixers
O uso do Tornado Cash para movimentar os fundos escancara um problema conhecido dos reguladores globais. O mixer foi sancionado pelo Departamento do Tesouro dos EUA em 2022 e voltou a operar após decisões judiciais parciais, mas segue no radar de agências antilavagem. A China propôs recentemente tratar o uso de mixers como prova de lavagem de dinheiro, movimento que pode inspirar outras jurisdições inclusive o Brasil, onde o Banco Central prepara regras para prestadores de serviços de ativos virtuais sob a Lei 14.478.
Para investidores brasileiros, o incidente reforça riscos de contraparte em pools da Arbitrum dependentes de oráculos únicos. Corretoras brasileiras revisam listagens de tokens DeFi quando protocolos comprometidos enfrentam quedas bruscas de liquidez e confiança.





