- Proposta permite depósitos de validadores com chaves e assinaturas de tamanhos diferentes, preparando a substituição do BLS.
- Estratégia do Ethereum abrange consenso, contas, disponibilidade de dados e provas de conhecimento zero.
- Bitcoin também discute uma migração, mas suas BIPs 360 e 361 permanecem em rascunho e ainda não implementam assinaturas pós-quânticas.
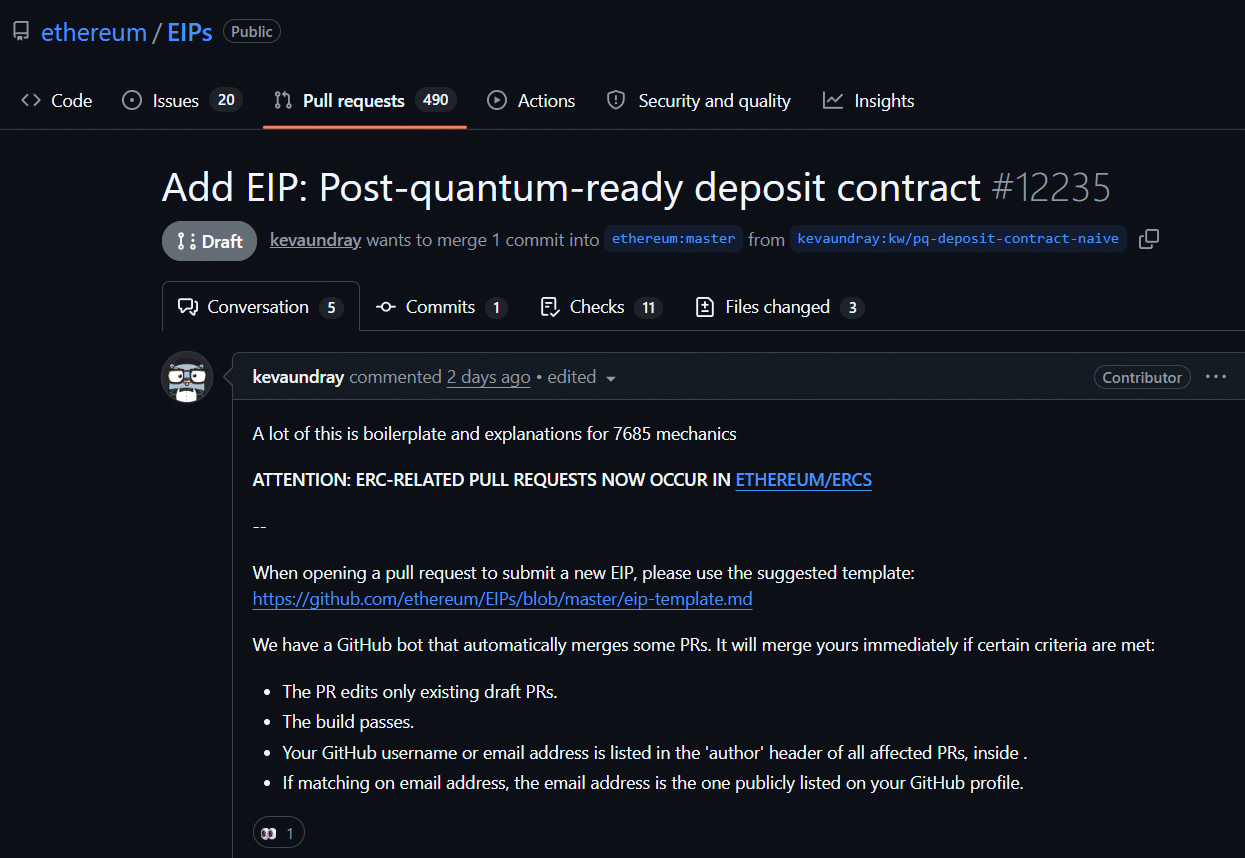
O Ethereum ampliou sua vantagem sobre o Bitcoin na organização de uma estratégia pós-quântica. Uma nova proposta apresentada por desenvolvedores da rede, nesta quarta 26, cria um contrato de depósito capaz de aceitar chaves e assinaturas de diferentes tamanhos, abrindo caminho para que os validadores abandonem futuramente o atual sistema BLS.
A proposta enviada ao repositório de EIPs foi assinada por Kevaundray Wedderburn, Tom Wambsgans e Thomas Coratger. O texto ainda utiliza um número provisório, e um editor sugeriu que ele seja alterado para EIP-8394. O documento aguarda revisão, consenso editorial e ajustes técnicos antes de avançar no processo.
Atualmente, os validadores do Ethereum utilizam assinaturas BLS para participar do consenso. A tecnologia permite agregar um grande número de assinaturas em uma única prova, reduzindo o volume de dados necessário para verificar os votos que confirmam o estado da rede.
Essa eficiência cobra um preço: o contrato de depósito atual foi construído com campos de tamanho fixo e está diretamente ligado ao formato BLS. Algumas alternativas consideradas resistentes à computação quântica geram assinaturas muito maiores.
A leanXMSS, baseada em funções hash, produz assinaturas próximas de 3.000 bytes, enquanto uma assinatura BLS ocupa 96 bytes, segundo o roteiro oficial do Ethereum.
O novo contrato resolveria essa limitação ao aceitar chaves públicas, assinaturas e credenciais com tamanhos variáveis. Cada depósito carregaria um identificador para informar qual esquema criptográfico está sendo utilizado. O Esquema 0 ficaria reservado ao BLS atual, preservando a compatibilidade durante a transição, enquanto novos números poderiam representar sistemas pós-quânticos adotados no futuro.
Proposta para tornar o Ethereum resistente a computação quântica
A proposta também cria um mecanismo para interromper definitivamente a entrada de novos validadores com chaves BLS. A rede poderia manter o sistema atual durante uma fase de transição e, após uma atualização futura, desativar de forma irreversível os novos depósitos no Esquema 0.
Outra mudança atingiria a comunicação entre as duas principais camadas do Ethereum. O contrato deixaria de depender da antiga árvore de Merkle para transmitir depósitos e passaria a utilizar solicitações originadas na camada de execução, por meio da estrutura criada pela EIP-7685. Os autores ainda discutem a integração do desenho com as EIPs 7002, 7251 e 8282.
Mesmo se aprovada, a mudança não tornará o staking imediatamente resistente à computação quântica. O contrato apenas criará a flexibilidade necessária para receber novos formatos. Uma alteração separada na camada de consenso terá de definir como os validadores verificarão, processarão e agregarão as futuras assinaturas.
A ameaça quântica atinge quatro pilares do Ethereum
As assinaturas BLS dependem de estruturas matemáticas que podem ser atacadas pelo algoritmo de Shor caso surja um computador quântico suficientemente poderoso. O mesmo problema alcança outros componentes da rede baseados em criptografia de curvas elípticas ou emparelhamentos criptográficos.
Em março, o Google Quantum AI estimou que seriam necessários menos de 1.200 qubits lógicos e 90 milhões de portas Toffoli para quebrar o problema do logaritmo discreto em curvas elípticas de 256 bits.
Em condições teóricas descritas pelos pesquisadores, o ataque poderia ser executado com menos de 500 mil qubits físicos em poucos minutos — uma redução de aproximadamente 20 vezes diante de estimativas anteriores. Os números constam de uma pesquisa divulgada pelo Google.
Nenhuma máquina atual possui a combinação de escala, correção de erros e estabilidade necessária para realizar esse ataque. Portanto, não existe hoje uma ameaça quântica capaz de roubar ETH ou romper o consenso. A preocupação decorre do tempo necessário para alterar a criptografia de uma rede global sem comprometer recursos, validadores e aplicações.
O roteiro pós-quântico do Ethereum atua em quatro frentes. A primeira envolve as assinaturas BLS dos validadores. A segunda alcança os compromissos KZG utilizados na disponibilidade de dados. A terceira trata das assinaturas ECDSA que protegem as contas dos usuários. A quarta abrange determinados sistemas de provas de conhecimento zero usados por rollups e outras aplicações.
Para o consenso, a principal combinação em estudo reúne leanXMSS e leanVM. A primeira fornece assinaturas baseadas em funções hash; a segunda utiliza provas de conhecimento zero para agregar essas assinaturas maiores. De acordo com o Ethereum, a leanVM poderá comprimir o volume de dados em cerca de 250 vezes e preservar a eficiência necessária ao funcionamento da rede.
Vantagem ainda é de planejamento
Nos demais pontos, os pesquisadores avaliam compromissos baseados em STARKs ou reticulados para substituir KZG. Para as contas, a EIP-8141 propõe abstração nativa, permitindo que cada usuário adote um esquema de assinatura diferente. Já na camada de aplicações, sistemas STARK são considerados uma alternativa pós-quântica porque dependem de funções hash, e não de curvas elípticas.
A Fundação Ethereum criou uma equipe específica de segurança pós-quântica em janeiro de 2026. O trabalho inclui implementações abertas de leanXMSS, leanVM, leanSpec, leanSig e leanMultisig, além de redes de teste semanais com mais de dez equipes de clientes. O roteiro aponta para marcos centrais por volta de 2029, mas a própria organização ressalta que as datas são metas de planejamento e podem mudar.
O Bitcoin não ignora a ameaça. A BIP-360, apresentada como Pay-to-Merkle-Root, propõe um novo tipo de saída que elimina o caminho de gasto por chave do Taproot. O desenho busca proteger moedas contra ataques de longa exposição, nos quais uma chave pública já revelada permanece disponível por tempo suficiente para ser atacada.
O próprio documento reconhece, contudo, que essa solução não protege contra ataques de curta exposição, realizados enquanto uma transação aguarda confirmação na mempool. A defesa completa dependeria da adoção futura de assinaturas pós-quânticas, que não fazem parte da BIP-360. A proposta permanece com status de rascunho.
A BIP-361 avança ao propor uma migração em etapas e a futura retirada das assinaturas ECDSA e Schnorr. Entretanto, o texto também continua em rascunho e declara depender de uma proposta de assinatura pós-quântica ainda não definida.