




- Malware XWorm é identificado no Brasil e consegue captar conversas pelo microfone, acessar webcams e rastrear a localização das vítimas.
- Netskope registra 1.236 detecções no terceiro trimestre de 2026, quatro vezes mais que no mesmo período de 2025.
- Programa permite controlar sessões abertas no navegador, expondo contas financeiras e acessos a exchanges de criptomoedas.
Um malware capaz de escutar conversas pelo microfone do computador, identificar a localização da vítima e acessar contas abertas no navegador está em circulação no Brasil. Identificado como XWorm, o programa malicioso ganhou novas funcionalidades de espionagem e registrou um aumento de quatro vezes nas detecções em comparação com o mesmo período do ano passado, segundo pesquisadores da Netskope Threat Labs.
O relatório divulgado pela empresa de cibersegurança, em 12 de outubro, revela que foram registrados 1.236 eventos de detecção do XWorm no terceiro trimestre de 2026, envolvendo mais de 100 organizações clientes da companhia. O Brasil aparece entre os países com maior concentração de atividade, ao lado de Índia, Itália, Panamá e Estados Unidos.
O setor financeiro está entre os mais afetados, representando aproximadamente 35% das organizações atingidas identificadas no levantamento. A ameaça preocupa porque o malware deixou de funcionar apenas como ferramenta para roubar informações e passou a oferecer recursos de vigilância, permitindo que criminosos acompanhem atividades realizadas no dispositivo infectado.
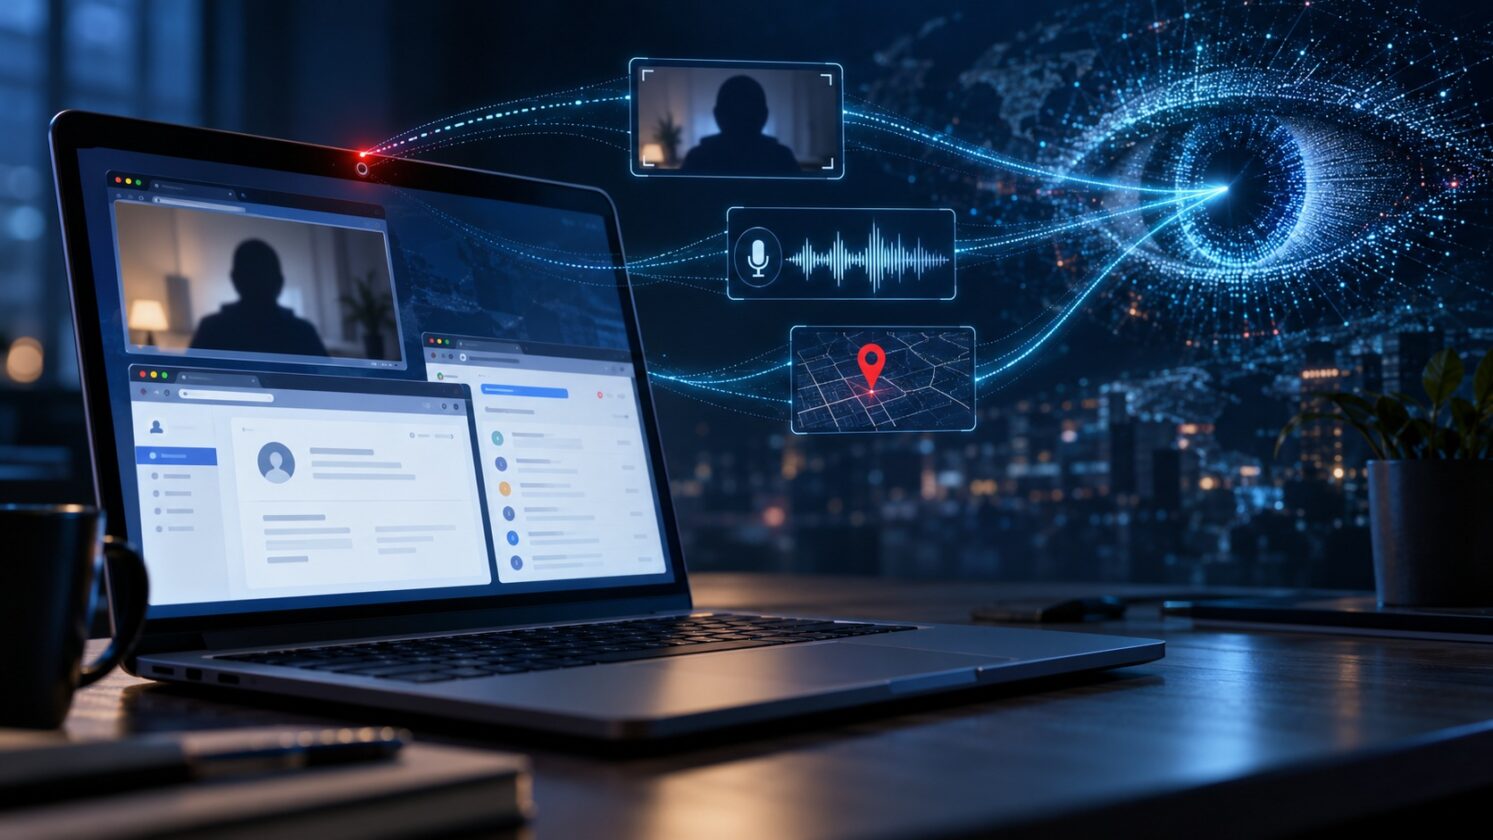
Malware pode ouvir conversas e ativar webcam sem autorização
Uma das principais novidades identificadas pelos pesquisadores é um módulo chamado Microphone, desenvolvido para captar o áudio dos dispositivos conectados ao computador. Quando ativado pelo criminoso, ele consegue transmitir os sons do ambiente em tempo quase real, incluindo conversas realizadas próximas ao equipamento.
Segundo a Netskope, o programa captura pequenas amostras de áudio a cada 500 milissegundos e as envia para um servidor controlado pelo invasor. Isso permite acompanhar o que acontece ao redor da vítima enquanto a função estiver ativa, sem necessidade de exibir uma solicitação de permissão.
Outro recurso, chamado Maps, permite rastrear a localização do computador. O malware modifica uma configuração do Windows para autorizar o acesso aos dados de localização sem apresentar o aviso normalmente exibido pelo sistema. Quando informações de GPS não estão disponíveis, utiliza a localização aproximada associada ao endereço IP.
O XWorm também possui funcionalidades para capturar imagens da webcam e monitorar a atividade do usuário. A combinação dessas ferramentas pode expor informações pessoais, conversas profissionais e dados confidenciais, especialmente quando o computador é utilizado para atividades financeiras ou corporativas.
Desde a análise anterior, publicada em julho de 2025, o número de módulos identificados pelos pesquisadores passou de 35 para 46. A empresa também encontrou quatro versões adicionais do XWorm circulando na internet, incluindo as variantes 6.4, 6.5, 7.2 e 7.4.
Criminosos podem acessar contas sem descobrir senhas
Uma das funcionalidades mais preocupantes do XWorm está relacionada ao controle remoto do navegador. Por meio de um módulo chamado HBrowser, o criminoso pode visualizar a navegação da vítima e interagir com páginas abertas, executando comandos de teclado, movimentos do mouse e cliques remotamente.
O recurso permite aproveitar sessões que já foram autenticadas pelo próprio usuário. Assim, caso uma pessoa esteja conectada a uma conta bancária, serviço financeiro ou plataforma de criptomoedas, o invasor pode tentar utilizar aquela sessão sem precisar descobrir a senha ou realizar um novo processo de login.
Essa técnica permite contornar a etapa de autenticação multifator em determinadas circunstâncias, já que o acesso ocorre depois que o usuário legítimo concluiu a verificação de identidade. Isso não significa que o malware consiga quebrar os mecanismos criptográficos de autenticação, mas que pode explorar uma sessão autorizada que continua aberta.
Para investidores de criptomoedas, o risco merece atenção especial. Embora o relatório não apresente dados específicos sobre roubos de Bitcoin, Dogecoin ou Ethereum relacionados à campanha, computadores comprometidos podem expor acessos a exchanges, informações de carteiras digitais e outros serviços financeiros utilizados pelos proprietários dos dispositivos.
A disseminação do XWorm também foi facilitada pelo vazamento de ferramentas utilizadas para desenvolver o malware. Em junho de 2025, uma versão modificada do programa de criação foi disponibilizada publicamente, seguida pelo vazamento de código em agosto. Desde então, a Netskope identificou uma expansão significativa da atividade maliciosa.
Como se proteger do malware XWorm
A Netskope alerta que o crescimento das detecções demonstra a continuidade da ameaça. Somente em setembro de 2026 foram registrados 601 eventos, quase metade de todas as detecções observadas durante o terceiro trimestre. Esses números representam alertas identificados pela infraestrutura da empresa, e não necessariamente computadores únicos infectados.
O XWorm é classificado como um trojan de acesso remoto e pode ser distribuído por campanhas de phishing, dispositivos USB comprometidos e outros programas maliciosos utilizados para instalar novas ameaças. Por isso, evitar arquivos desconhecidos, manter o sistema operacional atualizado e utilizar soluções de proteção contra malware são medidas importantes de prevenção.
- Leia também: Luke Dashjr deixa OCEAN e criará novo pool CONVOY
Em caso de suspeita de infecção, a recomendação é interromper o uso do computador comprometido para acessar contas financeiras e realizar verificações por outro dispositivo confiável. Também é importante encerrar sessões abertas, revisar atividades suspeitas e alterar credenciais potencialmente expostas.
A remoção do malware deve ser realizada com ferramentas de segurança adequadas ou apoio especializado. Dependendo do comprometimento, pode ser necessário reinstalar o sistema operacional a partir de uma fonte confiável, já que apenas trocar senhas não impede um invasor de continuar utilizando um computador infectado.
O avanço do XWorm evidencia uma mudança nas ameaças digitais. Em vez de depender exclusivamente do roubo de senhas, criminosos passaram a explorar o controle direto das sessões e dos dispositivos das vítimas. Nesse cenário, proteger o computador utilizado para acessar serviços financeiros torna-se tão importante quanto proteger as próprias credenciais.





