



- Apple lançou atualização, mas não confirmou correção da falha worse_query
- Binance alerta para exposição de chaves privadas e credenciais em iPhones
- Não há relatos confirmados de roubo de criptomoedas pela vulnerabilidade
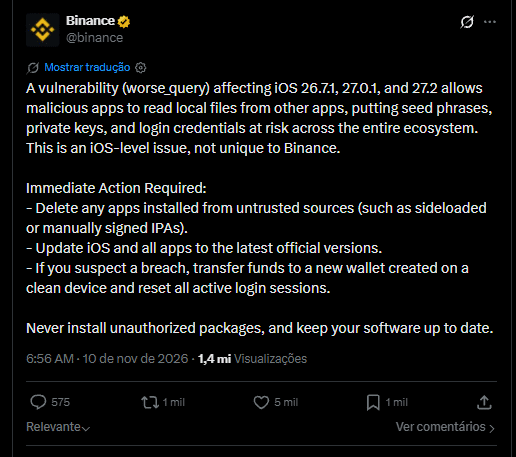
A Binance emitiu um alerta de segurança nesta terça-feira, 10 de novembro de 2026, para usuários de iPhone, após a descoberta de uma vulnerabilidade no sistema operacional da Apple que pode permitir o acesso indevido a informações armazenadas em aplicativos de criptomoedas. A falha, identificada como worse_query, pode comprometer a segurança de chaves privadas, frases de recuperação e credenciais de acesso.
Segundo a exchange, o problema afeta versões do iOS, incluindo a 26.7.1, 27.0.1 e 27.2. A vulnerabilidade permite que aplicativos maliciosos ultrapassem mecanismos de isolamento do sistema operacional e leiam arquivos pertencentes a outros programas instalados no aparelho.
A Binance destacou que a falha não está relacionada exclusivamente ao aplicativo da exchange, podendo atingir diferentes carteiras digitais utilizadas em dispositivos Apple. Até o momento, não existem registros confirmados de roubos de criptomoedas realizados por meio dessa vulnerabilidade.
Falha no iPhone pode permitir acesso a chaves privadas de criptomoedas
A vulnerabilidade foi divulgada pelo pesquisador de segurança conhecido como forcequitOS, que publicou no GitHub uma demonstração técnica de como aplicativos podem ultrapassar as barreiras de proteção do iOS. O mecanismo explorado é conhecido como sandbox escape, expressão utilizada para descrever a quebra do isolamento de segurança entre aplicações.
Normalmente, cada aplicativo do iPhone funciona em um ambiente separado, impedindo que outros programas acessem seus arquivos internos sem autorização. Entretanto, o código divulgado pelo pesquisador demonstra a possibilidade de acessar diretórios normalmente protegidos, incluindo locais utilizados por aplicativos para armazenar seus dados.
- Leia também: Inmetro aposta em blockchain para rastrear emissões de veículos e gerar créditos de carbono no Brasil
Para usuários de criptomoedas, o risco depende da maneira como cada carteira protege suas informações. Caso uma chave privada ou frase de recuperação esteja armazenada em um arquivo acessível e sem proteção criptográfica adequada, um aplicativo malicioso poderá obtê-la. Isso permitiria ao invasor controlar os recursos associados à carteira, mesmo sem acesso físico ao dispositivo.
Apple lança atualização, mas correção da vulnerabilidade ainda gera dúvidas
A Apple disponibilizou na segunda-feira (9) as atualizações iOS 27.2.1 e iOS 26.7.3, que incluem correções para diferentes problemas de segurança. Entre as vulnerabilidades corrigidas estão falhas relacionadas ao Bluetooth, ao iMessage e ao componente App Intents, responsável por determinadas interações entre aplicativos e recursos do sistema.
Entretanto, as notas oficiais de segurança da fabricante não mencionam especificamente a vulnerabilidade worse_query. Por isso, ainda não é possível confirmar, apenas com base na documentação publicada, se as atualizações eliminaram completamente o problema identificado pelo pesquisador.
- Leia também: Reservas de XRP na Binance despencam para uma nova mínima em vários; 42 milhões de tokens
O especialista conhecido como 23pds, diretor de segurança da empresa de análise blockchain SlowMist, recomendou a instalação do iOS 27.2.1 e afirmou que a atualização impede a exploração da falha. Apesar dessa avaliação, a Apple ainda não apresentou uma confirmação pública específica sobre o worse_query.
Binance orienta usuários a proteger suas criptomoedas imediatamente
Diante da descoberta, a Binance recomendou que usuários de iPhone removam aplicativos instalados de fontes não confiáveis, especialmente programas distribuídos fora dos canais oficiais ou instalados manualmente por meio de arquivos IPA. A exchange também orientou manter o iOS e todos os aplicativos atualizados.
Para quem suspeita que o aparelho tenha sido comprometido, a recomendação é criar uma nova carteira em um dispositivo considerado seguro e transferir os ativos para os novos endereços. A Binance também aconselhou encerrar sessões de login ativas, reduzindo o risco de acessos não autorizados às contas.
A empresa de segurança SlowMist ressaltou que a vulnerabilidade não significa que todas as carteiras estejam automaticamente comprometidas. O risco de exposição depende da presença de aplicativos maliciosos e da forma como cada carteira armazena suas credenciais. A simples exploração da falha de isolamento não garante acesso a informações protegidas por mecanismos adicionais de criptografia.





