- 774 movimentações foram identificadas em nove redes, envolvendo 232 endereços vinculados ao fluxo investigado.
- MEXC, Hyperliquid, HitBTC e Binance aparecem no rastreamento, com diferentes níveis de confirmação sobre os endereços e depósitos.
- Cerca de US$ 9,5 milhões em stablecoins foram congelados, enquanto grandes quantidades de Bitcoin, Ethereum e Stellar permaneciam em carteiras monitoradas.
O que aconteceu com as criptomoedas roubadas do Mercado Bitcoin depois do ataque hacker de 2 de novembro? Parte dos recursos foi convertida em Ethereum, outra parcela atravessou diferentes blockchains e valores menores chegaram a endereços associados a corretoras internacionais. Enquanto isso, milhões de dólares permaneceram em carteiras controladas ou atribuídas ao invasor, sem movimentações posteriores identificadas.
Um relatório (o documento completo está no final da reportagem) de 49 páginas elaborado pela Cilada Cripto em parceria com a AuditKey reconstruiu as operações realizadas depois do incidente. O documento, identificado pela referência CAS-202611001 e atualizado em 16 de novembro, apresenta 774 movimentações registradas em nove redes, envolvendo 232 endereços. O levantamento acompanha o caminho dos ativos desde 3 de novembro até as 17h56 UTC de 16 de novembro.
A investigação revela um conjunto de operações que vai muito além da transferência inicial dos recursos. O responsável pelo ataque utilizou contratos descentralizados, serviços de troca, pontes entre blockchains e centenas de transações para transformar e redistribuir os ativos. A análise identifica possíveis pontos de saída, mas ressalta que nem todos os destinos finais foram esclarecidos e que nenhuma pessoa foi identificada pelos dados públicos.
Do roubo de quase US$ 50 milhões à conversão dos ativos em Ethereum
O ataque ocorreu na madrugada de 2 de novembro, quando carteiras quentes e endereços de depósito atribuídos ao Mercado Bitcoin transferiram criptomoedas para endereços preparados pelo invasor. Segundo a investigação, essas carteiras de destino haviam sido preparadas aproximadamente 12 horas antes das movimentações principais.
Entre os ativos identificados estavam 2.852 ETH, 106,07 BTC, 10.696 SOL, aproximadamente 6,72 milhões de XLM, 77.012 AVAX, 3,07 milhões de XDC e 1,71 milhão de TRX. O levantamento também identificou aproximadamente US$ 8,9 milhões em USDT e USDC, além de centenas de outros tokens.
A avaliação inicial da AuditKey apontou aproximadamente US$ 30 milhões apenas nos ativos que tinham cotação disponível. Esse número não corresponde necessariamente ao prejuízo total. A Chainalysis, por exemplo, estimou cerca de US$ 49 milhões em ativos desviados, considerando um universo mais amplo de criptomoedas e blockchains.
O próprio Mercado Bitcoin informou inicialmente que cerca de US$ 11 milhões haviam sido bloqueados e que aproximadamente US$ 38 milhões ainda não estavam bloqueados. Posteriormente, a corretora comunicou avanços no processo de contenção, com mais de US$ 16 milhões bloqueados até 9 de novembro.
Como os criminosos conseguiram movimentar os fundos?
O relatório observa que as transferências realizadas durante o ataque foram operações comuns das respectivas blockchains, autorizadas pelas carteiras de origem. Não há evidência apresentada de exploração de uma falha em contratos inteligentes para executar aquelas saídas.
Esse comportamento é compatível com o comprometimento de chaves privadas ou de sistemas responsáveis pela assinatura de transações. Entretanto, os investigadores deixam claro que se trata de uma hipótese técnica, não de uma conclusão definitiva sobre a origem do incidente.
Após o ataque, a principal movimentação identificada foi a transformação de diferentes criptomoedas em ETH, ativo nativo da rede Ethereum. A escolha tem uma característica importante: diferentemente de stablecoins como USDT e USDC, o ETH não possui um emissor central capaz de congelar diretamente os saldos de uma carteira.
- Leia também: CoinGecko, maior rival do CoinMarketCap, se une com a Solana e vai permitir negociação de criptomoedas
Nos dias seguintes, o invasor movimentou tokens como POL, FET, PEPE, AAVE, USDe e USDS por contratos de troca descentralizados. O resultado dessas operações foi concentrado em carteiras utilizadas como pontos de reunião de recursos, chamadas de hubs.
Em 3 de novembro, duas carteiras atribuídas ao atacante enviaram 200 ETH e 470 ETH para o endereço abreviado 0x071f…9270. Em poucos minutos, a carteira passou a concentrar 670 ETH, aproximadamente US$ 1,53 milhão pelas cotações utilizadas no levantamento.
No dia seguinte, outras operações enviaram 502 ETH, 300 ETH e aproximadamente 20 ETH para a carteira 0x4691…523d. O mesmo endereço também recebeu 315,39 ETH de uma carteira não identificada, classificada pelas ferramentas consultadas como usuário MetaMask.
Em 5 de novembro, uma transferência adicional de 760,82 ETH, avaliada em aproximadamente US$ 1,73 milhão, partiu de uma carteira intermediária para outro endereço de concentração, 0x3de1…5c49.
O relatório aponta que seis carteiras-hub reuniam aproximadamente 5,6 mil ETH em 14 de novembro. Esse montante representa uma parcela importante dos recursos rastreados, mas não deve ser interpretado como o saldo total de todas as carteiras relacionadas ao ataque.
Uma operação para reunir recursos espalhados por diferentes blockchains
Além de converter tokens em ETH, o invasor passou a reunir pequenos saldos que estavam distribuídos por várias redes. Em 4 de novembro, uma carteira identificada como 0x5f87…3a2e começou a receber ativos de diferentes endereços.
Ela passou a funcionar como uma carteira de varredura multichain, utilizada para recolher recursos remanescentes e encaminhá-los a novos destinos. Entre os ativos reunidos estavam milhões de XDC, stablecoins, tokens de baixa liquidez e quantidades menores de ETH.
A movimentação também envolveu contratos e serviços como MetaMask Swaps, MetaMask Bridge, CoW Swap, Across Protocol, Mayan Swift, LI.FI, Layerswap e Bridgers.
É importante destacar que esses nomes aparecem porque os contratos ou serviços foram utilizados nas rotas de transferência identificadas. O relatório não apresenta evidências de que essas empresas ou protocolos tenham participado do ataque ou colaborado conscientemente com o invasor.
Para onde foram as criptomoedas? Relatório identifica movimentações em nove redes e depósitos em exchanges
Uma das principais conclusões da investigação é que o invasor adotou estratégias diferentes para cada blockchain. Em algumas redes, os ativos foram convertidos e enviados para a Ethereum. Em outras, os recursos foram divididos entre dezenas de carteiras.
O relatório contabilizou as seguintes movimentações efetivas entre 3 e 16 de novembro:
| Blockchain | Movimentações registradas |
|---|---|
| Ethereum | 348 |
| Avalanche | 111 |
| TRON | 98 |
| XDC | 60 |
| BNB Chain | 59 |
| Base | 58 |
| Arbitrum | 36 |
| Optimism | 2 |
| Polygon | 2 |
| Total | 774 |
Os números incluem as 34 transações acrescentadas na atualização de 16 de novembro: oito na Ethereum e 26 na TRON. Transferências sucessivas do mesmo ativo não representam novos roubos, mas diferentes etapas do deslocamento dos fundos.
Ethereum: 12 ETH chegaram a endereço de depósito da MEXC
A Ethereum concentrou a maior parte da atividade documentada. Na rede, o atacante vendeu dezenas de tokens, consolidou saldos e começou a enviar parcelas menores para carteiras externas.
Entre 7 e 8 de novembro, o relatório identificou 12 ETH encaminhados a um endereço classificado como depósito da exchange MEXC. A investigação descreve o uso de carteiras intermediárias para conectar os fundos originalmente associados ao invasor ao destino identificado.
Uma das operações ocorreu em 8 de novembro. Às 10h59 UTC, o endereço 0x0f0a…22c6 enviou 10 ETH para 0x7222…e3d1. Um minuto depois, o mesmo valor chegou ao endereço 0xd609…8b39, identificado pela investigação como depósito da MEXC.
Na avaliação aproximada apresentada no documento, essa operação envolveu mais de US$ 21 mil. A identificação de um endereço de depósito não demonstra que uma pessoa tenha conseguido converter os valores em dinheiro ou realizar saques. Também não estabelece a identidade do titular da conta utilizada.
A plataforma descentralizada Hyperliquid também aparece entre os destinos relevantes. Em 4 de novembro, uma carteira de varredura encaminhou 9,43 ETH para um contrato de ponte da LI.FI. A operação resultou em um crédito aproximado de 22,7 mil USDC associado a uma conta na Hyperliquid.
Uma segunda sequência de movimentações ocorreu em 9 de novembro. O endereço 0x0f0a…22c6, que concentrava recursos provenientes da Avalanche, converteu aproximadamente 74 ETH em USDC e utilizou serviços como LI.FI, CCTP e Layerswap para encaminhar os valores à plataforma.
O relatório contabiliza aproximadamente 177 mil USDC creditados em contas relacionadas ao fluxo do atacante na Hyperliquid entre 4 e 10 de novembro.
Entretanto, os investigadores explicam que as operações realizadas dentro da plataforma não são necessariamente visíveis como transferências tradicionais na blockchain. Portanto, os registros apresentados não permitem reconstruir integralmente o que aconteceu com todos os valores depois dos créditos.
HitBTC aparece como destino provável de 16.753 USDC
Outra movimentação relevante ocorreu em 9 de novembro, quando a carteira de varredura recebeu 26.754 USDC de uma operação vinculada à Hyperliquid.
Desse montante, 16.753,52 USDC foram encaminhados por duas carteiras intermediárias até o endereço abreviado 0x7005…7f8e. O relatório classifica esse destino como um provável endereço de depósito da HitBTC. A classificação decorre da análise do comportamento das transações e não representa confirmação fornecida pela corretora.
Os outros 10 mil USDC seguiram por uma rota diferente: foram convertidos em TRX por meio da Bridgers, com destino a uma carteira na rede TRON.
Na Avalanche, o responsável pelo ataque movimentou aproximadamente 77 mil AVAX em 3 de novembro. Parte foi transferida para duas novas carteiras e permaneceu sem movimentações importantes até 7 de novembro.
Naquela data, começaram dezenas de operações destinadas a serviços de ponte. O levantamento identificou 72 envios relacionados à transferência de aproximadamente 69,9 mil AVAX, frequentemente divididos em parcelas próximas de mil unidades.
As operações envolveram o MetaMask Bridge e mecanismos associados a Mayan, Rango e Socket. Como resultado das conversões, aproximadamente 262 ETH chegaram a um hub na Ethereum.
O relatório interpreta a divisão dos lotes como compatível com uma tentativa de adequar as operações aos limites dos serviços de ponte e agregadores. Essa explicação, entretanto, depende da interpretação do padrão das transações. A carteira também movimentou quantidades de USDC na Avalanche. Aproximadamente 67 mil USDC passaram por operações envolvendo o agregador MetaMask Swaps.
TRON: 1,7 milhão de TRX foi enviado à Bridgers
Na TRON, o invasor utilizou uma estratégia diferente. Em 3 de novembro, aproximadamente 1,7 milhão de TRX saiu de uma carteira atribuída ao atacante e passou por endereços intermediários antes de chegar a contratos da Bridgers.
As duas principais ordens envolveram aproximadamente 1.281.506 TRX e 427.180 TRX. O documento, contudo, não conseguiu reconstruir o destino final dos recursos correspondentes às operações de troca ou ponte.
- Leia também: Investidora de Ethena, zkSync e RedotPay foca no Brasil e investe milhões em empresa de stablecoin em BRL
Ainda em 3 de novembro, outra sequência envolveu a conversão de USDD em USDT. O relatório registra a chegada de 14.080 USDT em sete parcelas à carteira TW83…KQuy. Posteriormente, 28.310 USDT foram encaminhados ao endereço TEcD…Y4XC. Pela movimentação de diversos depositantes, a análise considera possível que se trate de uma carteira associada a um serviço de balcão ou custodial.
Uma segunda sequência começou em 9 de novembro, quando 10 mil USDC foram convertidos em aproximadamente 31.088 TRX por meio da Bridgers. Esses recursos chegaram à carteira TALd…mo5h por intermédio de outro endereço. Daquele total, 30 mil TRX seguiram para TCof…e11H, onde permaneceram parados durante o período examinado.
Fundos também foram para a XDC
Na rede XDC, o relatório identificou uma estratégia de dispersão. Em 4 de novembro, a carteira principal do invasor enviou 3.070.232 XDC, avaliados na ocasião em aproximadamente US$ 96,5 mil, para o endereço multichain 0x5f87…3a2e.
Entre 9 e 11 de novembro, o responsável pelas movimentações começou a dividir esse montante. Inicialmente, 1,5 milhão de XDC foi transferido para uma carteira intermediária. Outra operação envolveu aproximadamente 1,46 milhão de XDC.
A partir dessas carteiras, ocorreram repasses de 130 mil, 120 mil, 110 mil e outras quantidades de XDC para novos endereços.
- Leia também: FBI alerta para ataques com ARTEX, IA hacker que já invadiu 200 organizações em 14 países
Foram registradas 60 movimentações na rede, com volume bruto somado de aproximadamente 10,95 milhões de XDC. Esse volume não significa que 10,95 milhões de tokens tenham sido roubados: o mesmo ativo pode aparecer diversas vezes ao ser transferido entre carteiras. A pulverização tornou o fluxo mais complexo, especialmente porque algumas carteiras que receberam os valores não apresentaram novas saídas durante o acompanhamento.
BNB Chain: US$ 197 mil em USDT passaram pelo MetaMask Swaps
Na BNB Chain, o atacante utilizou a carteira multichain para reunir tokens e executar conversões em contratos descentralizados.
Em 5 de novembro, aproximadamente 306,26 BNB, avaliados em US$ 199 mil, foram enviados a um contrato associado à CoW Swap. Na mesma madrugada, o endereço de varredura encaminhou aproximadamente 196,7 mil USDT ao contrato agregador MetaMask Swaps, em parcelas geralmente próximas de US$ 7,7 mil a US$ 10 mil.
- Leia também: Truther lança rendimento em USDT no Brasil com opções de 24 horas e 30 dias em parceria com PrimeYield
Esses valores não representam depósitos diretamente identificados em contas de pessoas. O contrato recebe os tokens para executar operações automatizadas de troca. O relatório também registra 21.860 USDT enviados a uma carteira não identificada. Os dados disponíveis não permitem afirmar quem recebeu ou controlava esse endereço.
Base, Arbitrum, Optimism e Polygon tiveram operações menores
Na Base, a investigação identificou principalmente movimentações de tokens de baixa liquidez, transferências de ETH para serviços de ponte e operações envolvendo USDC.
Em 7 de novembro, aproximadamente 12.086 USDC foram enviados da carteira multichain para um endereço cuja função não pôde ser determinada. Na Arbitrum, o atacante movimentou tokens residuais e encaminhou pequenas quantidades de ETH por pontes. O relatório também menciona cerca de 2 milhões de ARB que permaneciam parados em outra carteira.
Na Optimism, o monitoramento registrou duas transferências relacionadas à retirada de aproximadamente 1,6 ETH em saldo residual. Na Polygon, ocorreram apenas duas movimentações de POL, enquanto stablecoins relacionadas ao caso permaneciam bloqueadas.
- Leia também: Kalshi compra corretora e vai negociar ações e ETFs nos EUA de olho em mercado de US$ 65 bilhões
O documento ainda menciona uma saída de aproximadamente 8,2 ETH na rede Linea entre 4 e 5 de novembro, mas ressalta que não conseguiu listar integralmente as operações correspondentes. Por isso, essas transações não foram incorporadas ao detalhamento das nove redes monitoradas.
O que ainda está com o invasor, quanto foi congelado e quais são as novas pistas?
Embora diversas criptomoedas tenham atravessado pontes e serviços de troca, parte importante dos fundos permaneceu sem movimentações posteriores detectadas.
O caso mais relevante envolve o Bitcoin. Segundo o relatório, os 106,07 BTC associados ao ataque continuavam no endereço abreviado 19qG…rDZp, sem saídas reais registradas desde 2 de novembro.
Na Stellar, aproximadamente 6,71 milhões de XLM também permaneciam sem movimentações de saída. Já na Solana, o acompanhamento não encontrou novas saídas reais dos saldos monitorados, incluindo USDT congelados.
Essas informações não demonstram que todos os valores permanecerão definitivamente nesses endereços, mas indicam que, até o encerramento do monitoramento de 16 de novembro, não havia sido identificada uma transferência posterior dos lotes mencionados.
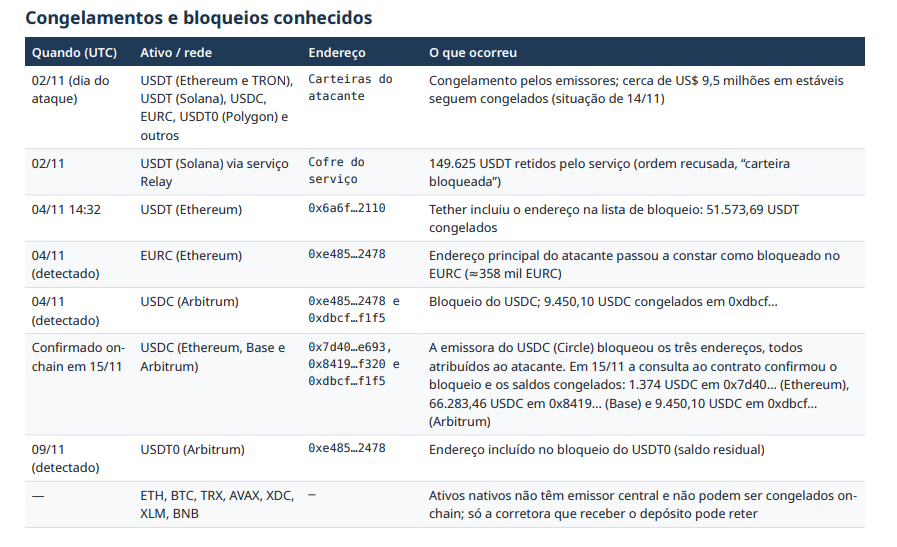
Uma das primeiras respostas ao ataque veio dos emissores de stablecoins. Segundo a Cilada Cripto e a AuditKey, aproximadamente US$ 9,5 milhões em stablecoins relacionadas ao caso estavam congelados pelos emissores. Os bloqueios envolveram ativos como USDT, USDC, EURC e variantes emitidas em diferentes blockchains.
Em 4 de novembro, por exemplo, a Tether incluiu o endereço 0x6a6f…2110 em sua lista de bloqueio, congelando 51.573,69 USDT. O relatório também registra o bloqueio de aproximadamente 358 mil EURC na Ethereum e de 9.450,10 USDC em um endereço na Arbitrum.
Em consultas realizadas aos contratos dos tokens em 15 de novembro, os investigadores confirmaram ainda o congelamento de 1.374 USDC em um endereço na Ethereum, 66.283,46 USDC na Base e 9.450,10 USDC na Arbitrum. Outra tentativa foi interrompida quando um serviço identificado como Relay reteve 149.625 USDT na Solana, após uma ordem recusada que indicava restrição relacionada à carteira.
O relatório destaca que os ativos nativos de redes como Bitcoin e Ethereum não contam com um emissor central capaz de executar esse mesmo tipo de congelamento diretamente no protocolo.
Isso não significa que esses valores sejam impossíveis de recuperar. Caso cheguem a uma corretora custodial, por exemplo, os responsáveis pela plataforma podem impedir novas movimentações conforme seus procedimentos e as determinações aplicáveis.
Por que o relatório fala em US$ 9,5 milhões e o Mercado Bitcoin informa mais de US$ 16 milhões?
Os valores divulgados não devem ser confundidos. Os aproximadamente US$ 9,5 milhões apresentados pela Cilada Cripto e pela AuditKey correspondem ao recorte de stablecoins congeladas por emissores considerado no relatório.
Já os comunicados do Mercado Bitcoin abrangem o conjunto mais amplo de ativos bloqueados ou contidos pela força-tarefa de resposta ao incidente. Em comunicado publicado em 4 de novembro, a corretora afirmou que mais de US$ 15 milhões já estavam bloqueados, com participação de Tether, Circle, Paxos, BRL1, Chainalysis e outros parceiros.
Até 9 de novembro, a empresa informou que havia bloqueado mais de 33% dos ativos desviados, equivalentes a mais de US$ 16 milhões. A diferença entre os levantamentos decorre dos respectivos critérios e universos de apuração. Não é correto subtrair diretamente os US$ 9,5 milhões do valor total estimado do ataque para concluir quanto ainda estaria disponível ao invasor.
- Leia também: CVM vai se reunir com Stellar e CertiK nos EUA para debater tokenização do mercado brasileiro
Novas transações mostram que o atacante continuou ativo em 15 e 16 de novembro A atualização mais recente do relatório acrescentou 34 movimentações envolvendo 30 endereços, dos quais 22 apareceram pela primeira vez no levantamento.
Na TRON, a carteira TALd…mo5h continuou distribuindo pequenas quantidades de TRX. Entre 15 de novembro, às 17h10 UTC, e 16 de novembro, às 13h06 UTC, ela enviou 223 TRX em 11 parcelas para 11 carteiras recém-criadas.
As quantidades variaram de 1 a 50 TRX, com valor agregado aproximado de US$ 68. Em geral, os recursos eram encaminhados novamente poucos minutos depois. As transferências acabaram concentradas em quatro endereços: TM5u…7HGq recebeu 105 TRX; TSBj…moe5, 70 TRX; TDWk…BbJ3, 40 TRX; e TL4N…FSCJ, 8 TRX.
Em outra sequência, a carteira TYH9…27iY enviou 200 TRX e 100 TRX a dois endereços, cujos saldos continuavam sem novas saídas no momento da verificação. Uma das últimas movimentações identificadas na TRON ocorreu em 16 de novembro, às 17h26 UTC, quando a carteira TALd…mo5h recebeu 662,61 TRX, equivalentes a aproximadamente US$ 203, de um endereço não identificado.
Os investigadores consideram possível que o valor tenha servido para reforçar o saldo destinado ao pagamento de taxas ou tenha resultado de alguma operação anterior. Nenhuma das hipóteses foi confirmada.
Ethereum: quase 13 ETH retornaram a uma carteira ligada ao atacante
A atualização também trouxe um desenvolvimento importante na Ethereum. Em 15 de novembro, entre 17h56 e 18h UTC, a carteira 0x9cca…a944 recebeu aproximadamente 12,96 ETH, avaliados em US$ 23,5 mil, de quatro endereços.
Duas dessas carteiras haviam recebido aproximadamente 5 ETH cada do fluxo do atacante em 8 de novembro. Inicialmente, os investigadores consideraram a possibilidade de que fossem endereços de terceiros utilizados em negociações diretas ou operações de balcão, conhecidas como OTC.
O retorno de parte dos recursos para uma carteira intermediária ligada ao próprio fluxo investigado enfraqueceu essa hipótese. Segundo o relatório, o comportamento pode representar controle comum entre os endereços ou o acerto de uma operação OTC. Entretanto, os responsáveis pelo estudo afirmam que nenhuma dessas explicações está comprovada.
Às 19h02 UTC do dia 15, a carteira 0x9cca…a944 enviou 2 ETH para um novo endereço, 0xbc18…bebc. No dia seguinte, às 17h45 UTC, essa carteira encaminhou 1 ETH, equivalente a cerca de US$ 1.822, para outro endereço não identificado, 0x3aac…3333.
- Leia também: Um dos maiores OTCs de criptomoedas do mundo alerta “Bear Market não acabou e mais queda pode vir”
Quatro minutos depois, ocorreu uma tentativa de address poisoning, modalidade de fraude em que terceiros utilizam endereços visualmente semelhantes para tentar confundir quem realiza transferências.
Essa movimentação falsa não foi contabilizada como atividade do invasor.
Pequenos depósitos podem ser testes antes de transferências maiores?
A movimentação repetitiva na TRON é uma das características que mais chamaram a atenção dos investigadores. Em vez de encaminhar todo o saldo diretamente para uma corretora, o responsável pelas operações distribuiu parcelas pequenas entre diversas carteiras, que posteriormente fizeram novos repasses ou concentraram os recursos.
O relatório interpreta esse comportamento como compatível com uma fase de testes, na qual o operador poderia verificar a funcionalidade dos endereços, o recebimento dos depósitos e eventuais restrições de movimentação.
Entretanto, a intenção de testar rotas não pode ser comprovada apenas pelas transações. Os dados mostram a circulação dos valores, mas não revelam o objetivo subjetivo de quem os movimentou.
A investigação também identificou sete mensagens de terceiros enviadas aos endereços do atacante por transações de valor zero em 3 e 4 de novembro. Entre elas estavam pedidos de dinheiro, uma orientação para converter ativos em ETH e uma mensagem ofensiva.
Nenhuma dessas mensagens foi atribuída à vítima, e o relatório não encontrou evidências de negociação entre o Mercado Bitcoin e o invasor por esse meio.
Como os investigadores chegaram às conclusões?
A Cilada Cripto e a AuditKey utilizaram registros públicos das blockchains, exploradores de transações, ferramentas de inteligência on-chain e a base de identificação e classificação de risco da AuditKey.
Na primeira etapa, os pesquisadores consultaram 210 endereços na API da AuditKey. Destes, 39 tinham classificações disponíveis na plataforma. Outros 20 endereços receberam classificações de ferramentas externas de inteligência on-chain. Dezesseis foram atribuídos ao atacante, sendo dez com atribuição firme e seis com atribuição provável.
Como quatro endereços possuíam classificações sobrepostas, o total chegou a 55 endereços com rótulos oriundos de fontes externas à análise dos pesquisadores. A atualização posterior acrescentou 22 novos endereços ao universo acompanhado, elevando o total para 232.
O levantamento também excluiu mais de 700 movimentações consideradas irrelevantes para o rastreamento do invasor, incluindo transferências de poeira digital, tokens falsos e tentativas de envenenamento de endereços.
Os pesquisadores ressaltam que as somas de movimentações por blockchain não representam o montante originalmente roubado. Um mesmo ativo pode passar por cinco ou dez carteiras diferentes e aparecer diversas vezes no volume transacionado.
Além disso, os endereços e hashes publicados na versão destinada à imprensa foram abreviados porque a investigação permanece em andamento. Os identificadores completos, segundo os autores, podem ser apresentados às autoridades competentes mediante solicitação formal.
O dinheiro poderá ser recuperado?
O rastreamento mostra que existem diferentes possibilidades de contenção dos ativos.
Nas stablecoins, emissores como Tether e Circle podem bloquear saldos associados a carteiras investigadas. Nas corretoras centralizadas, depósitos vinculados ao ataque podem representar oportunidades de identificação de contas e eventuais medidas de retenção.
Por outro lado, recursos mantidos em carteiras de autocustódia e em criptomoedas nativas, como BTC e ETH, apresentam desafios diferentes. A circulação por múltiplas blockchains e contratos também aumenta a complexidade da investigação.
- Leia também: Maiores bancos do mundo se unem para barrar agentes de inteligência artificial e impedir acesso a contas de clientes
O documento ressalta que transferir ativos para um serviço, protocolo ou endereço de depósito não comprova participação no crime. Para identificar usuários e determinar responsabilidades, podem ser necessárias informações adicionais, inclusive por procedimentos formais junto às plataformas.
O Mercado Bitcoin, por sua vez, afirma em sua central de ajuda que os saldos dos clientes permaneceram registrados e que a empresa está recompondo os ativos afetados pelo incidente.
A corretora também declarou que a maior parte dos ativos sob sua custódia era mantida em carteiras frias e que o ataque atingiu apenas a infraestrutura de carteiras quentes.
Nesta terça-feira, 17 de novembro, o Mercado Bitcoin iniciou uma nova etapa de retomada de serviços, com revalidação cadastral e liberação de movimentações em reais por Pix para clientes elegíveis. As operações de compra, venda, envio e recebimento de criptomoedas ainda dependem das próximas etapas de reabertura.
Confira o documento completo
movimentacoes_pos_ataque_CAS-202611001_pt_v2_mascarado.pdf by cassio.gusson