



- Binance revogou todas as chaves de API vinculadas à SignalPlus após alerta de vulnerabilidade
- Exchange afirma que sistemas internos permanecem intactos e recursos dos clientes estão seguros
- Empresas não divulgaram número de usuários envolvidos nem confirmaram operações indevidas ou perdas
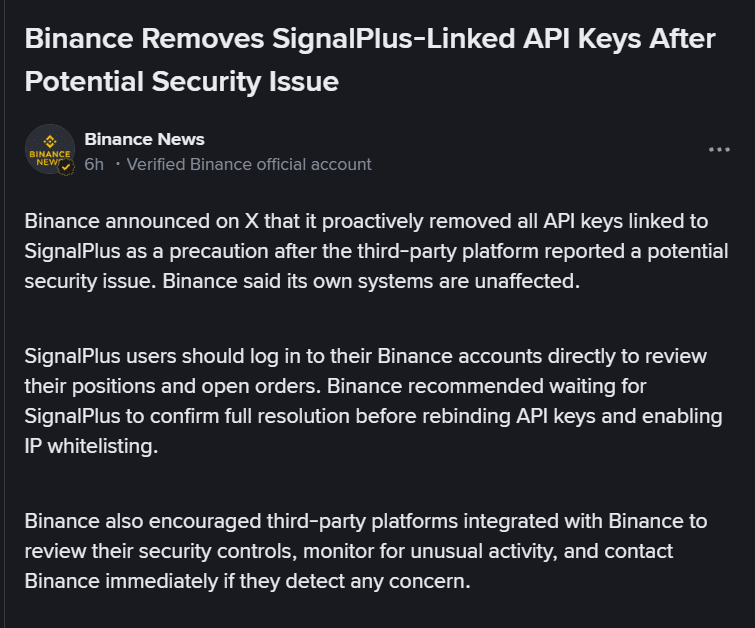
A binance revogou todas as chaves de API vinculadas à SignalPlus nesta quinta-feira, 5 de novembro, após a fornecedora identificar uma possível vulnerabilidade. A decisão interrompe conexões utilizadas para negociar e administrar posições na exchange por meio da plataforma externa.
Segundo a Binance, o bloqueio busca impedir acessos não autorizados às contas conectadas ao serviço. A empresa afirmou que seus sistemas internos não foram comprometidos e que os recursos dos clientes permanecem seguros.
A SignalPlus oferece infraestrutura de negociação e ferramentas analíticas para derivativos de criptomoedas. Seus clientes usam conexões por API para acompanhar posições e executar estratégias em diferentes exchanges.
- Leia também: Brasileira OranjeBTC anuncia expansão para os EUA em 2027 e mira crescimento na América Latina
Essas interfaces permitem que um programa se comunique com a conta do usuário mediante credenciais específicas. O funcionamento dispensa a transferência dos ativos para a fornecedora da ferramenta.
Ao invalidar as chaves, a Binance retirou das integrações existentes a autorização para interagir com suas contas. Estratégias automatizadas dependentes dessas credenciais podem sofrer interrupções até que exista uma conexão novamente autorizada.
Uma chave revogada deixa de autenticar solicitações. Isso não representa, por si só, o cancelamento de ordens já aceitas pela exchange ou o encerramento automático de posições abertas.
Essa diferença decorre da separação entre autenticação e execução: a credencial autoriza o envio da instrução, enquanto o sistema da exchange administra a ordem recebida. A comunicação disponível não esclarece se a Binance adotou medidas adicionais sobre ordens ou posições desses usuários.
Permissões de negociação definem alcance do risco
O risco de uma credencial comprometida depende das funções habilitadas. Acesso para consultar saldos tem alcance diferente de uma autorização para enviar ordens ou movimentar recursos.
Mesmo sem permissão de saque, uma integração autorizada a negociar pode gerar perdas se terceiros conseguirem utilizá-la. Ordens indevidas alteram posições e expõem a conta a preços e riscos não escolhidos pelo titular.
- Leia também: Polygon quer reverter transações de hackers e recuperar US$ 6,5 milhões roubados da Binance e Polymarket
Em derivativos, operações não autorizadas também podem modificar a margem disponível e a exposição alavancada. Esse é um mecanismo possível, sem confirmação de ocorrência no episódio da SignalPlus.
A documentação de segurança da API da Binance descreve permissões distintas para negociação e consulta de dados. A separação permite limitar o que cada credencial pode executar, conforme a função necessária à aplicação.
Restringir permissões reduz o conjunto de ações autorizado, mas não elimina o risco dentro desse conjunto. Uma chave limitada à negociação ainda exige proteção contra uso indevido.
Empresas não detalham falha nem prazo de retomada
Permanece desconhecida a natureza técnica da vulnerabilidade. Não há descrição pública suficiente para estabelecer se o problema envolveu armazenamento de credenciais, acesso à infraestrutura ou outro componente da integração.
A falta desses detalhes impede dimensionar a exposição. A afirmação de que os sistemas da Binance estão intactos delimita o posicionamento da exchange, sem esclarecer o que ocorreu na fornecedora.
O episódio envolve credenciais de acesso, mecanismo diferente daquele associado à recuperação de criptomoedas após transferências indevidas. Neste caso, as informações divulgadas não estabelecem a necessidade de recuperar ativos.
Para restabelecer a automação, usuários afetados poderão precisar gerar novas credenciais quando a integração for considerada segura. As empresas ainda não divulgaram prazo para a retomada nem detalharam condições para reconectar as contas.





